



Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Wsreset.exe — безобидный инструмент, используемый для диагностики неполадок в работе официального магазина приложений Microsoft Store в Windows 10. Однако злоумышленники могут задействовать wsreset.exe для обхода установленных в системе антивирусов.

Пентестер и исследователь в области кибербезопасности Даниел Геберт выяснил, что wsreset.exe можно использовать для удаления произвольных файлов в Windows. Поскольку этот компонент работает с повышенными правами, атакующие смогут удалить файлы, к которым у них нет доступа.

Известно, что Microsoft Store хранит файлы cookies и кеш в следующих директориях:

%UserProfile%\AppData\Local\Packages\Microsoft.WindowsStore_8wekyb3d8bbwe\AC\INetCache
%UserProfile%\AppData\Local\Packages\Microsoft.WindowsStore_8wekyb3d8bbwe\AC\INetCookies

Проанализировав работу wsreset.exe, Геберт пришёл к выводу, что инструмент удалит любые файлы, расположенные в этих папках, — именно так работает очистка кеша и cookies.

Описанный экспертом способ эксплуатации завязан на технике «пересечение каталогов». Если злоумышленник создаст ссылку, которая переведёт путь \InetCookies на любую другую директорию, именно последняя будет удалена при следующем запуске wsreset.

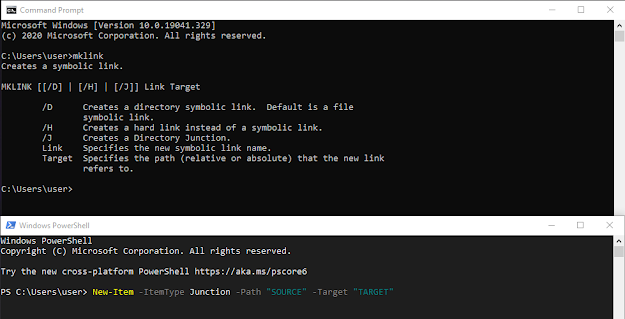
В примере Геберта директория \INetCookies указывает на C:\Windows\System32\drivers\etc. В блоге специалист описал метод:

«Этого можно добиться с помощью утилиты mklink.exe, запускаемой с параметром ‘’/J’’. Также есть вариант использовать powershell-команду ‘’new-item’’ с параметром ‘’-ItemType’’».

Также Геберт показал процесс обхода антивирусных программ на примере Adaware. Поскольку программа хранит файлы конфигурации в папке C:\ProgramData\adaware\adaware antivirus, с помощью wsreset.exe можно удалить все известные софту сигнатуры.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru