



Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Атакующий может обойти антивирусы в Windows 10 благодаря Microsoft Store

Wsreset.exe — безобидный инструмент, используемый для диагностики неполадок в работе официального магазина приложений Microsoft Store в Windows 10. Однако злоумышленники могут задействовать wsreset.exe для обхода установленных в системе антивирусов.

Пентестер и исследователь в области кибербезопасности Даниел Геберт выяснил, что wsreset.exe можно использовать для удаления произвольных файлов в Windows. Поскольку этот компонент работает с повышенными правами, атакующие смогут удалить файлы, к которым у них нет доступа.

Известно, что Microsoft Store хранит файлы cookies и кеш в следующих директориях:

%UserProfile%\AppData\Local\Packages\Microsoft.WindowsStore_8wekyb3d8bbwe\AC\INetCache
%UserProfile%\AppData\Local\Packages\Microsoft.WindowsStore_8wekyb3d8bbwe\AC\INetCookies

Проанализировав работу wsreset.exe, Геберт пришёл к выводу, что инструмент удалит любые файлы, расположенные в этих папках, — именно так работает очистка кеша и cookies.

Описанный экспертом способ эксплуатации завязан на технике «пересечение каталогов». Если злоумышленник создаст ссылку, которая переведёт путь \InetCookies на любую другую директорию, именно последняя будет удалена при следующем запуске wsreset.

В примере Геберта директория \INetCookies указывает на C:\Windows\System32\drivers\etc. В блоге специалист описал метод:

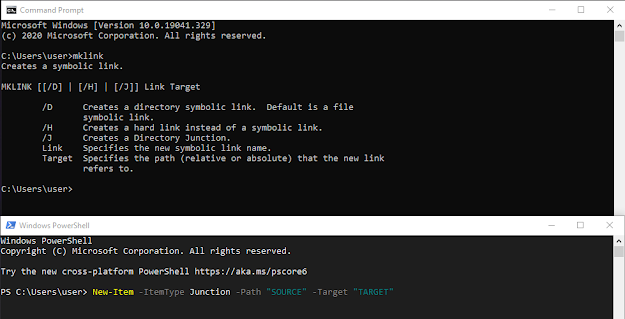
«Этого можно добиться с помощью утилиты mklink.exe, запускаемой с параметром ‘’/J’’. Также есть вариант использовать powershell-команду ‘’new-item’’ с параметром ‘’-ItemType’’».

Также Геберт показал процесс обхода антивирусных программ на примере Adaware. Поскольку программа хранит файлы конфигурации в папке C:\ProgramData\adaware\adaware antivirus, с помощью wsreset.exe можно удалить все известные софту сигнатуры.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru