


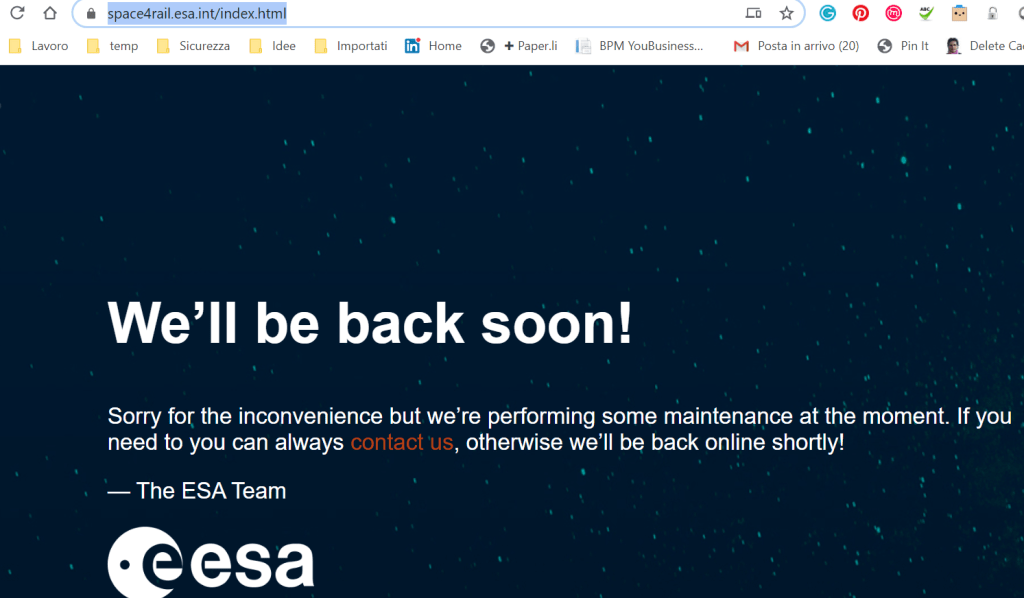

Хакеры провели дефейс второго сайта Европейского космического агентства

Хакеры провели дефейс второго сайта Европейского космического агентства

Хакеры провели дефейс второго сайта Европейского космического агентства

Кибергруппировка Ghost Squad Hackers продолжает взламывать сайты, принадлежащие Европейскому космическому агентству (ЕКА). За несколько дней пострадали уже два ресурса.

На прошлой неделе участники Ghost Squad Hackers сообщили о дефейсе сайта https://business.esa.int/. Спустя несколько дней был скомпрометирован уже другой ресурс ЕКА — https://space4rail.esa.int/index.html.

По словам операторов Ghost Squad Hackers, им удалось выявить на сервере агентства SSRF-уязвимость, с помощью которой можно выполнить код удалённо. Именно эту брешь атакующие использовали для получения доступа к домену https://space4rail.esa.int, а после — для дефейса сайта.

Наличие уязвимости SSRF подразумевает, что злоумышленник может заставить приложение на стороне сервера выполнить HTTP-запросы к произвольному домену. Помимо этого, с помощью SSRF атакующий может выполнить команды.

«Мы снова нашли ту же самую уязвимость на их серверах, с помощью которой можно удалённо выполнить код. Заполучив доступ, мы решили провести дефейс сайта — просто ради смеха», — рассказали сами хакеры.

«Попытки ЕКА пропатчить брешь, кстати, не увенчались успехом даже после удаления CMS — мы всё равно смогли получить доступ. С представителями агентства мы не связывались, вместо этого хотим дефейснуть ещё один сайт».

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru