


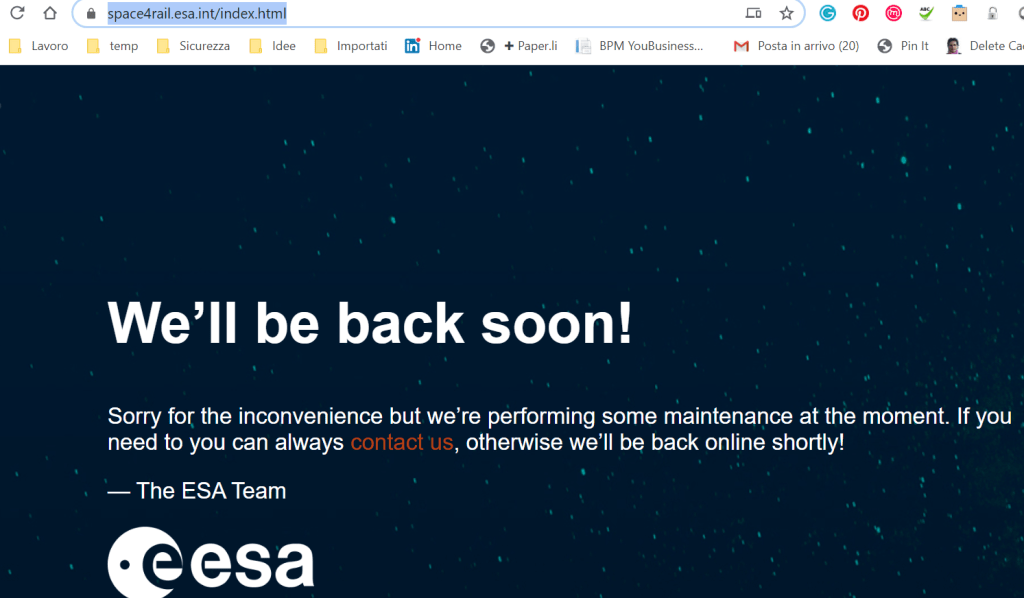

Хакеры провели дефейс второго сайта Европейского космического агентства

Хакеры провели дефейс второго сайта Европейского космического агентства

Хакеры провели дефейс второго сайта Европейского космического агентства

Кибергруппировка Ghost Squad Hackers продолжает взламывать сайты, принадлежащие Европейскому космическому агентству (ЕКА). За несколько дней пострадали уже два ресурса.

На прошлой неделе участники Ghost Squad Hackers сообщили о дефейсе сайта https://business.esa.int/. Спустя несколько дней был скомпрометирован уже другой ресурс ЕКА — https://space4rail.esa.int/index.html.

По словам операторов Ghost Squad Hackers, им удалось выявить на сервере агентства SSRF-уязвимость, с помощью которой можно выполнить код удалённо. Именно эту брешь атакующие использовали для получения доступа к домену https://space4rail.esa.int, а после — для дефейса сайта.

Наличие уязвимости SSRF подразумевает, что злоумышленник может заставить приложение на стороне сервера выполнить HTTP-запросы к произвольному домену. Помимо этого, с помощью SSRF атакующий может выполнить команды.

«Мы снова нашли ту же самую уязвимость на их серверах, с помощью которой можно удалённо выполнить код. Заполучив доступ, мы решили провести дефейс сайта — просто ради смеха», — рассказали сами хакеры.

«Попытки ЕКА пропатчить брешь, кстати, не увенчались успехом даже после удаления CMS — мы всё равно смогли получить доступ. С представителями агентства мы не связывались, вместо этого хотим дефейснуть ещё один сайт».

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru