


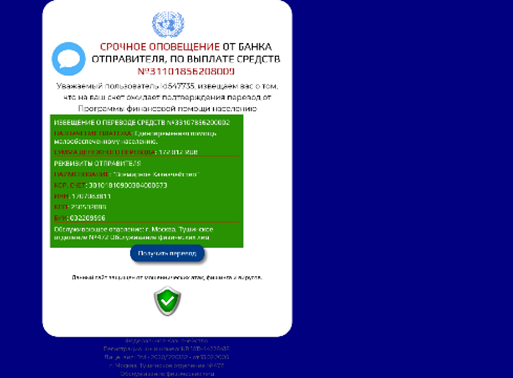

В 2020 году объём мошенничества с социальными выплатами вырос в 5 раз

В 2020 году объём мошенничества с социальными выплатами вырос в 5 раз

В 2020 году объём мошенничества с социальными выплатами вырос в 5 раз

Россияне стали чаще сталкиваться с мошенническими рассылками и рекламными объявлениями в Сети. Как правило, задача такого рода активности — выманить деньги пользователей. За первые шесть месяцев 2020 года «Лаборатория Касперского» нашла более 23 тысяч вредоносных ресурсов подобной тематики.

Таким образом, число мошеннических сайтов почти в три раза превысило аналогичный период прошлого года. Также рост продемонстрировало количество переходов граждан на злонамеренные страницы — эта цифра увеличилась более чем в два раза и превысила 27 млн.

Обычно в онлайн-объявлениях мошенников пользователям обещают крупное денежное вознаграждение, если они пройдут опрос или поучаствуют в акции. Само собой, чтобы получить мнимое вознаграждение, гражданин должен заплатить «комиссию» или «закрепительный платёж».

Как отметили в «Лаборатории Касперского», злоумышленники, как правило, просят небольшую сумму — в последнее время около 300 рублей. Все эти деньги, конечно же, уходят кибермошенникам, а пользователь так и остаётся без вознаграждения.

Особенно опасно на таких сайтах вводить данные банковских карт, поскольку всё это тоже попадает в руки преступников.

Эксперты подчеркнули и рост числа мошеннических сайтов, предлагающих различные социальные выплаты населению. С начала 2020 года исследователи выявили почти в пять раз больше таких страниц, чем за первое полугодие 2019-го.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru