



Google Chrome 84: защита от вредоносных уведомлений и загрузок по HTTP

Google Chrome 84: защита от вредоносных уведомлений и загрузок по HTTP

Google Chrome 84: защита от вредоносных уведомлений и загрузок по HTTP

Разработчики Google выпустили очередную версию браузера — Chrome 84. Основное внимание в новом релизе уделили вопросу безопасности пользователей, а также внедрили несколько новых API для сторонних девелоперов.

Что касается новых функций — к сожалению, их не так много в Chrome 84. Тем не менее Google улучшила защиту от навязчивых мошеннических уведомлений, от скачивания смешанного контента и избавила пользователей от небезопасных TLS-протоколов.

Например, корпорация наконец отказалась от TLS 1.0 и 1.1. Напомним, что ещё в 2018 году Microsoft, Google, Apple и Mozilla договорились прекратить поддержку этих небезопасных версий протокола в своих продуктах.

Изначально Google планировала убрать TLS 1.0 и 1.1 с выходом Chrome 81. Однако всем известная пандемия COVID-19 поменяла планы интернет-гиганта, поскольку на тот момент важно было обеспечить пользователям бесперебойный доступ к сайтам организаций сферы здравоохранения.

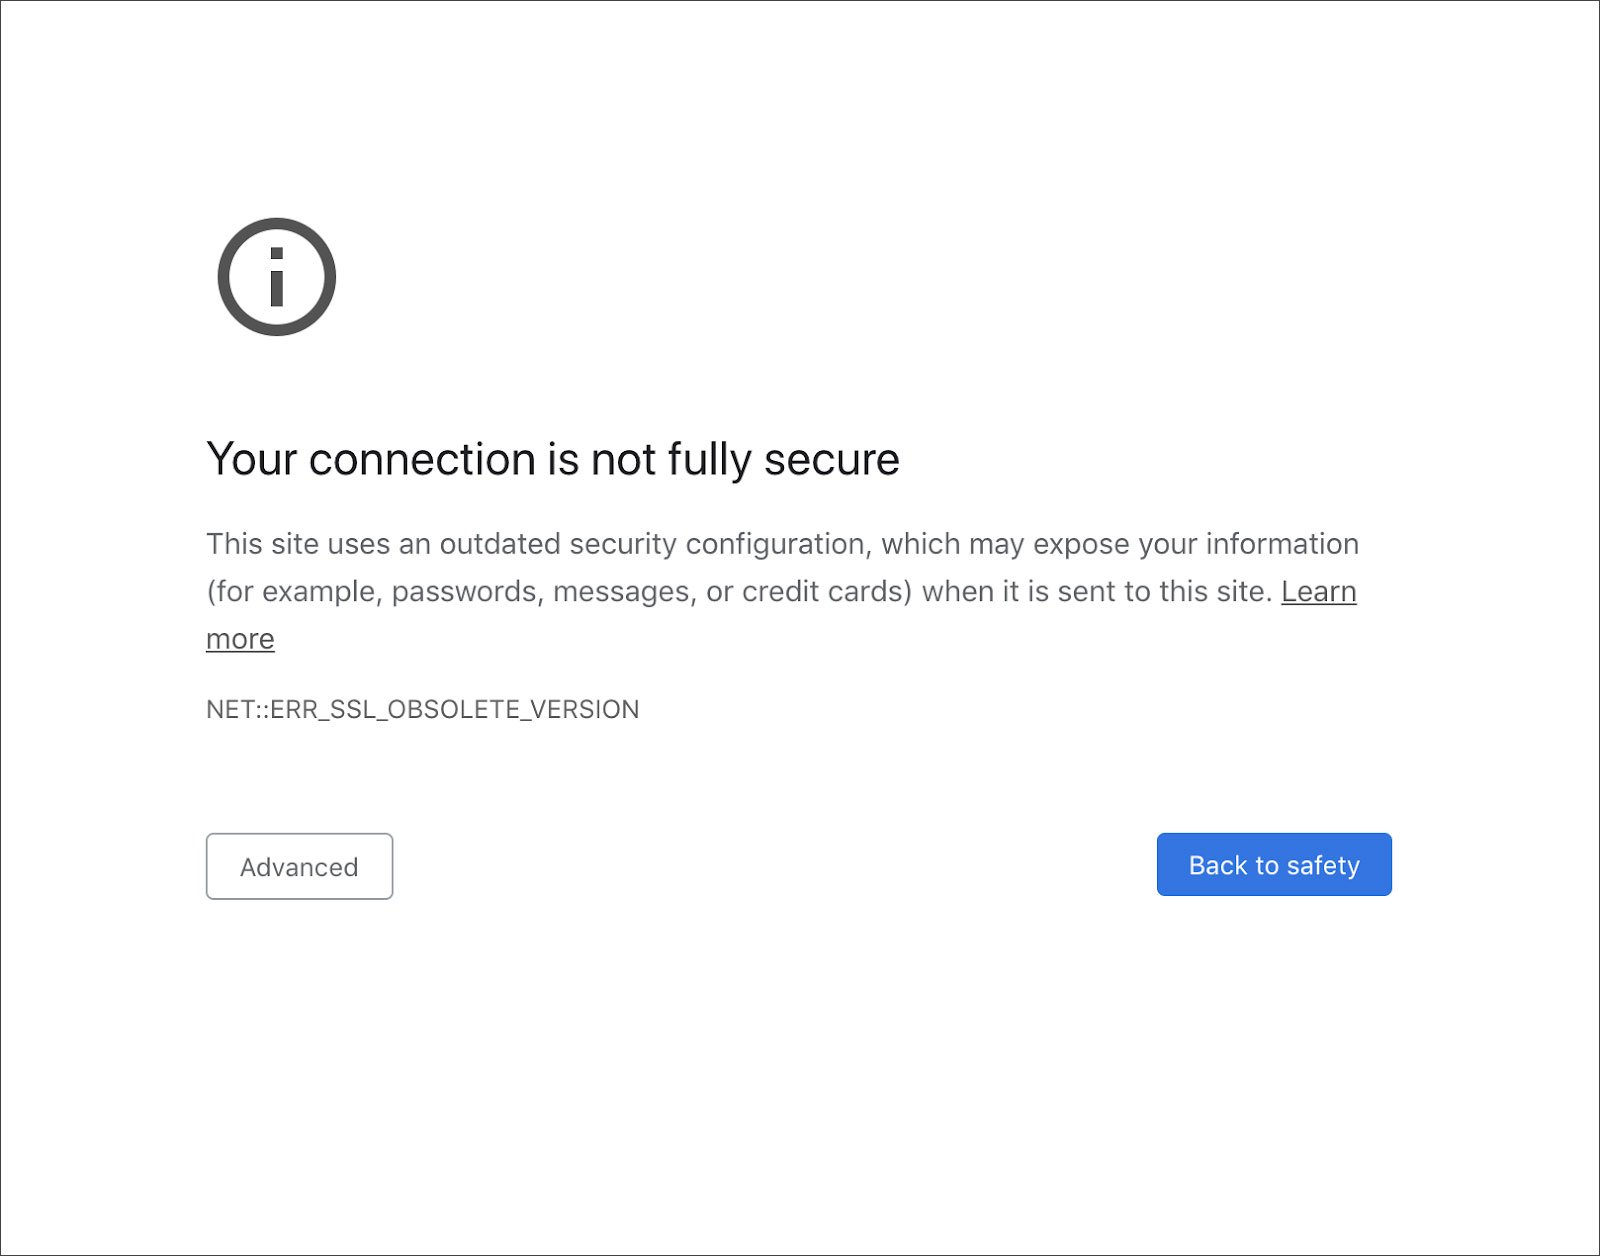
Но время TLS 1.0 и 1.1 подошло к концу с выходом Chrome 84. Теперь при попытке зайти на сайт, использующий эти версии протокола, пользователь увидит предупреждение: «Ваше соединение недостаточно защищено».


Корпоративные клиенты могут включить поддержку TLS 1.0 и 1.1 вручную, однако такая возможность просуществует до января 2021 года.

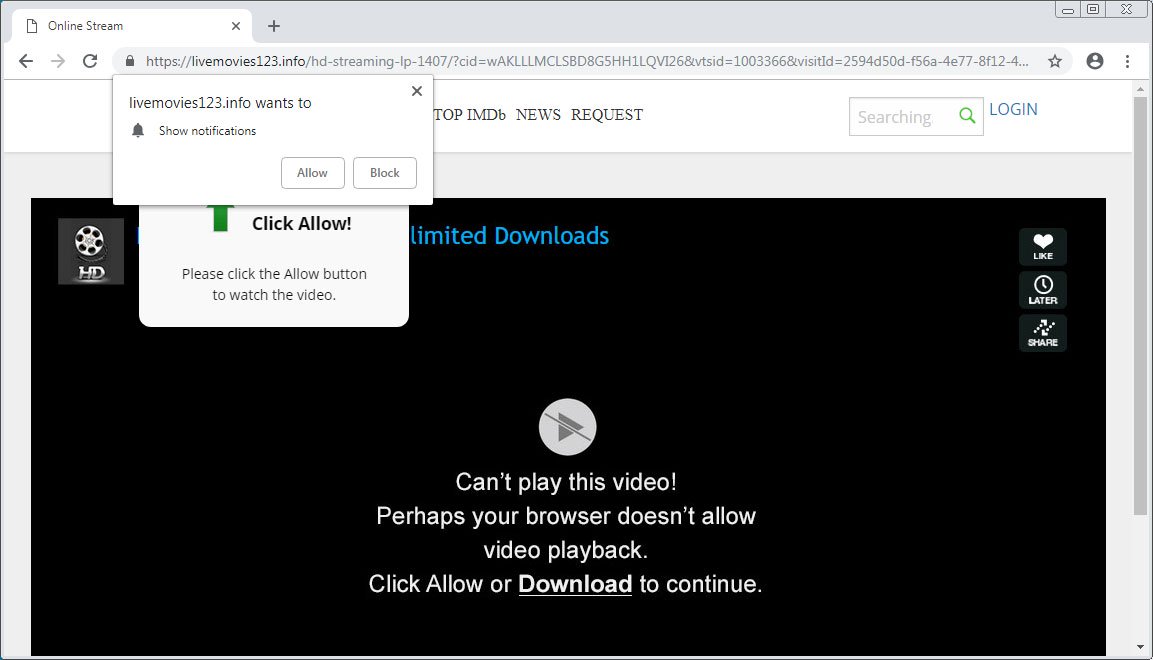
Помимо этого, корпорация Google существенно осложнила жизнь мошенникам, использующим механизм уведомлений в браузере. Некоторые сомнительные сайты используют различные уловки, чтобы заставить пользователя подписаться на такие уведомления.

В 2019 году число этого спама выросло на 69%. Как правило, юзера бомбят рекламой сайтов для взрослых, фейковыми конкурсами и нежелательными расширениями для браузера.


Chrome 84 будет выводить соответствующее предупреждение, если зафиксирует эксплуатацию уведомлений со стороны сайта.

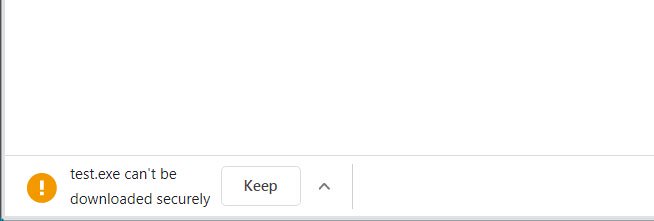
Также разработчики поработали над блокировкой загрузки смешанного контента. Речь идёт о файлах, которые передаются на компьютер пользователя по небезопасному протоколу HTTP, хотя сам сайт работает по HTTPS.


Обновить версию интернет-обозревателя можно для систем Windows, macOS и Linux, для этого достаточно в настройках Chrome пройти в раздел «Помощь» и нажать на пункт «О Google Chrome».

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru