



Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat

Пользователям Android стоит остерегаться мессенджера Welcome Chat, разработчики которого называют его безопасной платформой для обмена сообщениями. На деле же приложение обладает возможностями шпиона и хранит данные пользователей абсолютно незащищёнными.

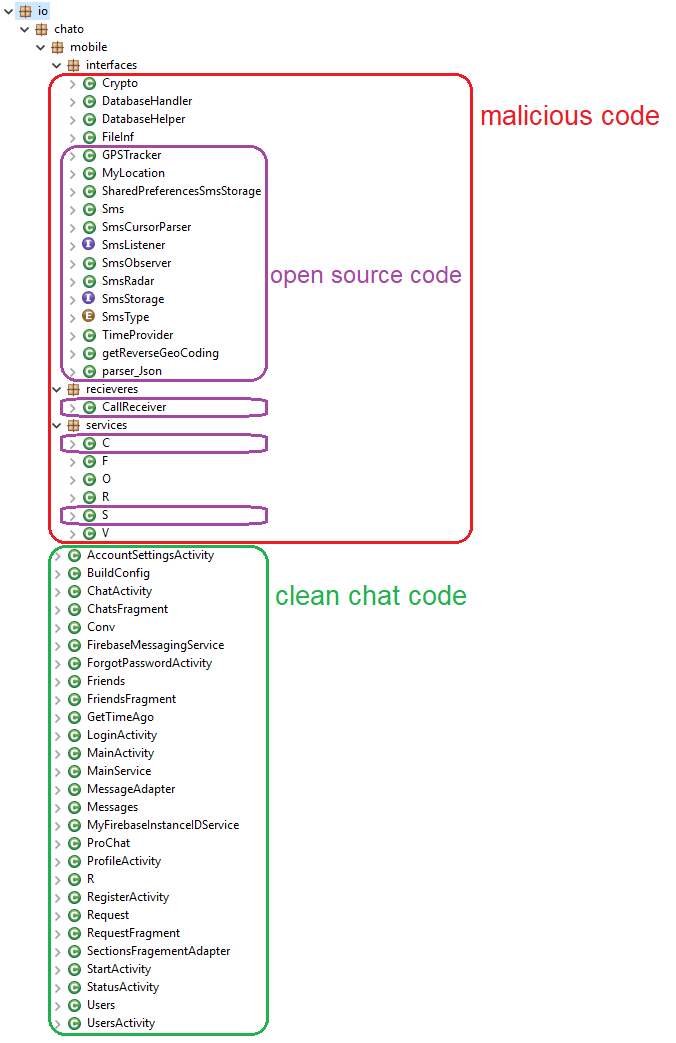
Авторы Welcome Chat не стали ходить далеко и тратить время на собственный код для слежки, а позаимствовали его из открытых источников. В результате приложение полностью полагается на чужой исходный код для записи звонков, кражи текстовых сообщений и отслеживания пользователя.

Разработчики Welcome Chat позиционируют его как безопасное приложение для коммуникаций, однако специалисты антивирусной компании ESET выяснили, что Welcome Chat реализует не только заявленные функциональные возможности.

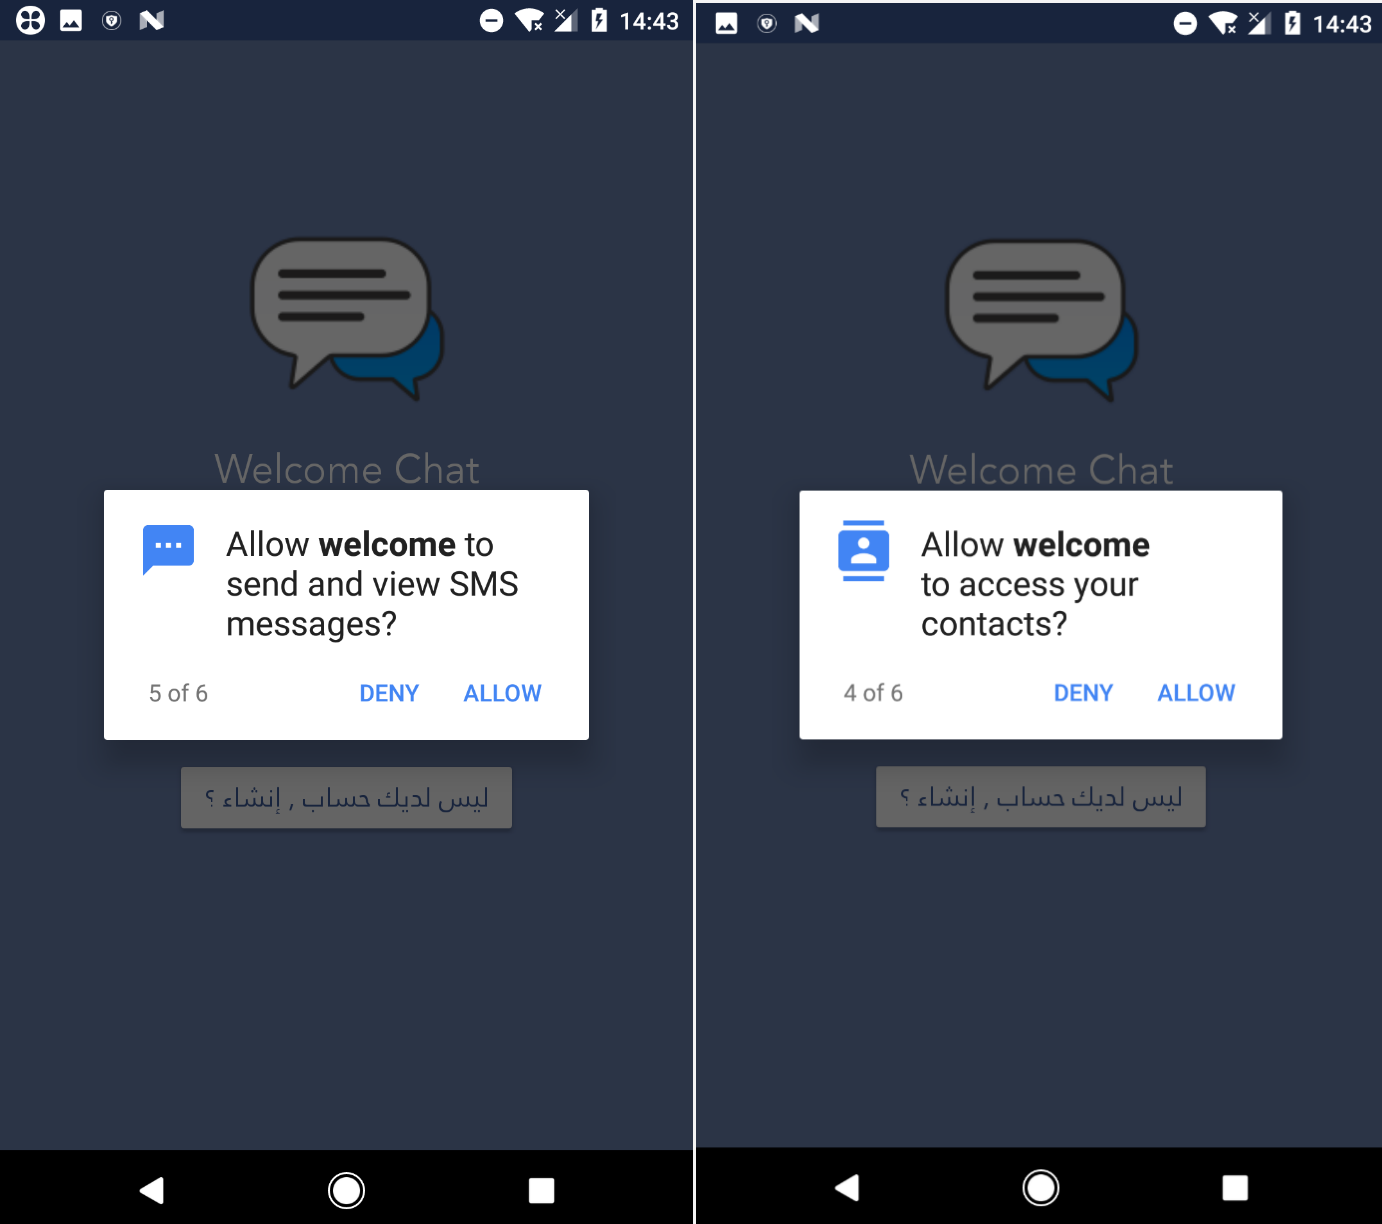
При установке в системе мессенджер сразу же запрашивает доступ к отправке и прочтению SMS-сообщений, а также к файлам, записи звука, контактам и местоположению. В принципе, это нормальное поведение для обычного мессенджера.


После получения необходимых прав приложение отправляет информацию об устройстве авторам Welcome Chat, а затем каждые пять минут обращается к серверу (C2) за командами.

Как объяснили в ESET, шпионские возможности Welcome Chat заключаются в следующем:

  • Приложение может извлекать отправленные и полученные текстовые сообщения.
  • Красть историю вызовов.
  • Отправлять список контактов пользователя.
  • Красть фотографии.
  • Извлекать записанные звонки.
  • Отправлять данные геолокации и информацию о системе.

Исследователи отметили, что большая часть кода Welcome Chat позаимствована из открытых источников. Одно ясно точно: авторы мессенджера явно не прилагали больших усилий.


Более того, все передаваемые данные никак не шифруются. Другими словами, вся конфиденциальная информация будет доступна не только авторам Welcome Chat, но и вообще любому желающему.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru