



Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Как защититься в Gmail от большинства пикселей отслеживания (инструкция)

Сталкиваясь с различными письмами рекламного содержания, не каждый пользователь понимает, что маркетологи отслеживают факт и время открытия электронного письма, а также записывают местоположение получателя в момент прочтения. Есть, однако, способы, которые помогут пользователям защититься от подобного поведения.

Существуют несколько методов, помогающих рекламным компаниям отслеживать электронные письма. Один из самых простых — ссылка с редиректом, но её легко вычислить. Менее очевидные приёмы — пиксели для отслеживания.

Как правило, один такой пиксель встраивается в письмо, обычно его прячут в картинке или ссылке. Когда получатель открывает почту, код внутри пикселя отправляет информацию на сервер компании.

Многие пытались бороться с такими методами. Взять хотя бы расширения Ugly Mail и PixelBlock, которые обещают блокировать трекеры в браузерах Chrome и Firefox. Также есть и альтернативные интернет-обозреватели — Brave и Tor.

Тем не менее пользователи и сами могут помешать большинству пикселей отслеживать свои действия. Для этого достаточно будет запретить автоматическую загрузку изображений, поскольку чаще всего рекламщики прячут код именно туда.

Запрещаем изображениям загружаться автоматически в Gmail (десктоп):

  1. Нажимаем на шестерёнку в верхнем правом углу.
  2. Переходим — «Все настройки».
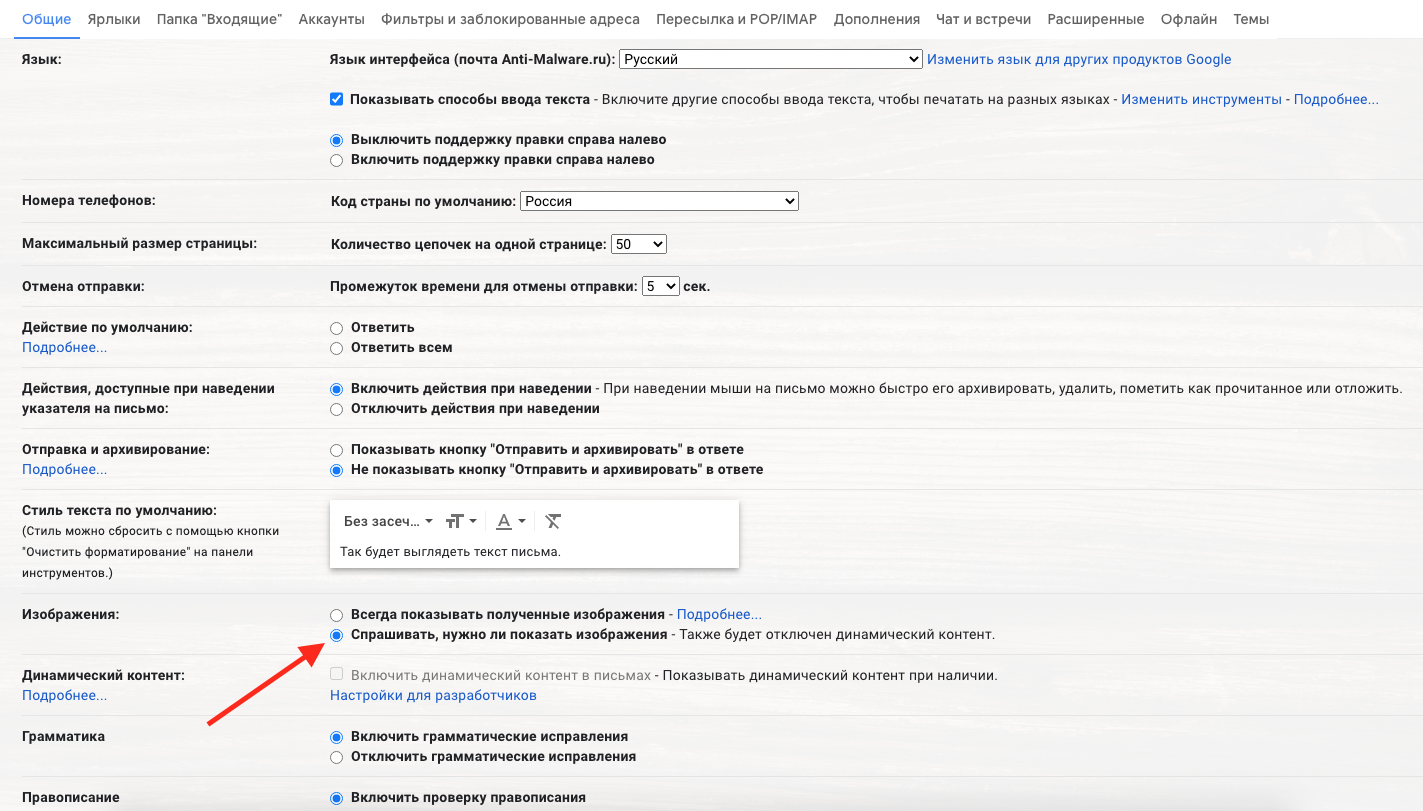
  3. На вкладе «Общие» находим «Изображения».
  4. Выбираем пункт «Спрашивать, нужно ли показать изображения».
  5. Проматываем страницу до конца и нажимаем «Сохранить изменения».


На мобильных устройствах алгоритм практически идентичен:

  1. В приложении Gmail нажимаем на иконку «гамбургер» в верхнем левом углу.
  2. Пролистываем вниз и выбираем «Настройки».
  3. Выбираем аккаунт, который нам нужно настроить (если их несколько).
  4. Листаем вниз и выбираем пункт «Изображения».
  5. Отмечаем «Спрашивать, нужно ли показать изображения».

Это всё. Таким образом вы сможете защититься от большинства пикселей-трекеров, которые незаметно отслеживают ваши действия.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru