



Более 1300 фишинговых наборов продаются на одном из хакерских форумов

Более 1300 фишинговых наборов продаются на одном из хакерских форумов

Более 1300 фишинговых наборов продаются на одном из хакерских форумов

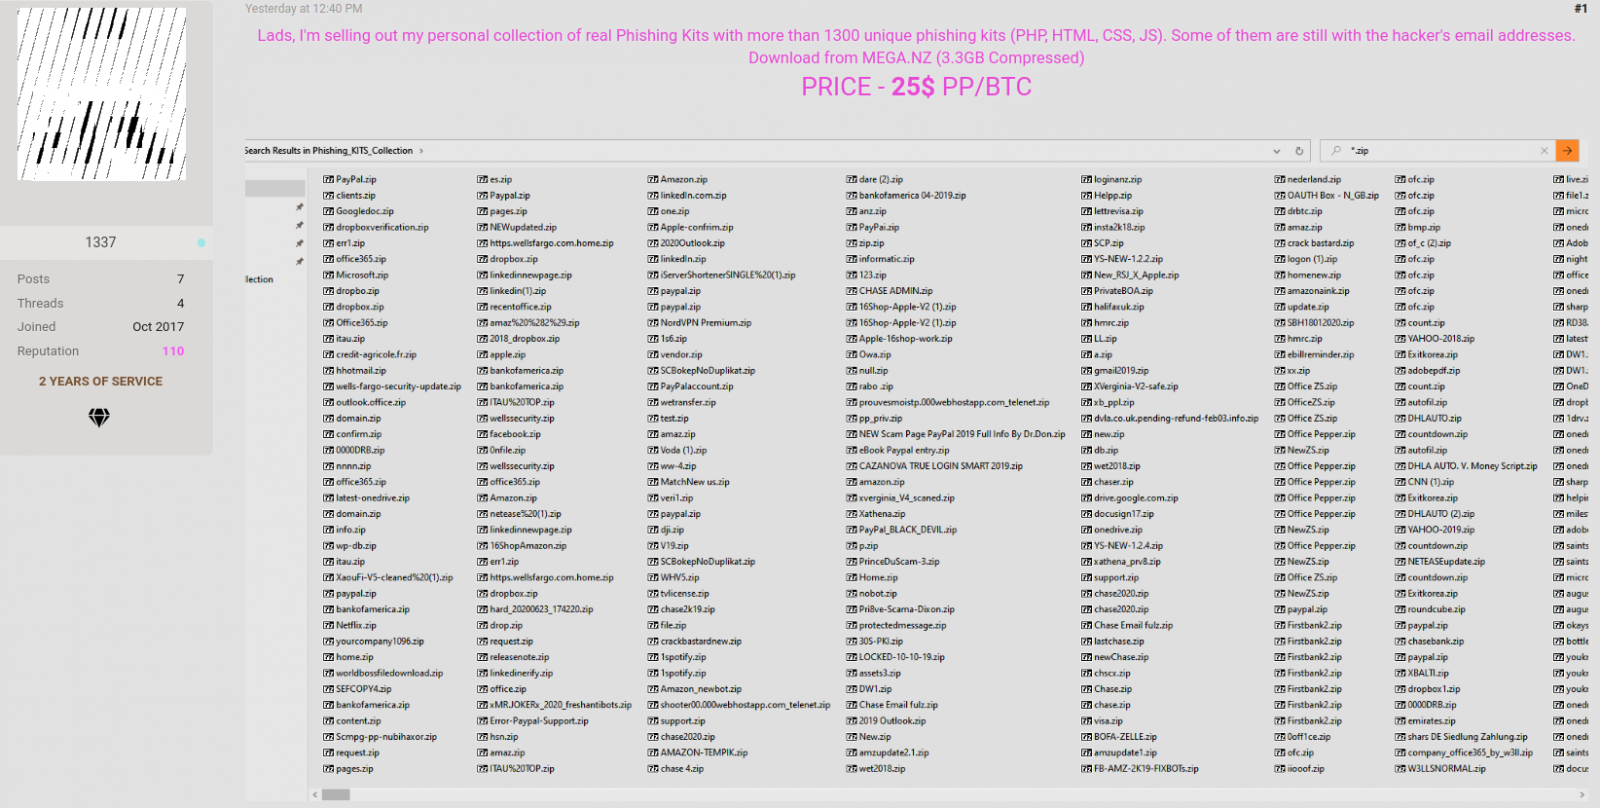
Участник одного из хакерских форумов пытается заработать более $30 000 на продаже наборов для фишинга. В коллекции киберпреступника находятся более 1300 готовых для фишинга инструментов.

Продавая каждый фишинговый набор за $25, злоумышленник рассчитывает выручить минимум $32 500. А если продавцу удастся найти нескольких покупателей, сумма может существенно вырасти.

Согласно размещённому на хакерском форуме объявлению, каждый набор для фишинга (PHP, HTML, CSS, JavaScript) уникален. Размер общего сжатого архива — 3,3 Гб.

В списке организаций, под которые продаваемые наборы могут замаскировать атакующего, есть очень популярные бренды: PayPal, Dropbox, Amazon, OneDrive, Office 365, Outlook, Gmail, Spotify, Netflix, Банк Америки, Apple, Facebook, LinkedIn.


Сам продающий фишинговые наборы «хакер» принимает не особо активное участие в жизни форума для киберпреступников. Тем не менее за три года он успел заработать хорошую репутацию и положительные отзывы сообщества.

Цена в $25 может свидетельствовать о низком качестве наборов, однако наверняка это можно выяснить только после скачивания и изучения.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru