


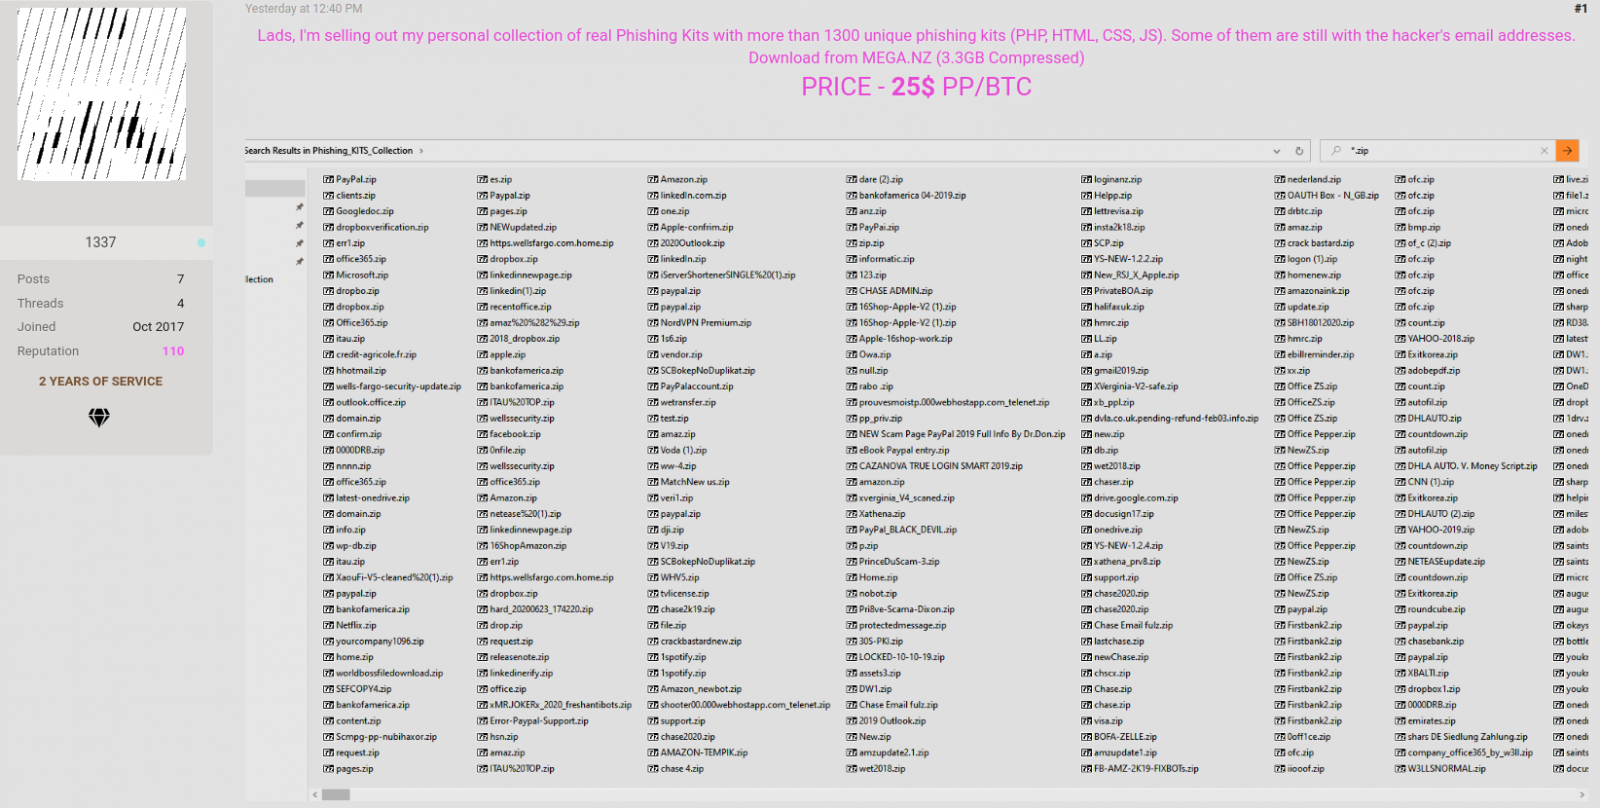

Более 1300 фишинговых наборов продаются на одном из хакерских форумов

Более 1300 фишинговых наборов продаются на одном из хакерских форумов

Более 1300 фишинговых наборов продаются на одном из хакерских форумов

Участник одного из хакерских форумов пытается заработать более $30 000 на продаже наборов для фишинга. В коллекции киберпреступника находятся более 1300 готовых для фишинга инструментов.

Продавая каждый фишинговый набор за $25, злоумышленник рассчитывает выручить минимум $32 500. А если продавцу удастся найти нескольких покупателей, сумма может существенно вырасти.

Согласно размещённому на хакерском форуме объявлению, каждый набор для фишинга (PHP, HTML, CSS, JavaScript) уникален. Размер общего сжатого архива — 3,3 Гб.

В списке организаций, под которые продаваемые наборы могут замаскировать атакующего, есть очень популярные бренды: PayPal, Dropbox, Amazon, OneDrive, Office 365, Outlook, Gmail, Spotify, Netflix, Банк Америки, Apple, Facebook, LinkedIn.


Сам продающий фишинговые наборы «хакер» принимает не особо активное участие в жизни форума для киберпреступников. Тем не менее за три года он успел заработать хорошую репутацию и положительные отзывы сообщества.

Цена в $25 может свидетельствовать о низком качестве наборов, однако наверняка это можно выяснить только после скачивания и изучения.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru