



Apple рекомендует не закрывать камеру в MacBook — можно повредить экран

Apple рекомендует не закрывать камеру в MacBook — можно повредить экран

Apple рекомендует не закрывать камеру в MacBook — можно повредить экран

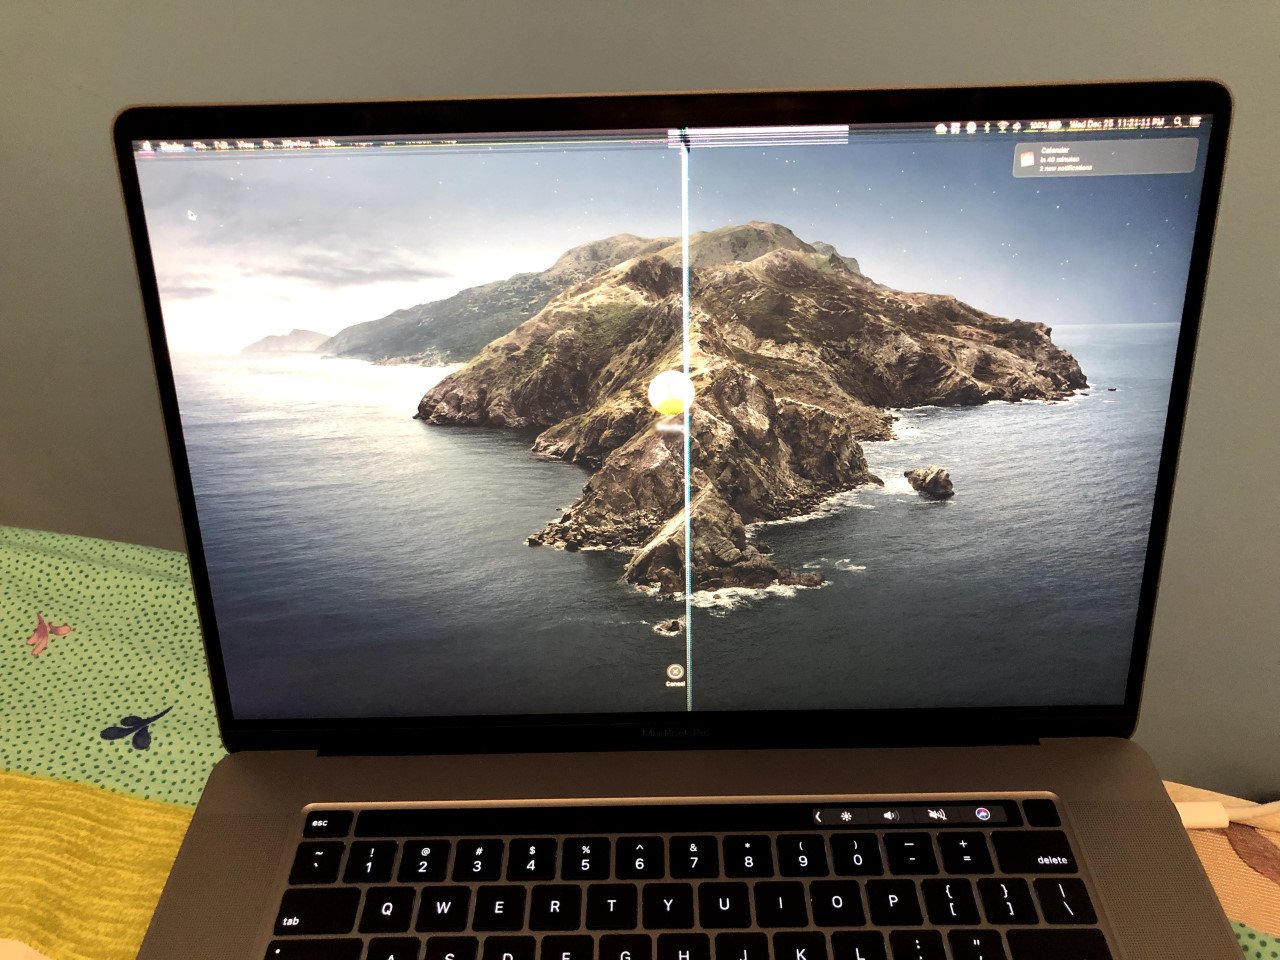
Apple предостерегает пользователей: не закрывайте крышку ноутбуков MacBook, MacBook Air или MacBook Pro, если вы прикрываете камеру материалом толще 0,1 миллиметров. В этом случае есть риск повредить экран устройства.

Владельцы лэптопов часто прибегают к специальным приспособлениям для блокирования обзора встроенной фронтальной камеры. Их можно понять — многие эксперты рекомендуют делать это из соображений конфиденциальности.

«Если вы закрываете крышку MacBook с установленным приспособлением для прикрытия камеры, вы можете повредить экран, поскольку зазор между ним и клавиатурой минимальный», — пишет по этому поводу Apple.

Купертиновцы также обратили внимание на правильный выбор блокирующих камеру средств, поскольку некоторые из них могут мешать работе датчиков, используемых для автоматической яркости и True Tone.

В качестве альтернативы Apple предлагает ориентироваться на специальный индикатор, который загорается зелёным при использовании фронтальной камеры. Также в системных настройках можно выбрать ограниченный набор приложений, у которых будет доступ к камере.

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru