



Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Пока все прятались дома, в 6 раз выросло мошенничество с P2P-платежами

Специалисты в области кибербезопасности зафиксировали ещё одну тенденцию, прямо связанную с пандемией, — существенно увеличилось число мошеннических атак с использованием переводов «с карты на карту».

Как отметили в компании Group-IB, с апреля по июнь 2020 года количество подобных несанкционированных транзакций выросло более чем в шесть раз. Такая цифра действительно впечатляет.

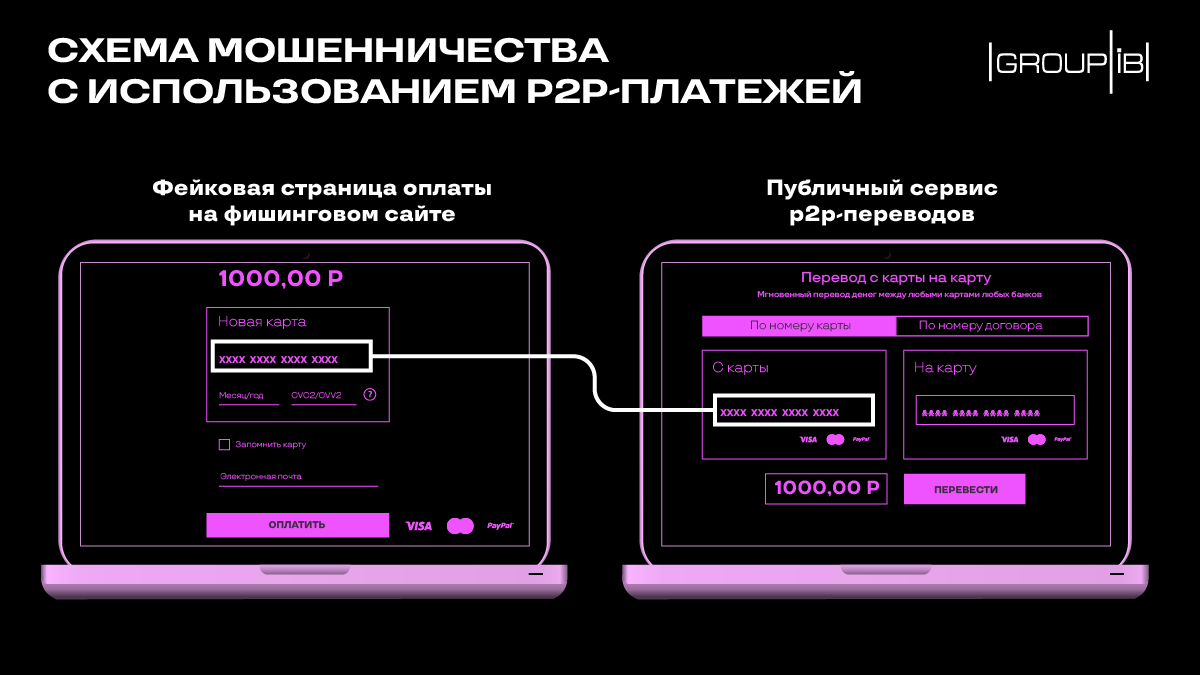
Как действуют мошенники: жертву заманивают на фишинговый сайт, где та вводит свои платёжные данные. При этом ресурс максимально качественно маскируют, чтобы пользователь был уверен в том, что совершает покупку.

После этого киберпреступники, предварительно собрав все необходимые данные, обращаются к публичным P2P-сервисам кредитных организаций, чтобы перевести деньги на свои счета.

О росте числа таких инцидентов свидетельствует немалое количество жалоб, которые обманутые пользователи направляют в адрес крупных банков, представительств международных банков и платежных сервисов.

Команда Group-IB заявила, что в среднем один банк фиксирует 400-600 попыток такого мошенничества в месяц. Средняя сумма одного перевода превышает 7 тыс. рублей.

Интересно отдельно отметить методы злоумышленников, благодаря которым им удавалось обходить существующие защитные меры онлайн-платежей. Мошенники использовали дополнительный шаг аутентификации в виде SMS-кода, который обычно отправляется на привязанный к карте номер телефона.

За этот процесс отвечает протокол 3D Secure (3DS), версия которого 1.0 используется сейчас практически всеми. Технология убережёт от внешнего мошенника, однако в ней не предусмотрена защита от мошенничества со стороны самого «онлайн-магазина».

Этим недочётом и пользовались злоумышленники, создавая поддельные онлайн-магазины и якобы продавая товары, необходимые в период пандемии: маски, перчатки, антисептики. Поскольку фишинговые сайты обращались к публичным P2P-сервисам банков, дополнительным кодом проверки жертва подтверждала не покупку, а перевод на счёт преступников.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru