



Microsoft запустила бесплатный сервис для выявления руткитов в Linux

Microsoft запустила бесплатный сервис для выявления руткитов в Linux

Microsoft запустила бесплатный сервис для выявления руткитов в Linux

Microsoft представила бесплатный сервис для Linux, цель которого — найти и продемонстрировать доказательства проникновения в систему руткитов и других сложных вредоносных программ, которые привыкли тщательно скрывать своё присутствие.

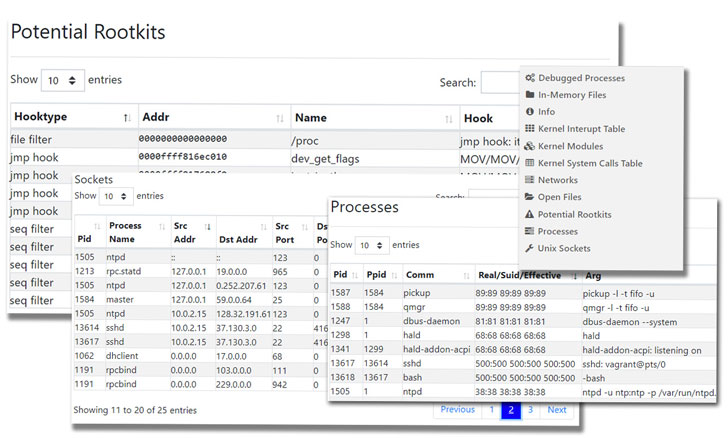
Облачная услуга получила имя Project Freta, на деле она представляет собой механизм форензики, автоматизированный для изучения снимков виртуальных машин.

Анализируя память, Project Freta способна выявлять признаки присутствия вредоносных программ, работающих в системе тайно. Например, руткиты уровня ядра, прячущие свои процессы, с большой долей вероятности не уйдут от Project Freta.

«Современные вредоносные программы часто демонстрируют сложные техники сокрытия своего присутствия. Поэтому в пику им Project Freta нацелен на автоматизацию компьютерной криминалистики до такой степени, когда каждый пользователь или организация сможет избавить память от неизвестных вредоносов нажатием одной кнопки», — отмечают в Microsoft.

Разработчики считают, что с помощью Project Freta организации смогут успешнее противостоять киберпреступникам, которые повторно используют скрытые вредоносные программы в атаках, а также, что более важно, — существенно увеличить затраты злоумышленников на разработку сложных зловредов.


Текущая версия поддерживает более 4 000 ядер Linux. Поддержка Windows также ожидается в скором времени.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru