



Бесплатно: фильтрация веб-контента в Microsoft Defender ATP доступа всем

Бесплатно: фильтрация веб-контента в Microsoft Defender ATP доступа всем

Бесплатно: фильтрация веб-контента в Microsoft Defender ATP доступа всем

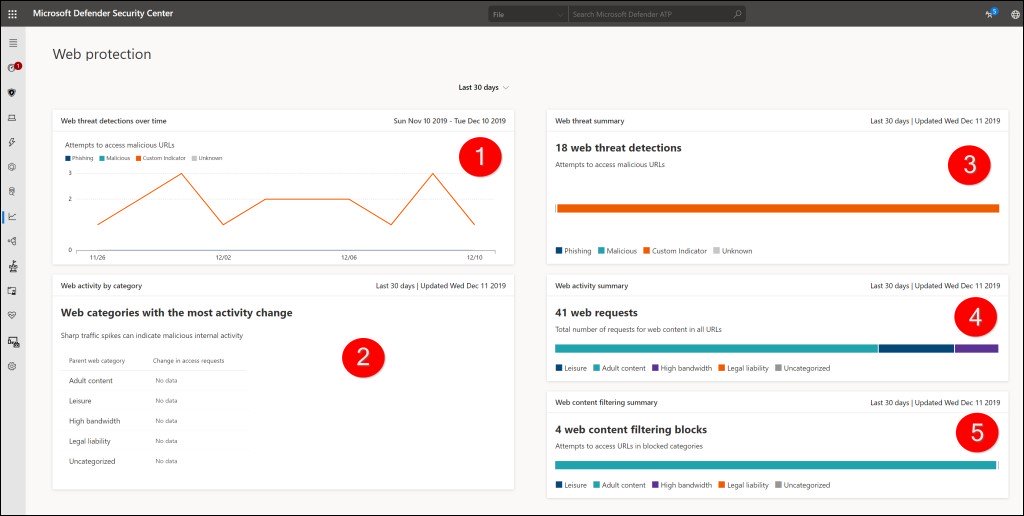
Новую функцию фильтрации веб-контента бесплатно предоставят всем корпоративным пользователям Microsoft Defender Advanced Threat Protection (ATP). Таким образом, организациям не придётся приобретать дополнительную партнёрскую лицензию.

«Фильтрация веб-содержимого» — эта функция является частью системы Microsoft Defender ATP, отвечающей за защиту от вредоносного контента. Она позволяет администраторам разрабатывать и внедрять собственные политики использования веб-контента внутри организации.

С помощью подобной фильтрации становится легче отслеживать и контролировать доступ к сайтам, основываясь на их категориях. Тот же принцип работает в большинстве крупных браузеров — например, Network Protection в Chrome и Firefox и SmartScreen в Edge.

Принимая во внимание обратную связь от клиентов, Microsoft решила сделать фильтрацию веб-контента неотъемлемой частью Microsoft Defender ATP. Теперь не нужно никакой дополнительной партнёрской лицензии, чтобы воспользоваться функцией.

«Вы сможете ощутить все преимущества фильтрации веб-контента без дополнительных затрат, аппаратного обеспечения и агентов», — пишет техногигант в блоге.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru