



Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Новое расширение для популярных браузеров предупредит пользователей, если какой-либо веб-сайт использует скрипты для сканирования портов или пытается атаковать устройства в сети посетителя.

В процессе веб-сёрфинга пользователь может наткнуться на ресурсы, в страницы которых встроены определённые скрипты. Последние могут не только сканировать порты посетителя, но и осуществлять атаки на другие устройства в сети пользователя.

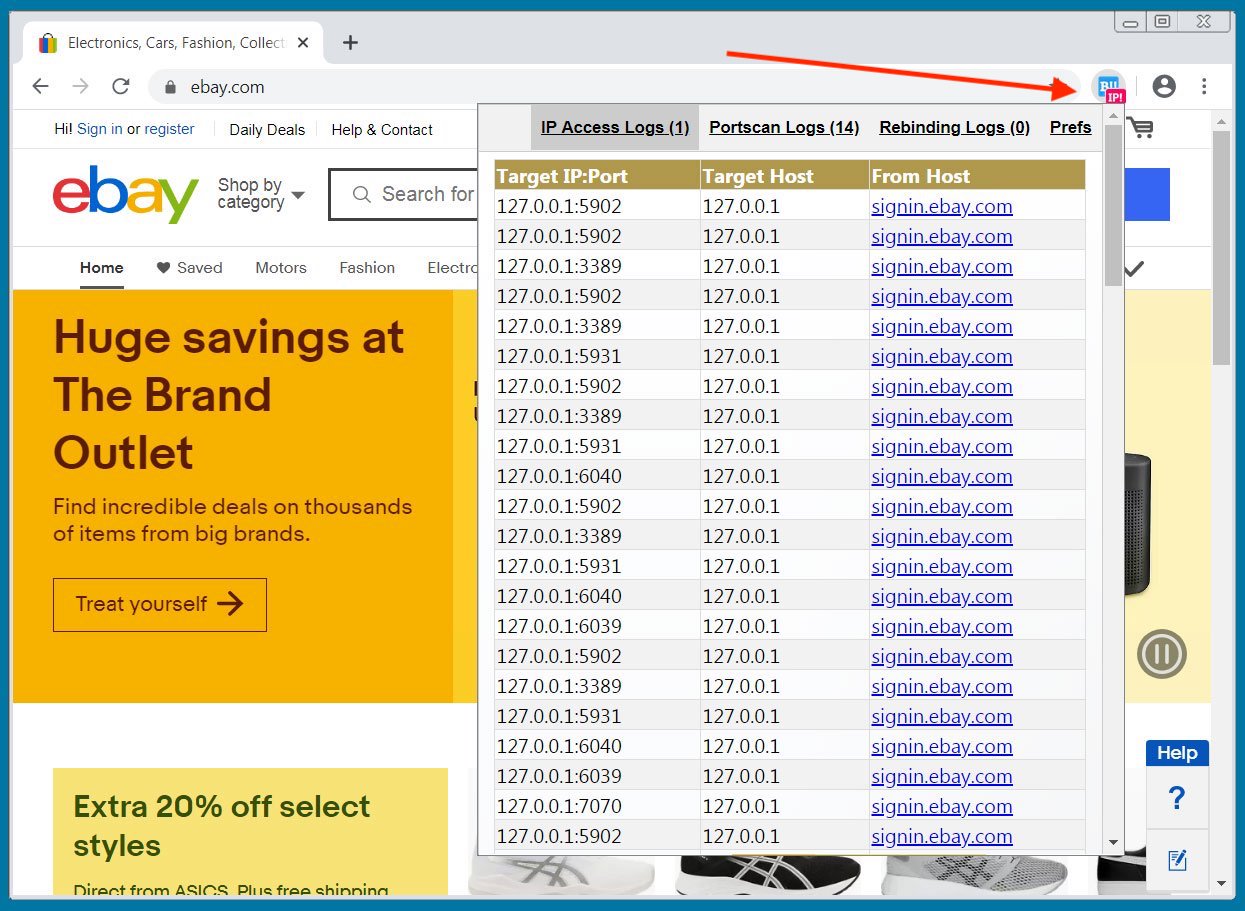
В мае специалисты в области кибербезопасности уже поднимали эту тему, когда указывали на несанкционированное сканирование портов Windows сайтом eBay.com. Однако в тот раз выяснили, что знаменитый сайт-аукцион пытается выявить взломанные компьютеры.

Тем не менее многих пользователей не удовлетворили обоснования — они всё равно посчитали такое поведение нежелательным вторжением и угрозой конфиденциальности.

Ещё хуже, что в теории один из злонамеренных сайтов может использовать JavaScript для осуществления атак вида DNS Rebinding — когда DNS-разрешением манипулируют через TTL.

На практике такие атаки позволяют взломать другие устройства, находящиеся в сети жертвы. Обычно злоумышленники применяют эту технику против маршрутизаторов, IoT-устройств и внутренних компьютеров с установленным уязвимым софтом.

Новая разработка Behave! призвана бороться с такими атаками. В настоящее время соответствующее расширение могут установить пользователи браузеров Chrome и Firefox. В скором времени ожидаются также версии для Microsoft Edge и Safari, утверждают разработчики.

После установки Behave! будет мониторить наличие на ресурсах подозрительных скриптов, которые пытаются получить доступ к IP-адресам из следующих блоков:

  • Loopback addresses IPv4 127.0.0.1/8
  • Loopback addresses IPv6 ::1/128
  • Private Networks IPv4 10.0.0.0/8 - 172.16.0.0/12 - 192.168.0.0/16
  • Unique Local Addresses IPv6 fc00::/7

Если аддон зафиксирует вредоносный скрипт, рядом с его иконкой появится красный указатель.

Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru