



Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Firefox- и Chrome-расширение Behave! предупредит о сканировании портов

Новое расширение для популярных браузеров предупредит пользователей, если какой-либо веб-сайт использует скрипты для сканирования портов или пытается атаковать устройства в сети посетителя.

В процессе веб-сёрфинга пользователь может наткнуться на ресурсы, в страницы которых встроены определённые скрипты. Последние могут не только сканировать порты посетителя, но и осуществлять атаки на другие устройства в сети пользователя.

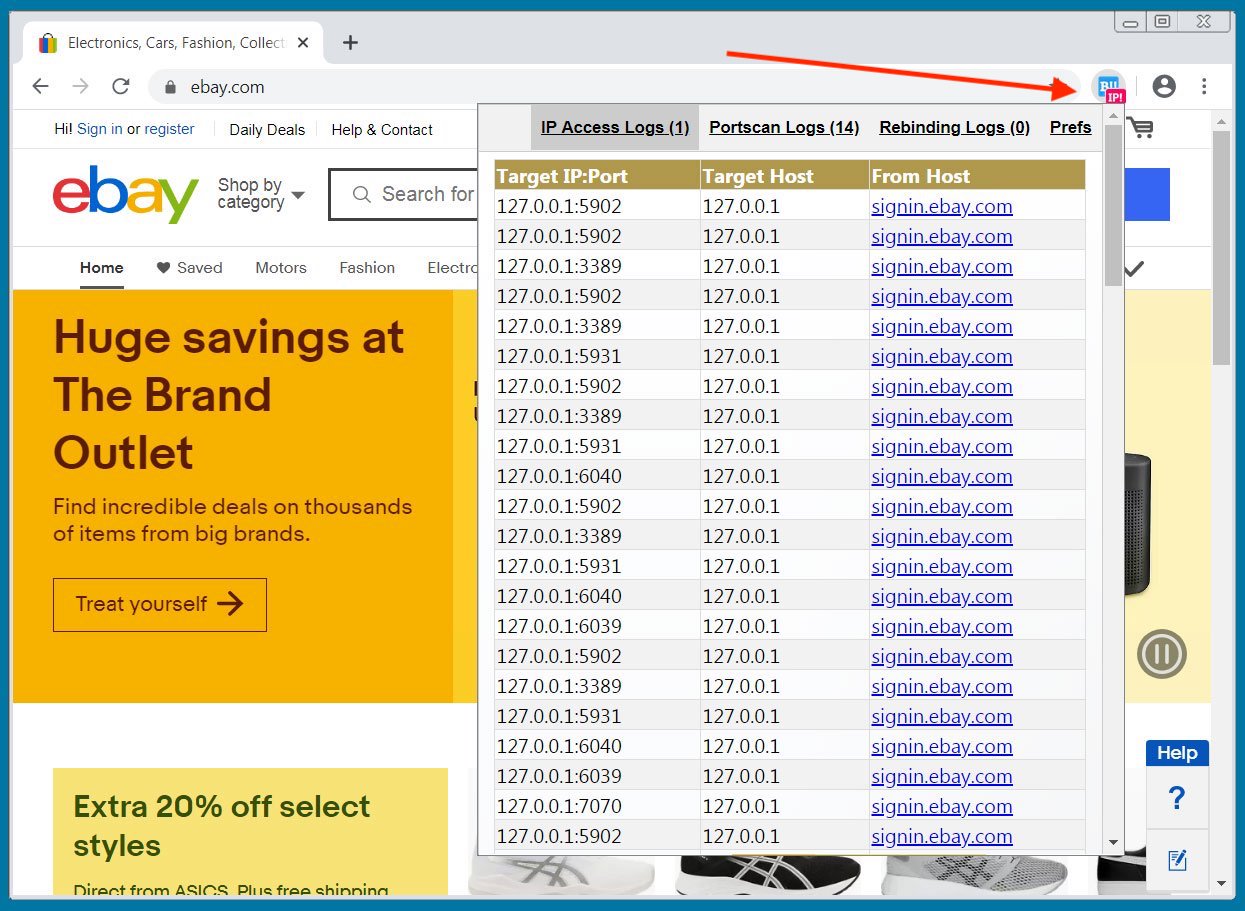
В мае специалисты в области кибербезопасности уже поднимали эту тему, когда указывали на несанкционированное сканирование портов Windows сайтом eBay.com. Однако в тот раз выяснили, что знаменитый сайт-аукцион пытается выявить взломанные компьютеры.

Тем не менее многих пользователей не удовлетворили обоснования — они всё равно посчитали такое поведение нежелательным вторжением и угрозой конфиденциальности.

Ещё хуже, что в теории один из злонамеренных сайтов может использовать JavaScript для осуществления атак вида DNS Rebinding — когда DNS-разрешением манипулируют через TTL.

На практике такие атаки позволяют взломать другие устройства, находящиеся в сети жертвы. Обычно злоумышленники применяют эту технику против маршрутизаторов, IoT-устройств и внутренних компьютеров с установленным уязвимым софтом.

Новая разработка Behave! призвана бороться с такими атаками. В настоящее время соответствующее расширение могут установить пользователи браузеров Chrome и Firefox. В скором времени ожидаются также версии для Microsoft Edge и Safari, утверждают разработчики.

После установки Behave! будет мониторить наличие на ресурсах подозрительных скриптов, которые пытаются получить доступ к IP-адресам из следующих блоков:

  • Loopback addresses IPv4 127.0.0.1/8
  • Loopback addresses IPv6 ::1/128
  • Private Networks IPv4 10.0.0.0/8 - 172.16.0.0/12 - 192.168.0.0/16
  • Unique Local Addresses IPv6 fc00::/7

Если аддон зафиксирует вредоносный скрипт, рядом с его иконкой появится красный указатель.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru