



Ханитокен: эксперты научились вычислять непорядочные Facebook-приложения

Ханитокен: эксперты научились вычислять непорядочные Facebook-приложения

Ханитокен: эксперты научились вычислять непорядочные Facebook-приложения

Команда исследователей обнаружила способ проверки соблюдения правил конфиденциальности разработчиками приложений для Facebook. Описанный специалистами метод поможет выявить несанкционированную передачу пользовательских данных третьим лицам.

CanaryTrap — так назвали свой способ эксперты из Университета Айовы. В основе CanaryTrap лежит использование так называемых ханитокенов (honeytoken) — поддельных файлов или данных.

Ханитокены (по аналогии с ханипотами) представляют собой фрагменты-приманки, которые ИТ-специалисты могут расставить внутри своей сети. Если к этим фейковым данным и файлам кто-то получает доступ или начинает их использовать, администраторы могут зафиксировать вредоносную активность.

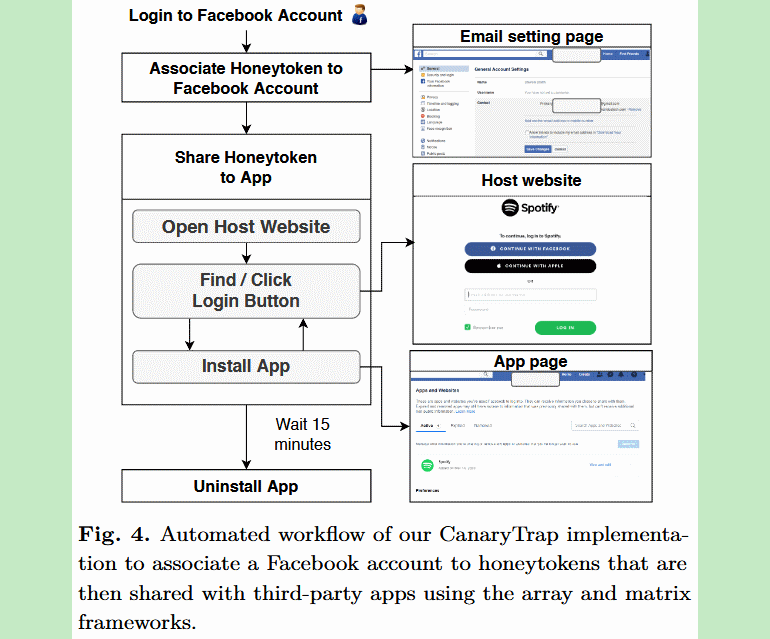
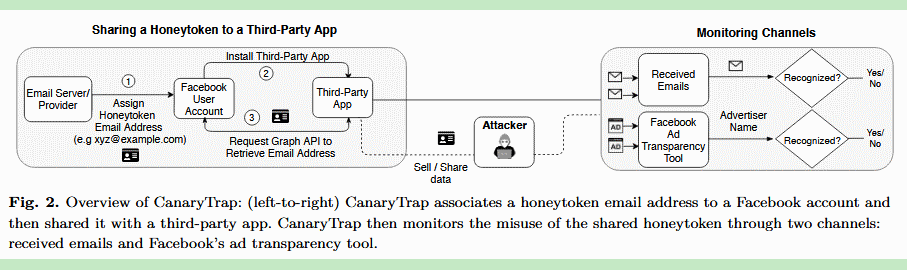
В исследовании сотрудников университета — «CanaryTrap: Detecting Data Misuse by Third-Party Apps on Online Social Networks» — утверждается, что ханитокенами служили уникальные адреса электронной почты, с помощью которых специалисты регистрировали аккаунты Facebook.

После регистрации учётной записи исследователи устанавливали поочерёдно приложения, использовали их в течение 15 минут, а затем просто удаляли из аккаунта.


Далее эксперты проверяли входящие ящики подставных электронных ящиков на наличие нового трафика. Если на эти ящики приходило новое письмо, тогда фиксировалась передача пользовательских данных третьим лицам.

Помимо этого, специалисты использовали специальный инструмент от Facebook — «Why Am I Seeing This?»  С его помощью они мониторили использование ханитокенов для целевой рекламы.


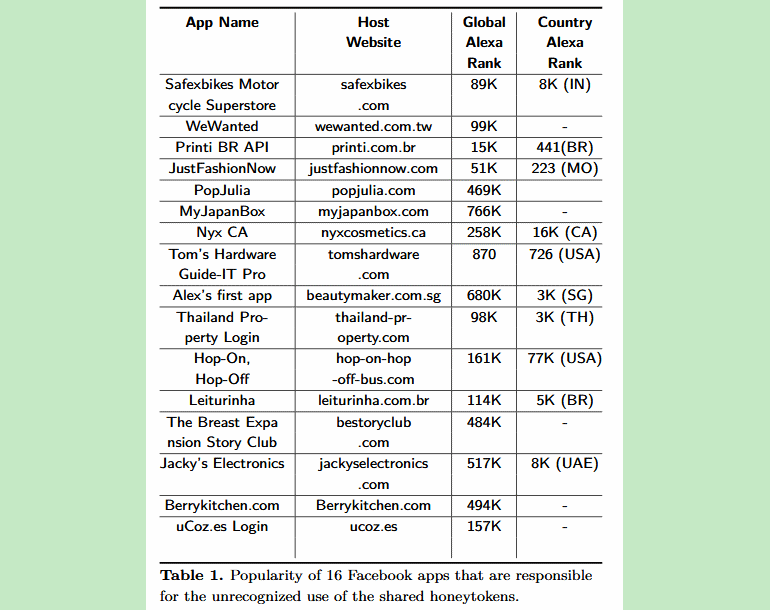
В общей сумме исследователи проверили 1024 приложения и выяснили, что 16 программ отправляли адрес электронной почты пользователя третьей стороне. Со списком сомнительных приложений можно ознакомиться ниже:

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru