



Ханитокен: эксперты научились вычислять непорядочные Facebook-приложения

Ханитокен: эксперты научились вычислять непорядочные Facebook-приложения

Ханитокен: эксперты научились вычислять непорядочные Facebook-приложения

Команда исследователей обнаружила способ проверки соблюдения правил конфиденциальности разработчиками приложений для Facebook. Описанный специалистами метод поможет выявить несанкционированную передачу пользовательских данных третьим лицам.

CanaryTrap — так назвали свой способ эксперты из Университета Айовы. В основе CanaryTrap лежит использование так называемых ханитокенов (honeytoken) — поддельных файлов или данных.

Ханитокены (по аналогии с ханипотами) представляют собой фрагменты-приманки, которые ИТ-специалисты могут расставить внутри своей сети. Если к этим фейковым данным и файлам кто-то получает доступ или начинает их использовать, администраторы могут зафиксировать вредоносную активность.

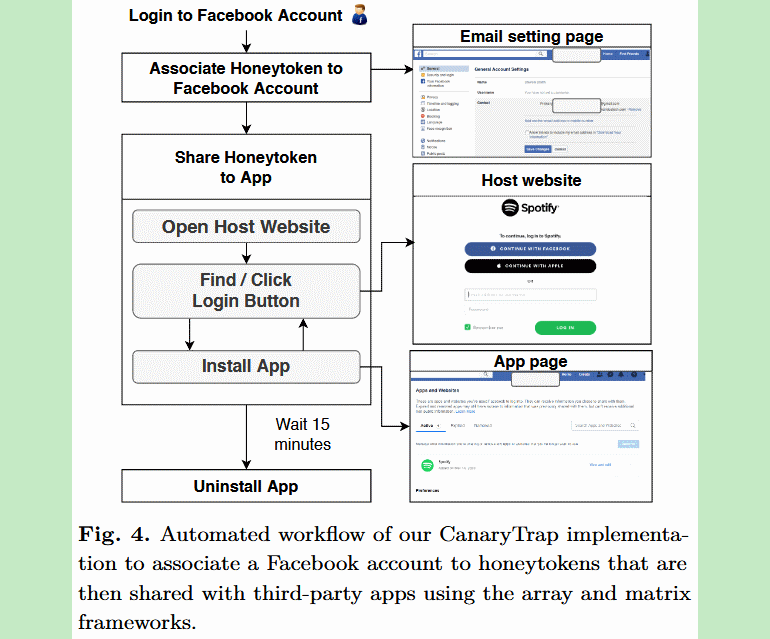
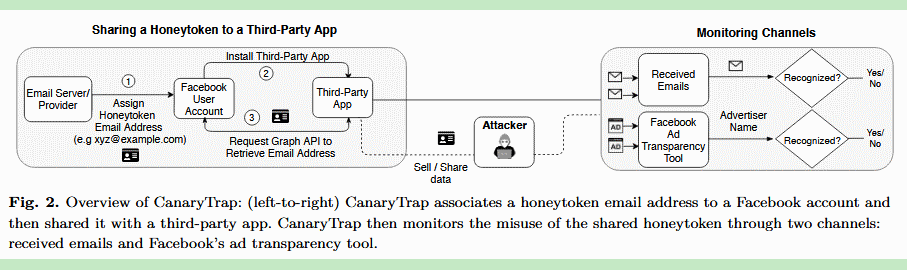
В исследовании сотрудников университета — «CanaryTrap: Detecting Data Misuse by Third-Party Apps on Online Social Networks» — утверждается, что ханитокенами служили уникальные адреса электронной почты, с помощью которых специалисты регистрировали аккаунты Facebook.

После регистрации учётной записи исследователи устанавливали поочерёдно приложения, использовали их в течение 15 минут, а затем просто удаляли из аккаунта.


Далее эксперты проверяли входящие ящики подставных электронных ящиков на наличие нового трафика. Если на эти ящики приходило новое письмо, тогда фиксировалась передача пользовательских данных третьим лицам.

Помимо этого, специалисты использовали специальный инструмент от Facebook — «Why Am I Seeing This?»  С его помощью они мониторили использование ханитокенов для целевой рекламы.


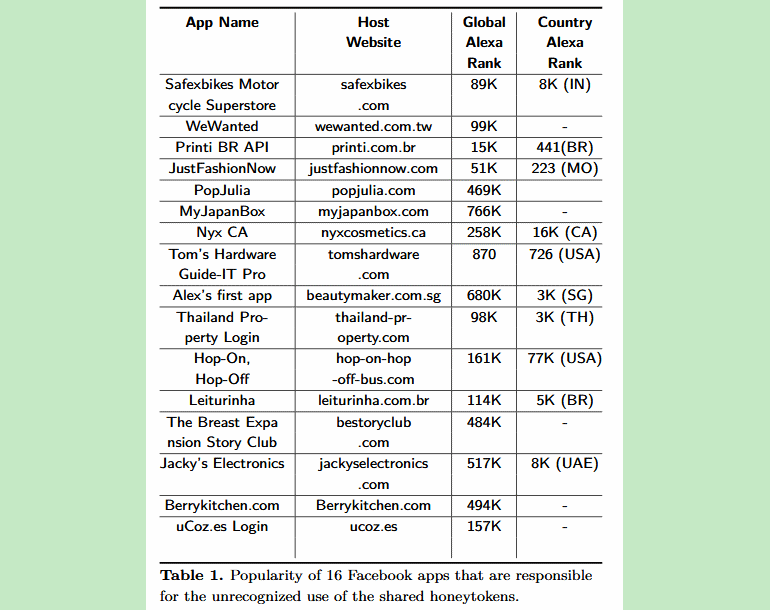
В общей сумме исследователи проверили 1024 приложения и выяснили, что 16 программ отправляли адрес электронной почты пользователя третьей стороне. Со списком сомнительных приложений можно ознакомиться ниже:

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru