



Ханитокен: эксперты научились вычислять непорядочные Facebook-приложения

Ханитокен: эксперты научились вычислять непорядочные Facebook-приложения

Ханитокен: эксперты научились вычислять непорядочные Facebook-приложения

Команда исследователей обнаружила способ проверки соблюдения правил конфиденциальности разработчиками приложений для Facebook. Описанный специалистами метод поможет выявить несанкционированную передачу пользовательских данных третьим лицам.

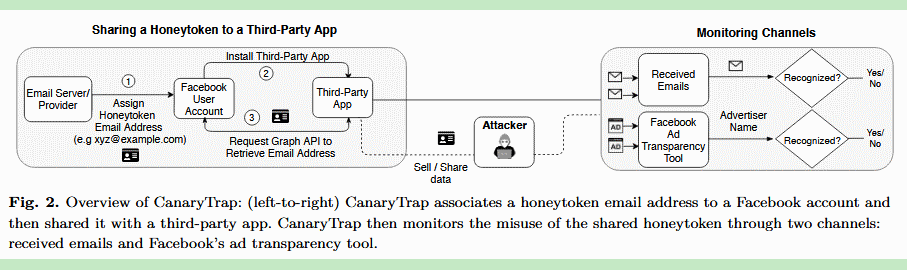
CanaryTrap — так назвали свой способ эксперты из Университета Айовы. В основе CanaryTrap лежит использование так называемых ханитокенов (honeytoken) — поддельных файлов или данных.

Ханитокены (по аналогии с ханипотами) представляют собой фрагменты-приманки, которые ИТ-специалисты могут расставить внутри своей сети. Если к этим фейковым данным и файлам кто-то получает доступ или начинает их использовать, администраторы могут зафиксировать вредоносную активность.

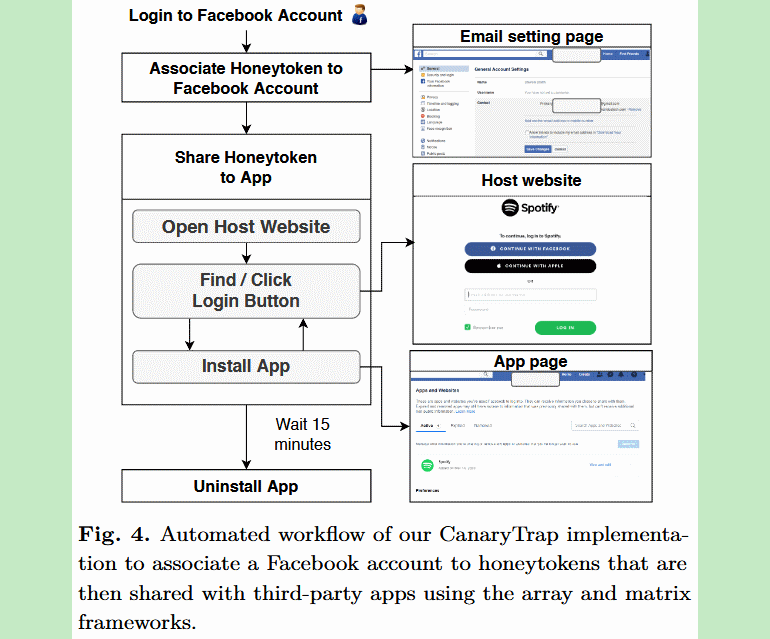
В исследовании сотрудников университета — «CanaryTrap: Detecting Data Misuse by Third-Party Apps on Online Social Networks» — утверждается, что ханитокенами служили уникальные адреса электронной почты, с помощью которых специалисты регистрировали аккаунты Facebook.

После регистрации учётной записи исследователи устанавливали поочерёдно приложения, использовали их в течение 15 минут, а затем просто удаляли из аккаунта.


Далее эксперты проверяли входящие ящики подставных электронных ящиков на наличие нового трафика. Если на эти ящики приходило новое письмо, тогда фиксировалась передача пользовательских данных третьим лицам.

Помимо этого, специалисты использовали специальный инструмент от Facebook — «Why Am I Seeing This?»  С его помощью они мониторили использование ханитокенов для целевой рекламы.


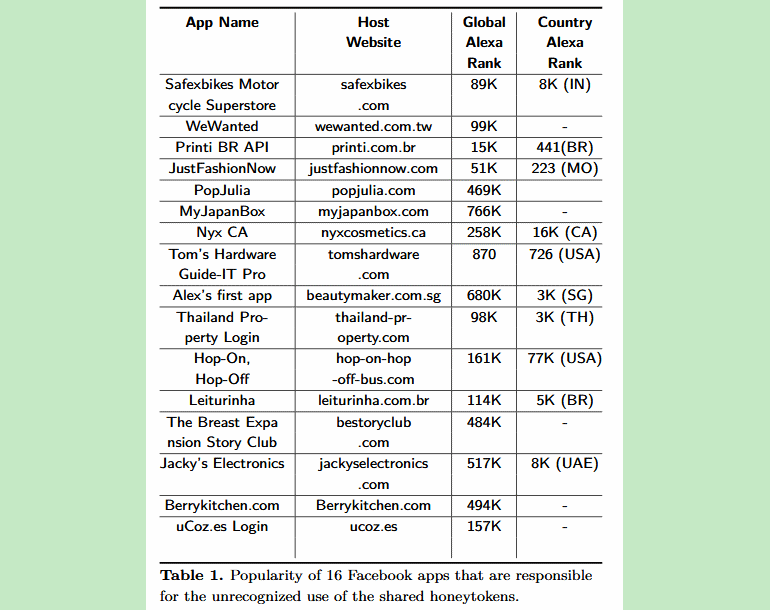
В общей сумме исследователи проверили 1024 приложения и выяснили, что 16 программ отправляли адрес электронной почты пользователя третьей стороне. Со списком сомнительных приложений можно ознакомиться ниже:

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru