



Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

За время самоизоляции, связанной с пандемией COVID-19, число брутфорс-атак на службы удалённого рабочего стола увеличилось почти вдвое. Об этом свидетельствуют данные исследования специалистов антивирусной компании ESET.

В принципе, многие исследователи в области кибербезопасности предупреждали о подобном развитии событий, поскольку работающие удалённо сотрудники больше не используют тщательно отслеживаемую инфраструктуру для доступа к конфиденциальной информации.

Сегодня личные устройства являются основным инструментом для подключения к рабочей среде. Именно поэтому безопасность протокола удалённого рабочего стола Windows (RDP) стала как никогда актуальна.

Само собой, многие сотрудники, знающие о правилах цифровой гигиены лишь понаслышке, допускают серьёзные ошибки: используют слабые пароли для доступа к важным данным, не задействуют дополнительные слои защиты вроде двухфакторной аутентификации (2FA).

Киберпреступники грамотно оценивают сложившиеся обстоятельства, именно поэтому они выбрали брутфорс одним из основных инструментов. Если им удаётся угадать пароль неискушённого в ИБ сотрудника, далее они пытаются получить права администратора и развернуть свою вредоносную программу.

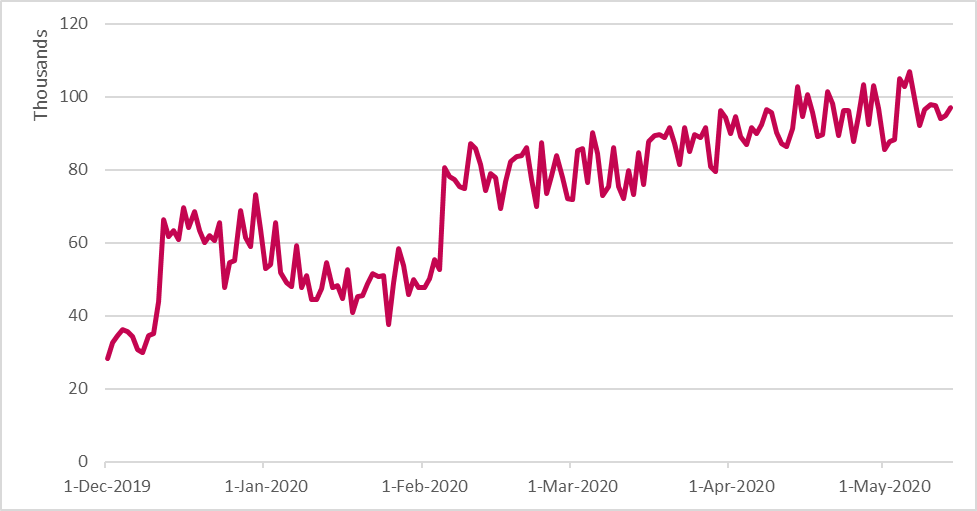
Специалисты ESET следят за такой активностью с 1 декабря 2019 года. Собранные экспертами данные демонстрируют резкий скачок числа ежедневных брутфорс-атак на RDP. Уже в феврале эта цифра выросла до 80 000.

В апреле и мае количество брутфорс-атак достигло 100 000. Основной удар приняли на себя те страны, которые максимально «закрыли» всех по домам.

Большинство зафиксированных в атаках IP-адресов принадлежали США, Китаю, России, Германии и Франции.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru