



Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

Число ежедневных брутфорс-атак выросло до 100 000 из-за самоизоляции

За время самоизоляции, связанной с пандемией COVID-19, число брутфорс-атак на службы удалённого рабочего стола увеличилось почти вдвое. Об этом свидетельствуют данные исследования специалистов антивирусной компании ESET.

В принципе, многие исследователи в области кибербезопасности предупреждали о подобном развитии событий, поскольку работающие удалённо сотрудники больше не используют тщательно отслеживаемую инфраструктуру для доступа к конфиденциальной информации.

Сегодня личные устройства являются основным инструментом для подключения к рабочей среде. Именно поэтому безопасность протокола удалённого рабочего стола Windows (RDP) стала как никогда актуальна.

Само собой, многие сотрудники, знающие о правилах цифровой гигиены лишь понаслышке, допускают серьёзные ошибки: используют слабые пароли для доступа к важным данным, не задействуют дополнительные слои защиты вроде двухфакторной аутентификации (2FA).

Киберпреступники грамотно оценивают сложившиеся обстоятельства, именно поэтому они выбрали брутфорс одним из основных инструментов. Если им удаётся угадать пароль неискушённого в ИБ сотрудника, далее они пытаются получить права администратора и развернуть свою вредоносную программу.

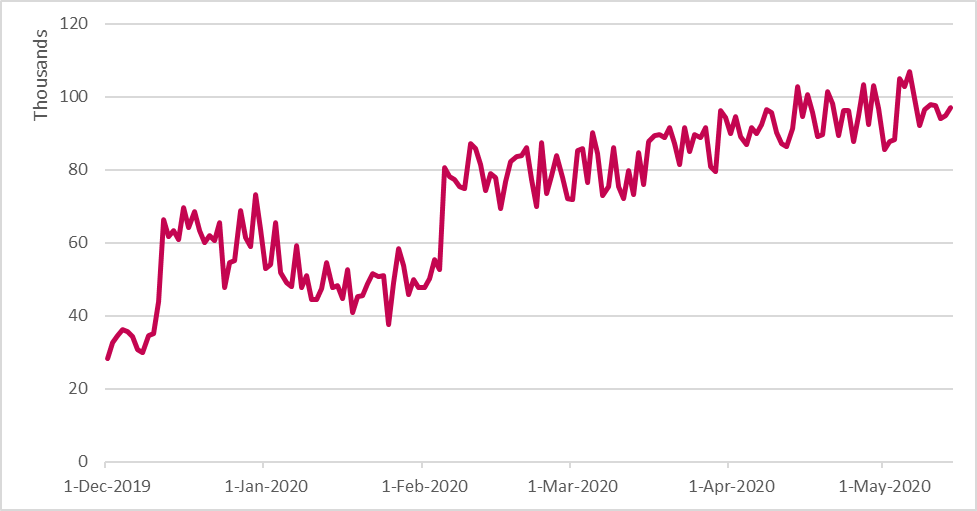
Специалисты ESET следят за такой активностью с 1 декабря 2019 года. Собранные экспертами данные демонстрируют резкий скачок числа ежедневных брутфорс-атак на RDP. Уже в феврале эта цифра выросла до 80 000.

В апреле и мае количество брутфорс-атак достигло 100 000. Основной удар приняли на себя те страны, которые максимально «закрыли» всех по домам.

Большинство зафиксированных в атаках IP-адресов принадлежали США, Китаю, России, Германии и Франции.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru