



Знаменитый российский хакер Бурков получил 9 лет тюрьмы в США

Знаменитый российский хакер Бурков получил 9 лет тюрьмы в США

Знаменитый российский хакер Бурков получил 9 лет тюрьмы в США

«Российский хакер с хорошими связями» Алексей Бурков приговорён к девяти годам лишения свободы в США. Напомним, что Буркова обвинили в управлении веб-сайтом, на котором продавались украденные данные банковских карт. Также прокуроры считают, что киберпреступник администрировал «тайный» форум, служивший прибежищем для самых элитных российских хакеров.

CardPlanet — та самая онлайн-площадка, в управлении которой обвинили Буркова. По данным следствия, за время своего существования CardPlanet помогла продать более 150 000 данных платёжных карт.

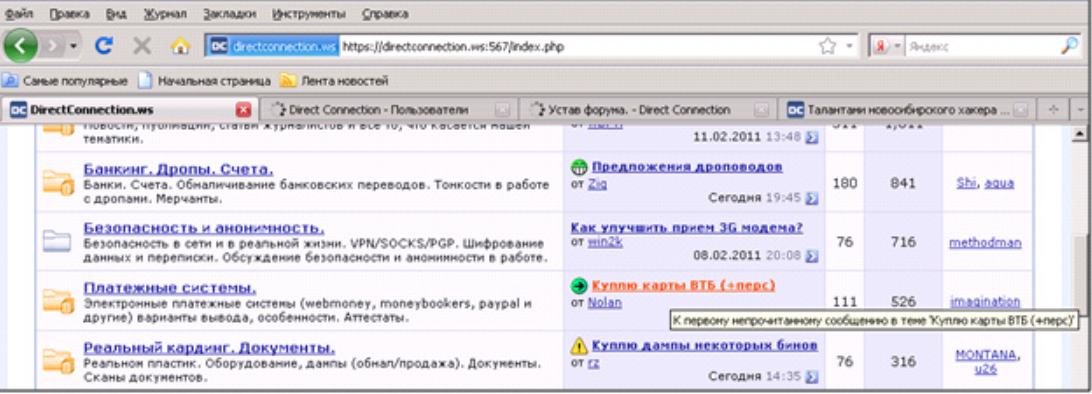
А тот самый закрытый форум для киберпреступников известен под именем DirectConnection. Правоохранители убеждены, что эту платформу тщательно охраняли, поскольку на ней «крутились» самые разыскиваемые российские хакеры.

Собранная следствием информация даёт понять, что Бурков, пожалуй, является одним из самых умелых, искусных и квалифицированных хакеров, попавших в руки спецслужб Запада. Также Вашингтон считает, что российские власти могут быть обеспокоены тем, что «Бурков слишком много знает».

Одним из онлайн-псевдонимов киберпреступника был «k0pa», однако расследование выявило целый список никнеймов, которые Бурков использовал в ходе киберопераций. Напомним, что проживавшего в Санкт-Петербурге преступника арестовали в 2015 году, когда тот посещал Израиль.

Ознакомиться с судебными документами по делу Буркова можно по этой ссылке (PDF).

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru