



Знаменитый российский хакер Бурков получил 9 лет тюрьмы в США

Знаменитый российский хакер Бурков получил 9 лет тюрьмы в США

Знаменитый российский хакер Бурков получил 9 лет тюрьмы в США

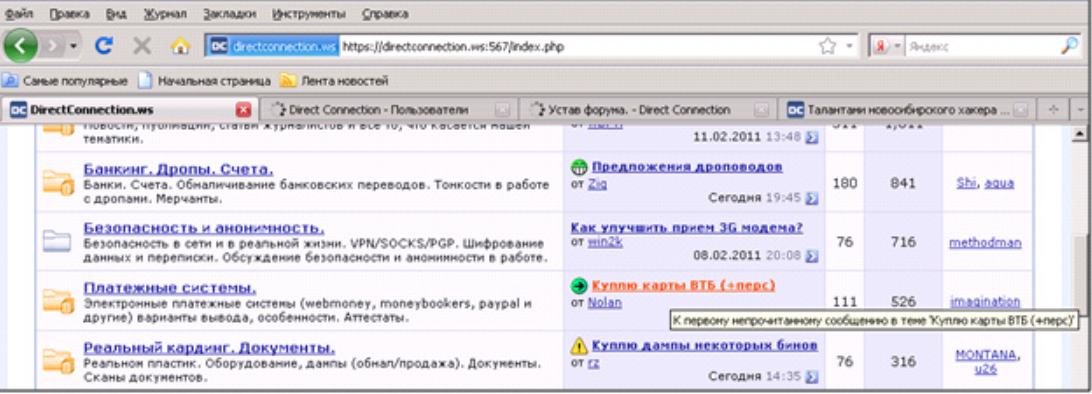
«Российский хакер с хорошими связями» Алексей Бурков приговорён к девяти годам лишения свободы в США. Напомним, что Буркова обвинили в управлении веб-сайтом, на котором продавались украденные данные банковских карт. Также прокуроры считают, что киберпреступник администрировал «тайный» форум, служивший прибежищем для самых элитных российских хакеров.

CardPlanet — та самая онлайн-площадка, в управлении которой обвинили Буркова. По данным следствия, за время своего существования CardPlanet помогла продать более 150 000 данных платёжных карт.

А тот самый закрытый форум для киберпреступников известен под именем DirectConnection. Правоохранители убеждены, что эту платформу тщательно охраняли, поскольку на ней «крутились» самые разыскиваемые российские хакеры.

Собранная следствием информация даёт понять, что Бурков, пожалуй, является одним из самых умелых, искусных и квалифицированных хакеров, попавших в руки спецслужб Запада. Также Вашингтон считает, что российские власти могут быть обеспокоены тем, что «Бурков слишком много знает».

Одним из онлайн-псевдонимов киберпреступника был «k0pa», однако расследование выявило целый список никнеймов, которые Бурков использовал в ходе киберопераций. Напомним, что проживавшего в Санкт-Петербурге преступника арестовали в 2015 году, когда тот посещал Израиль.

Ознакомиться с судебными документами по делу Буркова можно по этой ссылке (PDF).

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru