



Знаменитый российский хакер Бурков получил 9 лет тюрьмы в США

Знаменитый российский хакер Бурков получил 9 лет тюрьмы в США

Знаменитый российский хакер Бурков получил 9 лет тюрьмы в США

«Российский хакер с хорошими связями» Алексей Бурков приговорён к девяти годам лишения свободы в США. Напомним, что Буркова обвинили в управлении веб-сайтом, на котором продавались украденные данные банковских карт. Также прокуроры считают, что киберпреступник администрировал «тайный» форум, служивший прибежищем для самых элитных российских хакеров.

CardPlanet — та самая онлайн-площадка, в управлении которой обвинили Буркова. По данным следствия, за время своего существования CardPlanet помогла продать более 150 000 данных платёжных карт.

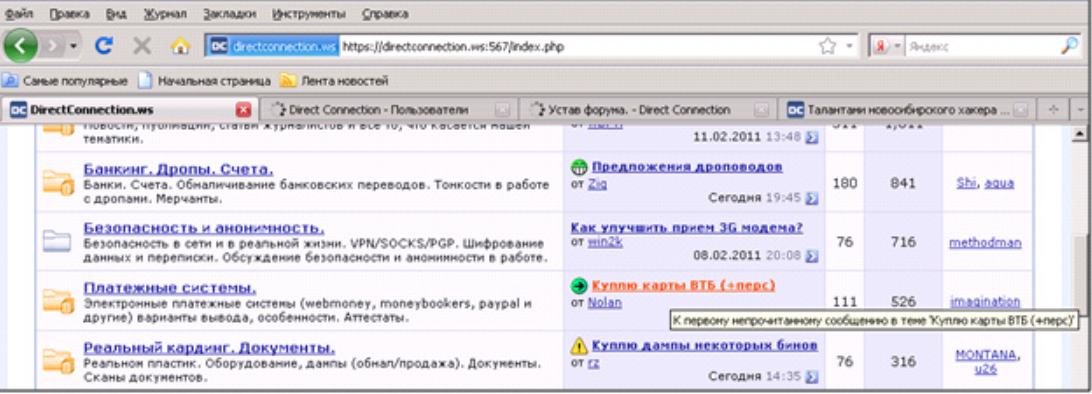
А тот самый закрытый форум для киберпреступников известен под именем DirectConnection. Правоохранители убеждены, что эту платформу тщательно охраняли, поскольку на ней «крутились» самые разыскиваемые российские хакеры.

Собранная следствием информация даёт понять, что Бурков, пожалуй, является одним из самых умелых, искусных и квалифицированных хакеров, попавших в руки спецслужб Запада. Также Вашингтон считает, что российские власти могут быть обеспокоены тем, что «Бурков слишком много знает».

Одним из онлайн-псевдонимов киберпреступника был «k0pa», однако расследование выявило целый список никнеймов, которые Бурков использовал в ходе киберопераций. Напомним, что проживавшего в Санкт-Петербурге преступника арестовали в 2015 году, когда тот посещал Израиль.

Ознакомиться с судебными документами по делу Буркова можно по этой ссылке (PDF).

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru