



Новый сервис сбора форензики Illusive Networks повысит эффективность SOC

Новый сервис сбора форензики Illusive Networks повысит эффективность SOC

Новый сервис сбора форензики Illusive Networks повысит эффективность SOC

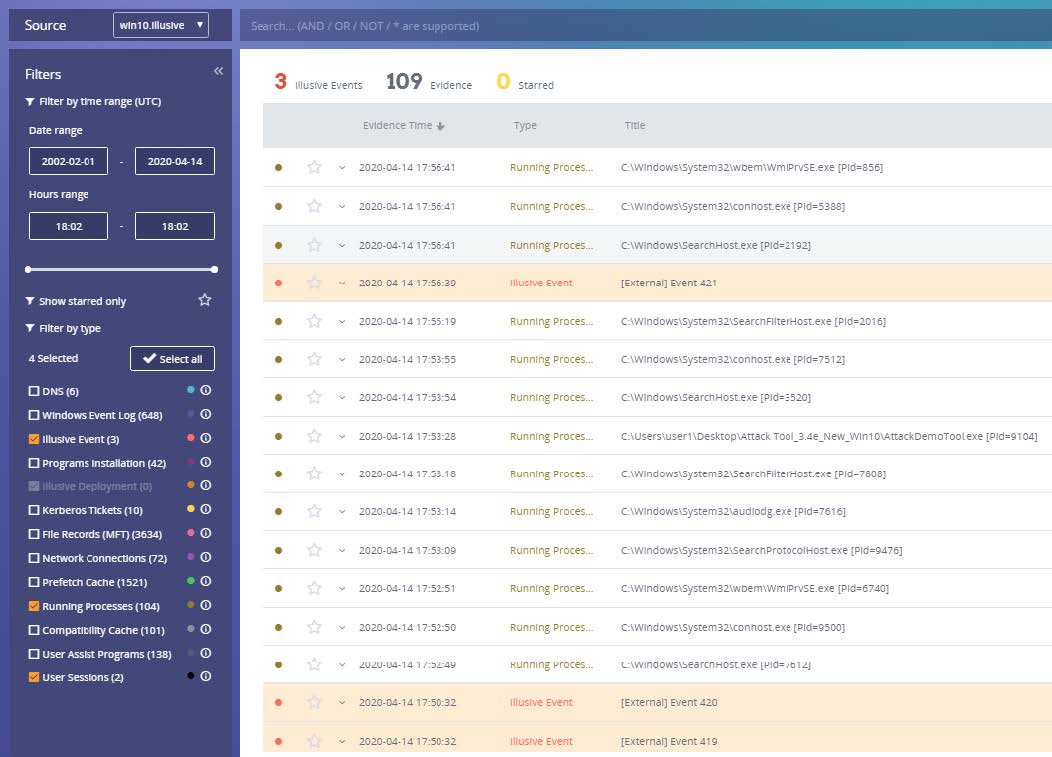
Illusive Networks представляет новые возможности моментального сбора форензики в рамках развития технологий для оптимизации SOC. Аналитики SOC сегодня сталкиваются с существенным увеличением числа алертов и инцидентов. Сотрудники, ответственные за расследование инцидентов, ежедневно тратят часы рабочего времени на анализ информации из разрозненных инструментов и систем, стараясь обнаружить контекстные данные, необходимые для подтверждения инцидента. Функционал моментального сбора форензики Illusive Networks позволяет точечно собирать релевантные данные в режиме реального времени и сокращает время реагирования на 90%. Это позволяет аналитикам SOC уделять больше внимания корреляции, анализу и устранению последствий атак.

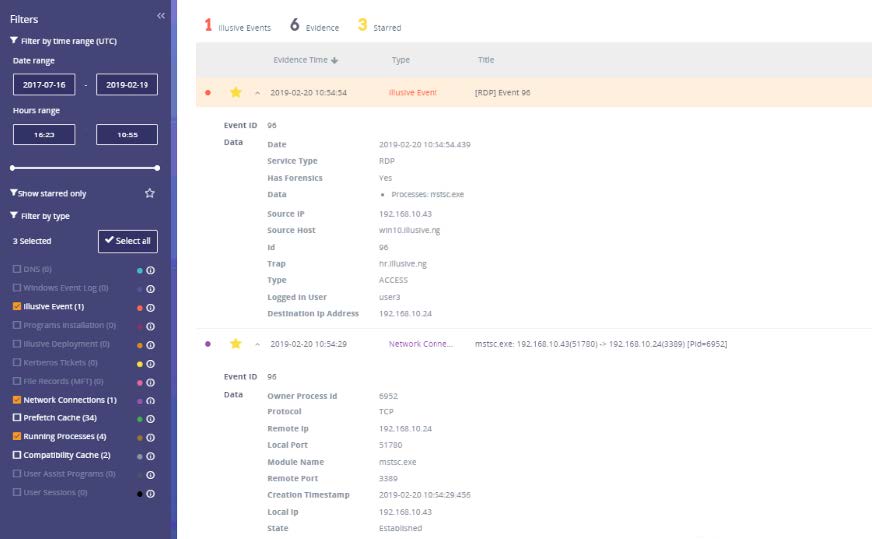
Используя функционал Forensics On Demand от Illusive Networks, аналитики SOC могут более эффективно использовать то время, которое ранее затрачивалось на ручную деятельность, типичную для процессов проверки алертов, обогащения тикетов, расследования и приоритизации угроз, при этом получая эффективный инструмент реагирования на инциденты. Благодаря безагентной технологии Illusive аналитики второго уровня, которым поручено выявлять ложные срабатывания, могут в любое время инициировать сбор форензики на любой целевой машине. За несколько секунд Illusive предоставляет аналитикам точные данные, который ранее приходилось собирать в течение нескольких часов в ручном режиме.

Аналитики также получают необходимый контекст, необходимый для принятия решений по приоритизации алертов. Детальная форензика, собранная непосредственно с машины — источника атаки, дает представление о том, где в сети скрывается злоумышленник и как далеко он находятся от привилегированных учетных данных или критичных систем. Например, один из клиентов Illusive Networks, международная компания в сфере энергетики, смогла значительно сократить время расследования и получить полный таймлайн развития каждого инцидента благодаря функционалу моментальной форензики.

Платформа Illusive предоставляет детальную хронологию артефактов, выявляет неверные конфигурации и уязвимости, обнаруживает взломы и подключения в реальном времени. Форензика может быть собрана из любого сгенерированного системой события безопасности, включая другие решения кибербезопасности, в том числе EDR и SIEM.

API-интерфейс для сбора форензики Illusive Networks обеспечивает встраивание функционала в системы класса SOAR и интеграцию с существующими процессами организаций. Благодаря обширной, детальной информации, собираемой с любого компьютера, группы реагирования на инциденты SOC имеют возможность экономить время и деньги за счет сокращения числа агентов, необходимых для расследования атак. Это увеличивает количество событий, которые они могут эффективно расследовать и минимизирует профессиональное выгорание, которое часто встречается в SOC из-за непрерывного потока ложных срабатываний.

Офер Исраэль, генеральный директор Illusive Networks, сказал:

«Решения по кибербезопасности полагаются на постоянную агрегацию данных, что приводит к огромному количеству алертов и перегрузке аналитиков. Позволяя аналитикам собирать форензику по запросу с любого компьютера и в любое время, мы избавляем их от необходимости затрачивать время на анализ нерелевантной информации. Платформа Illusive генерирует небольшое число более значимых алертов, позволяя организациям сосредоточиться на приоритетных инцидентах, уменьшить выгорание в SOC и, в конечном итоге, снизить издержки, связанные с эффективным выявлением атак».

Для получения дополнительной информации вы можете прочитать краткое описание возможности по ссылке или заказать демо Illusive Networks. Дистрибьютором Illusive Networks в России и странах СНГ является компания Тайгер Оптикс.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru