



Новый сервис сбора форензики Illusive Networks повысит эффективность SOC

Новый сервис сбора форензики Illusive Networks повысит эффективность SOC

Новый сервис сбора форензики Illusive Networks повысит эффективность SOC

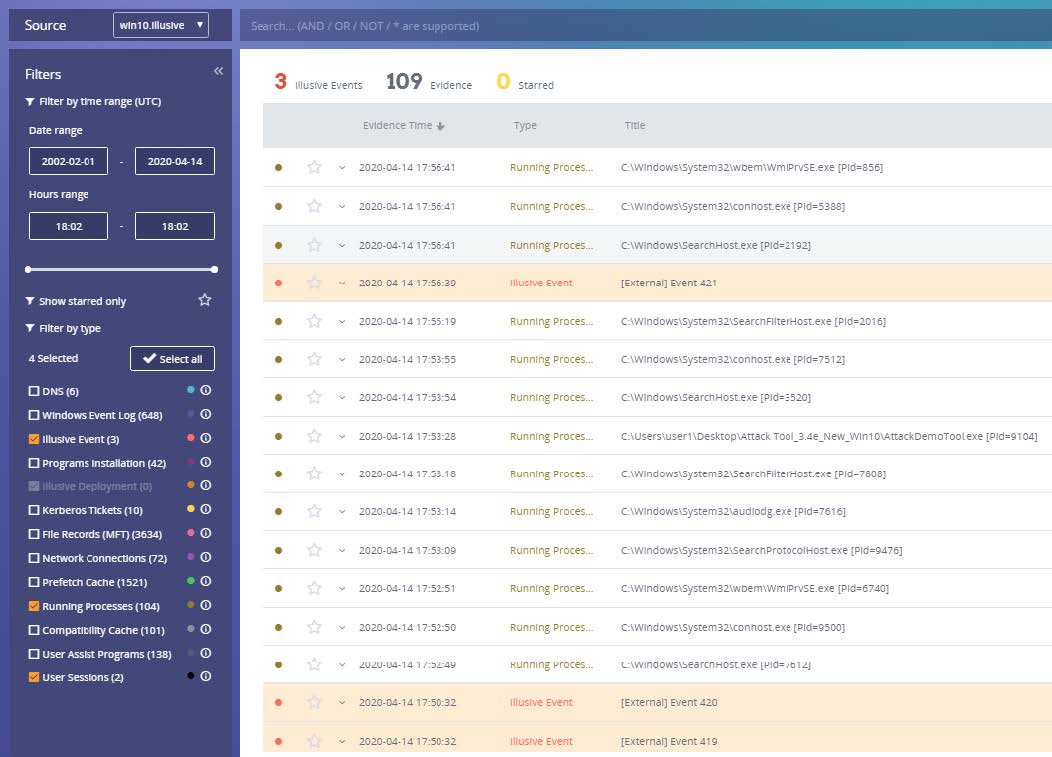
Illusive Networks представляет новые возможности моментального сбора форензики в рамках развития технологий для оптимизации SOC. Аналитики SOC сегодня сталкиваются с существенным увеличением числа алертов и инцидентов. Сотрудники, ответственные за расследование инцидентов, ежедневно тратят часы рабочего времени на анализ информации из разрозненных инструментов и систем, стараясь обнаружить контекстные данные, необходимые для подтверждения инцидента. Функционал моментального сбора форензики Illusive Networks позволяет точечно собирать релевантные данные в режиме реального времени и сокращает время реагирования на 90%. Это позволяет аналитикам SOC уделять больше внимания корреляции, анализу и устранению последствий атак.

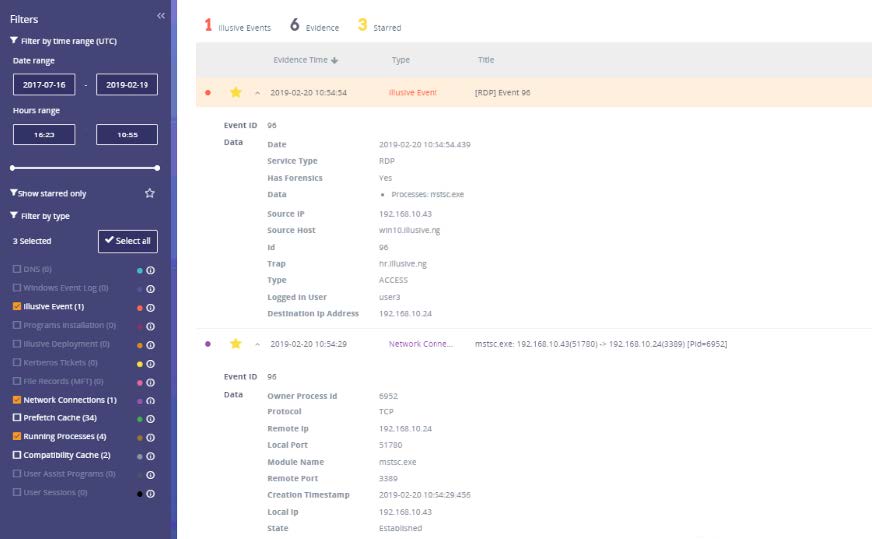
Используя функционал Forensics On Demand от Illusive Networks, аналитики SOC могут более эффективно использовать то время, которое ранее затрачивалось на ручную деятельность, типичную для процессов проверки алертов, обогащения тикетов, расследования и приоритизации угроз, при этом получая эффективный инструмент реагирования на инциденты. Благодаря безагентной технологии Illusive аналитики второго уровня, которым поручено выявлять ложные срабатывания, могут в любое время инициировать сбор форензики на любой целевой машине. За несколько секунд Illusive предоставляет аналитикам точные данные, который ранее приходилось собирать в течение нескольких часов в ручном режиме.

Аналитики также получают необходимый контекст, необходимый для принятия решений по приоритизации алертов. Детальная форензика, собранная непосредственно с машины — источника атаки, дает представление о том, где в сети скрывается злоумышленник и как далеко он находятся от привилегированных учетных данных или критичных систем. Например, один из клиентов Illusive Networks, международная компания в сфере энергетики, смогла значительно сократить время расследования и получить полный таймлайн развития каждого инцидента благодаря функционалу моментальной форензики.

Платформа Illusive предоставляет детальную хронологию артефактов, выявляет неверные конфигурации и уязвимости, обнаруживает взломы и подключения в реальном времени. Форензика может быть собрана из любого сгенерированного системой события безопасности, включая другие решения кибербезопасности, в том числе EDR и SIEM.

API-интерфейс для сбора форензики Illusive Networks обеспечивает встраивание функционала в системы класса SOAR и интеграцию с существующими процессами организаций. Благодаря обширной, детальной информации, собираемой с любого компьютера, группы реагирования на инциденты SOC имеют возможность экономить время и деньги за счет сокращения числа агентов, необходимых для расследования атак. Это увеличивает количество событий, которые они могут эффективно расследовать и минимизирует профессиональное выгорание, которое часто встречается в SOC из-за непрерывного потока ложных срабатываний.

Офер Исраэль, генеральный директор Illusive Networks, сказал:

«Решения по кибербезопасности полагаются на постоянную агрегацию данных, что приводит к огромному количеству алертов и перегрузке аналитиков. Позволяя аналитикам собирать форензику по запросу с любого компьютера и в любое время, мы избавляем их от необходимости затрачивать время на анализ нерелевантной информации. Платформа Illusive генерирует небольшое число более значимых алертов, позволяя организациям сосредоточиться на приоритетных инцидентах, уменьшить выгорание в SOC и, в конечном итоге, снизить издержки, связанные с эффективным выявлением атак».

Для получения дополнительной информации вы можете прочитать краткое описание возможности по ссылке или заказать демо Illusive Networks. Дистрибьютором Illusive Networks в России и странах СНГ является компания Тайгер Оптикс.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru