



Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Правоохранители неправильно борются с DDoS-атаками, считают эксперты

Немецкие и голландские исследователи изучили методы противодействия DDoS-атакам и последствия ликвидации ботнетов. В результате специалисты пришли к выводу, что действия правоохранительных органов зачастую неэффективны.

Вместо того чтобы подавлять операторов DDoS, разрушая инфраструктуру злоумышленников, правоохранители должны сосредоточиться на патчинге уязвимых систем, считают эксперты.

Звучит действительно логично, учитывая, что содержащие уязвимости системы являются первопричиной DDoS-атак.

За время исследования специалисты проанализировали рынок DDoS-услуг и последствия принятых правоохранительными органами мер. Напомним, что американские и европейские спецслужбы ликвидировали в общей сложности 15 крупных сервисов «DDoS-for-hire», позволяющих заказывать атаки такого класса.

«Ликвидация подобных сервисов сразу же снижала напор DDoS-трафика. Однако никакого существенного воздействия на трафик DDoS, доходящий до жертв, действия правоохранителей не оказали. Ощутимого сокращения числа атак также не произошло», — пишут исследователи.

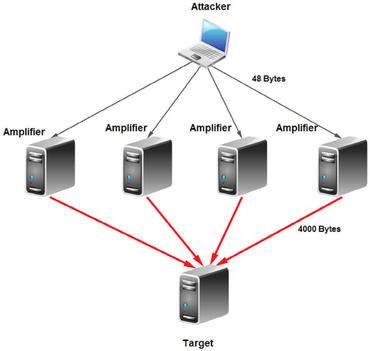
Другими словами, снижалась лишь мощность кибератак, поскольку трафик не доходил до серверов-рефлекторов. Такие серверы злоумышленники используют для «отражения» трафика, а если на них запущен уязвимый протокол, они могут служить и усилителями мощности DDoS.

Таким образом, исследователи сделали вывод, что для эффективного противостояния DDoS-атакам следует в первую очередь сократить количество доступных уязвимых серверов.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru