



Большинство Android-приложений для отслеживания COVID-19 не защищено

Большинство Android-приложений для отслеживания COVID-19 не защищено

Большинство Android-приложений для отслеживания COVID-19 не защищено

Исследователи в области кибербезопасности проанализировали приложения для отслеживания социальных контактов и предотвращения распространения коронавирусной инфекции COVID-19. Выводы, к сожалению, неутешительные: в большинстве случаев разработчики не смогли обеспечить приемлемый уровень безопасности и конфиденциальности.

Поскольку каждая страна сегодня старается внедрить свою реализацию мобильного приложения для отслеживания распространения COVID-19, у специалистов по защите информации возникают вполне логичные вопросы в отношении конфиденциальности.

Как правило, власти нанимают сторонних разработчиков, которые пишут софт для Android и iOS. Но кто проверяет квалификацию этих девелоперов? Можно ли им доверять свои данные?

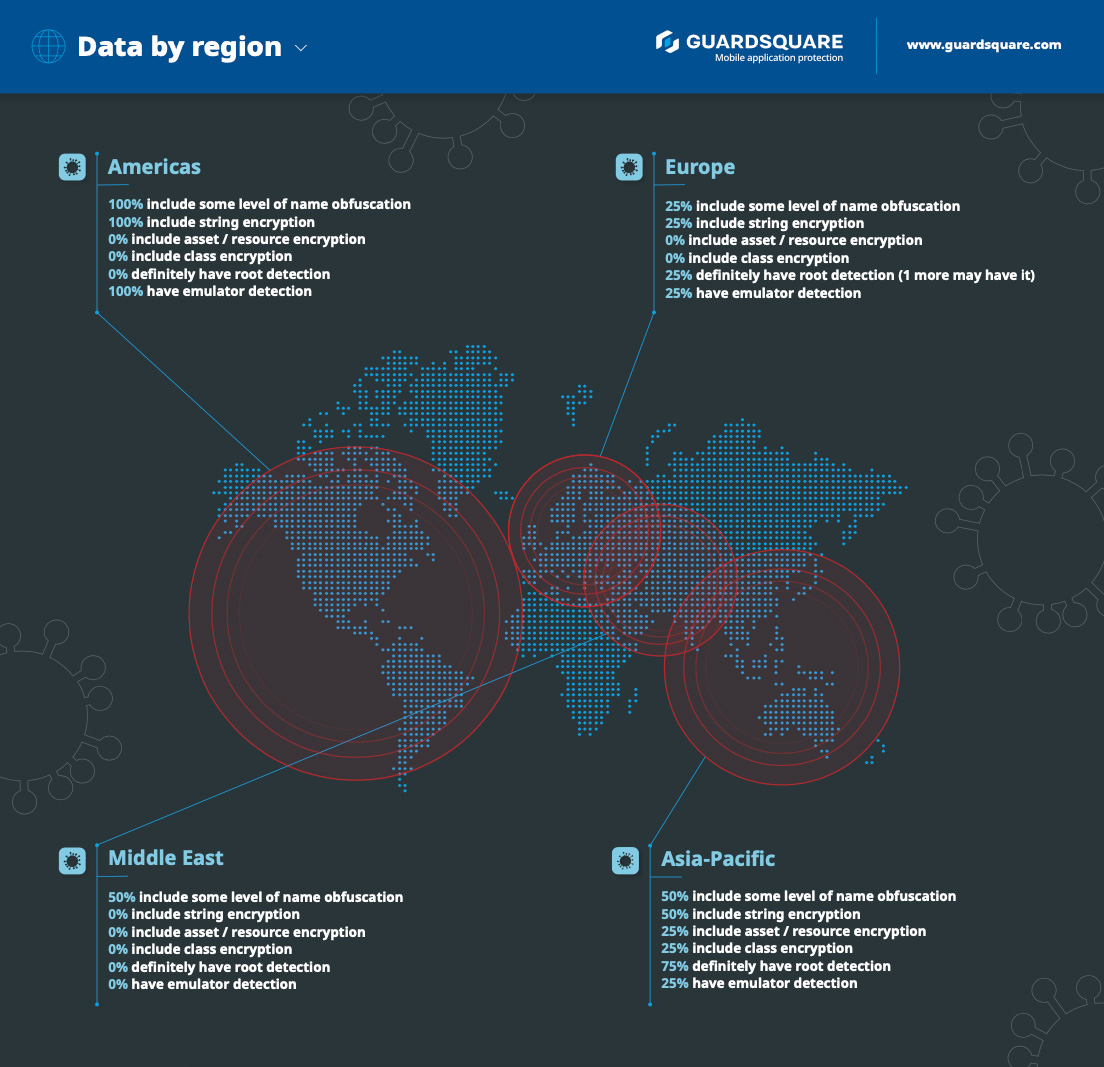
Эксперты компании Guardsquare считают, что нет. Они проанализировали 17 подобных Android-приложений из 17 стран. Оценивалась реализация обфускации и шифрования, также специалисты проверяли возможность запуска софта на эмуляторах и прошедших рутинг устройствах.

В результате команда Guardsquare поделилась следующими выводами:

  • Только 41% проанализированных приложений могли детектировать рутинг.
  • Также 41% приложений реализовывали определённый уровень обфускации имени.
  • 29% шифровали строку.
  • 18% детектировали эмулятор.
  • 6% шифровали свои данные.
  • 6% шифровали классы.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru