



Большинство Android-приложений для отслеживания COVID-19 не защищено

Большинство Android-приложений для отслеживания COVID-19 не защищено

Большинство Android-приложений для отслеживания COVID-19 не защищено

Исследователи в области кибербезопасности проанализировали приложения для отслеживания социальных контактов и предотвращения распространения коронавирусной инфекции COVID-19. Выводы, к сожалению, неутешительные: в большинстве случаев разработчики не смогли обеспечить приемлемый уровень безопасности и конфиденциальности.

Поскольку каждая страна сегодня старается внедрить свою реализацию мобильного приложения для отслеживания распространения COVID-19, у специалистов по защите информации возникают вполне логичные вопросы в отношении конфиденциальности.

Как правило, власти нанимают сторонних разработчиков, которые пишут софт для Android и iOS. Но кто проверяет квалификацию этих девелоперов? Можно ли им доверять свои данные?

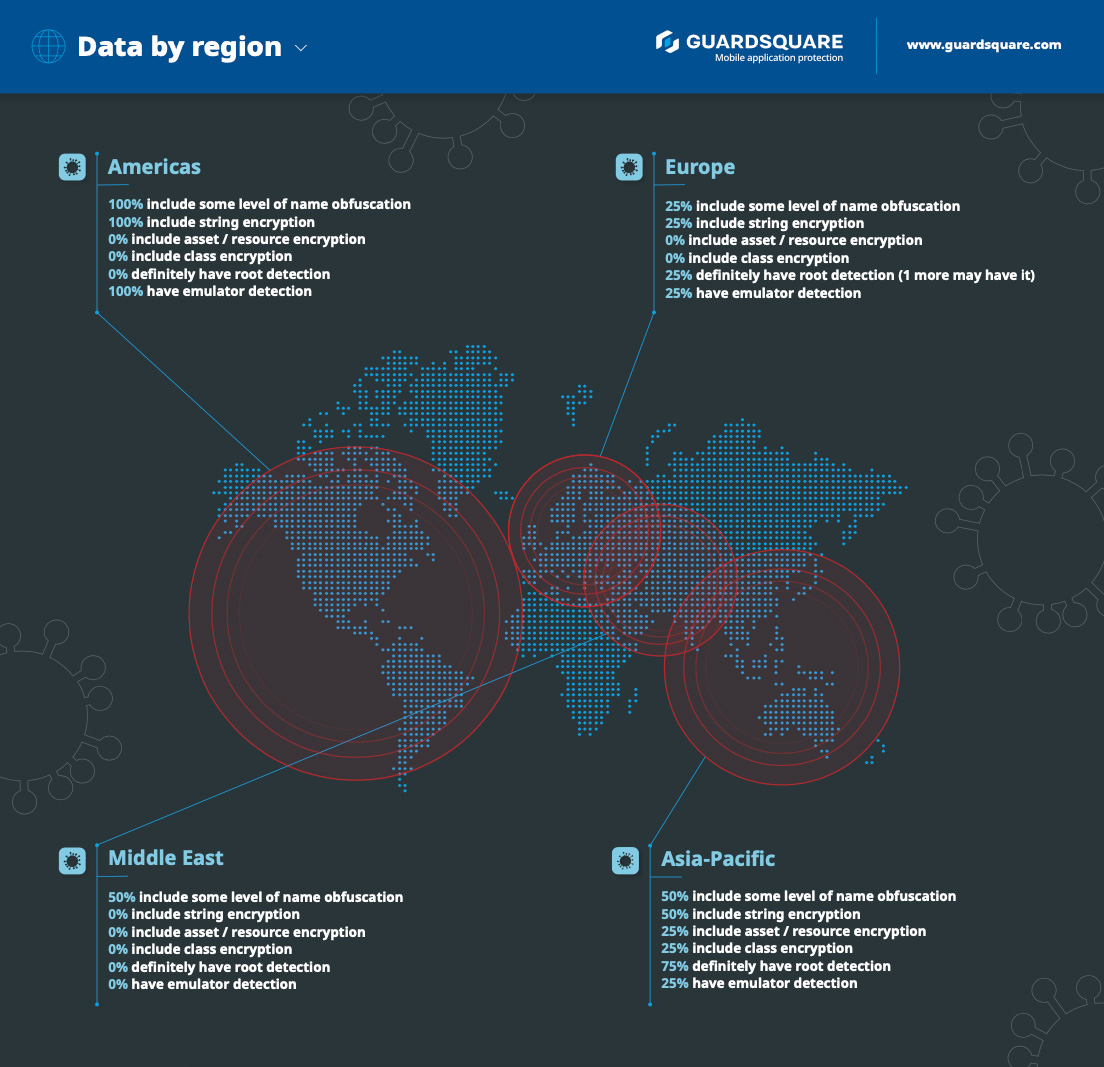
Эксперты компании Guardsquare считают, что нет. Они проанализировали 17 подобных Android-приложений из 17 стран. Оценивалась реализация обфускации и шифрования, также специалисты проверяли возможность запуска софта на эмуляторах и прошедших рутинг устройствах.

В результате команда Guardsquare поделилась следующими выводами:

  • Только 41% проанализированных приложений могли детектировать рутинг.
  • Также 41% приложений реализовывали определённый уровень обфускации имени.
  • 29% шифровали строку.
  • 18% детектировали эмулятор.
  • 6% шифровали свои данные.
  • 6% шифровали классы.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru