



Эксперты раскрыли 6-летнюю операцию по дезинформации со стороны России

Эксперты раскрыли 6-летнюю операцию по дезинформации со стороны России

Эксперты раскрыли 6-летнюю операцию по дезинформации со стороны России

Команда исследователей из компании Graphika заявила: российская сторона на протяжении шести лет вела операции, цель у которых была одна — дезинформация. В ходе этой деятельности Москва якобы оперировала фейковыми новостями и поддельными документами.

Graphika опубликовала отчёт (PDF) на 120 страницах, в котором подробно описана информационная кампания России.

Группа, якобы стоящая за этими операциями, получила кодовое имя Secondary Infektion. По словам Graphika, группировка ведёт свою активность с 2014 года, а именно — распространяет фейковые новости и статьи, поддельные документы и сфабрикованные утечки, чтобы создать определённые политические распри.

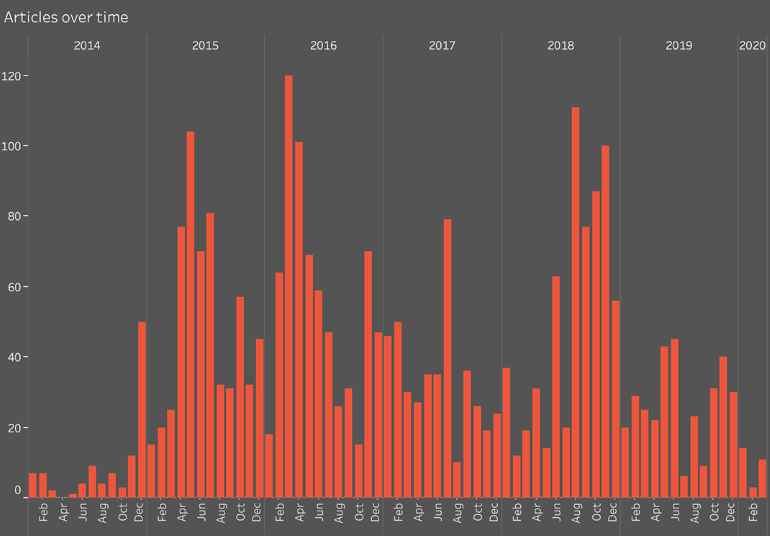
Исследователи заявили, что впервые группу заметили благодаря отчётам, опубликованным на площадке Reddit и Facebook. С 2014 года, по данным специалистов, Secondary Infektion опубликовала более 2500 постов и статей.

Группировка использовала в своих кампаниях девять основных тем:

  1. Украина — несостоявшееся государство и ненадёжный партнёр.
  2. США и НАТО — агрессоры.
  3. Европа — слаба и разделена.
  4. Критика российских властей — проявление слабоумия.
  5. Мусульмане — агрессивные захватчики.
  6. Власти России являются жертвами невежества Запада.
  7. Критикующих Кремль американских кандидатов не нужно выбирать.
  8. Турция — агрессивная и нестабильная страна.
  9. Всемирные спортивные федерации ведут себя нечестно и непрофессионально в отношении России.

Участники Secodanry Infektion предпочитали для распространения дезинформации блоги и новостные сайты.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru