



Антивирусы для Android и Windows стали лучше детектировать stalkerware

Антивирусы для Android и Windows стали лучше детектировать stalkerware

Антивирусы для Android и Windows стали лучше детектировать stalkerware

К счастью, процент детектирования сталкерского софта (stalkerware) в системах Windows и Android заметно вырос. Аналитики независимой исследовательской лаборатории AV-Comparatives, специализирующейся на тестировании антивирусов, семь месяцев изучали вопрос обнаружения этого класса программ. Теперь они готовы поделиться своими выводами.

Опубликованное на прошлой неделе исследование (PDF) охватывает период с ноября 2019 года по май 2020-го.

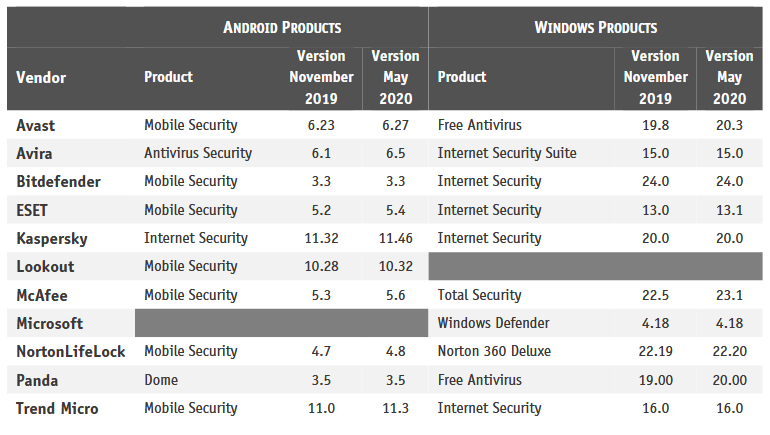
Специалисты проанализировали, насколько хорошо десять выбранных антивирусных приложений для Android, а также 10 антивирусов для Windows детектируют наиболее распространённые сегодня сталкерские программы.

Для тестирования команда AV-Comparatives отобрала 20 приложений класса stalkerware для Android и ещё 10 таких же программ для Windows. Софт подбирался по принципу популярности.

В процессе исследования аналитики выяснили, что многие антивирусные компании ощутимо усовершенствовали детектирование сталкерского софта в период с ноября 2019 года по май 2020-го.

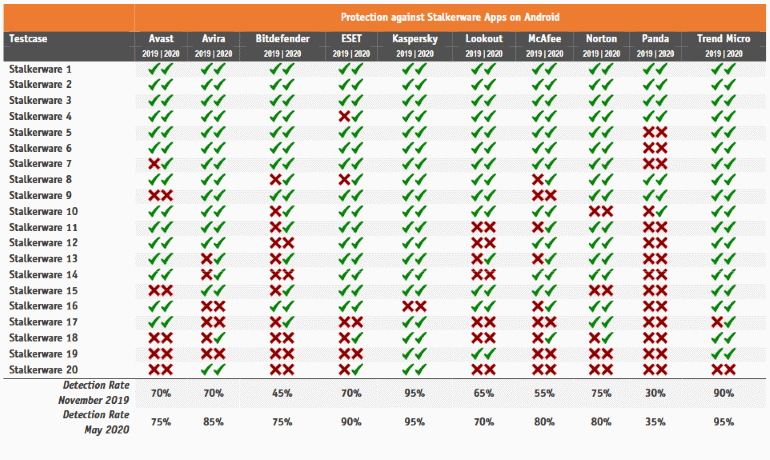
«Процент детектирования stalkerware в системе Android в ноябре варьировался от 30% до 95%. Два антивирусных приложения обнаружили менее 50% сталкерских программ», — пишут эксперты AV-Comparatives.

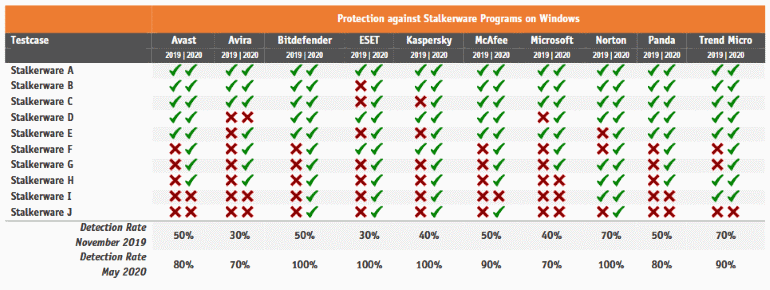
«Что касается Windows, ноябрьские результаты показали, что дела обстоят ещё хуже, чем у Android: самый высокий процент детектирования — 70».

Однако уже в мае, по словам специалистов, в системах Android 9 и 10 антивирусы выявили от 75% до 95% stalkerware. А на Windows четыре антивируса обнаружили 100% шпионских программ.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru