



Устаревшие корневые сертификаты могут нарушить работу умных устройств

Устаревшие корневые сертификаты могут нарушить работу умных устройств

Устаревшие корневые сертификаты могут нарушить работу умных устройств

Специалисты опасаются, что SSL-сертификаты с истёкшим сроком действия могут нарушить работу умных телевизоров, холодильников и других IoT-устройств. Эксперты подчёркивают, что в конце мая ряд онлайн-платформ уже столкнулся с этой проблемой.

Как известно, браузеры и веб-приложения поставляются с набором предустановленных корневых сертификатов, выпущенных доверенными центрами.

Срок действия таких сертификатов, как правило, немаленький — от 20 до 25 лет. Однако всё равно рано или поздно они устареют.

В своём блоге исследователь в области кибербезопасности Скотт Хелм предупреждает о возможных последствиях устаревших корневых сертификатов:

«Эту проблему уже достаточно ярко продемонстрировала ситуация 30 мая — когда срок действия AddTrust External CA Root подошёл к концу. Стриминговые каналы Roku перестали работать, платёжные площадки Stripe и Spreedly также стали жертвой устаревших сертификатов».

«Мы подходим к той точке, в которой срок действия многих коренных сертификатов заканчивается. Ведь уже прошло более 20 лет с момента их выпуска».

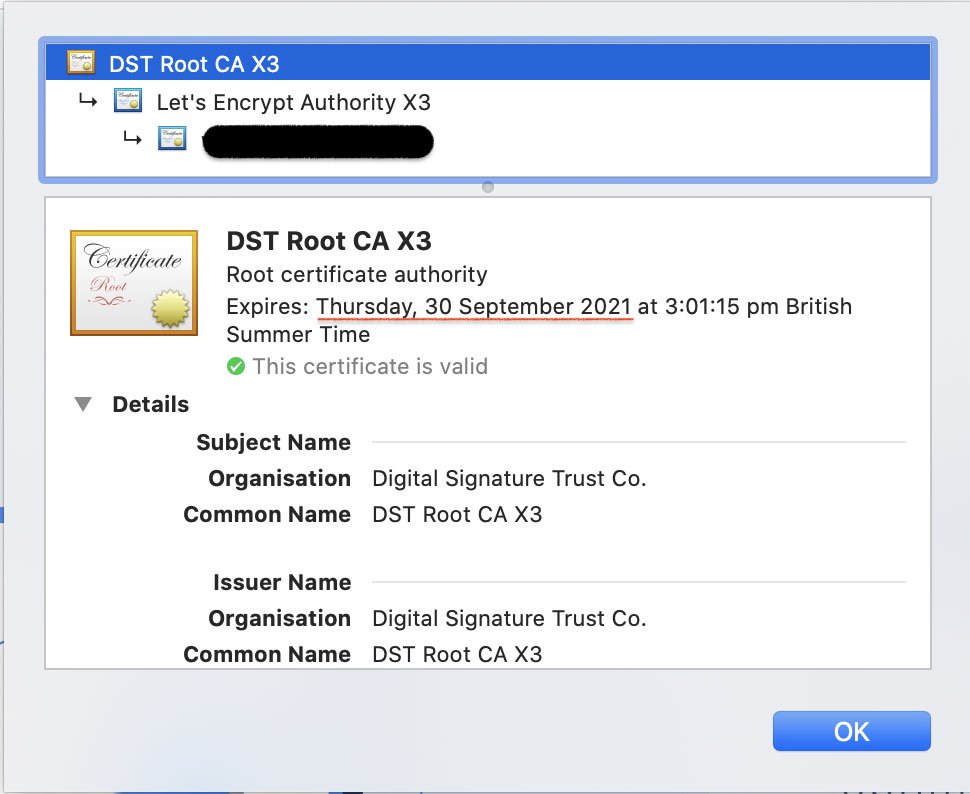
По мнению Хелма, следующей важной датой станет 30 сентября 2021 года — тогда подойдёт к концу срок действия корневых сертификатов от DST Root CA X3.

Чтобы избежать плачевных последствий, приложения и устройства клиента нужно вовремя обновить.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru