



Устаревшие корневые сертификаты могут нарушить работу умных устройств

Устаревшие корневые сертификаты могут нарушить работу умных устройств

Устаревшие корневые сертификаты могут нарушить работу умных устройств

Специалисты опасаются, что SSL-сертификаты с истёкшим сроком действия могут нарушить работу умных телевизоров, холодильников и других IoT-устройств. Эксперты подчёркивают, что в конце мая ряд онлайн-платформ уже столкнулся с этой проблемой.

Как известно, браузеры и веб-приложения поставляются с набором предустановленных корневых сертификатов, выпущенных доверенными центрами.

Срок действия таких сертификатов, как правило, немаленький — от 20 до 25 лет. Однако всё равно рано или поздно они устареют.

В своём блоге исследователь в области кибербезопасности Скотт Хелм предупреждает о возможных последствиях устаревших корневых сертификатов:

«Эту проблему уже достаточно ярко продемонстрировала ситуация 30 мая — когда срок действия AddTrust External CA Root подошёл к концу. Стриминговые каналы Roku перестали работать, платёжные площадки Stripe и Spreedly также стали жертвой устаревших сертификатов».

«Мы подходим к той точке, в которой срок действия многих коренных сертификатов заканчивается. Ведь уже прошло более 20 лет с момента их выпуска».

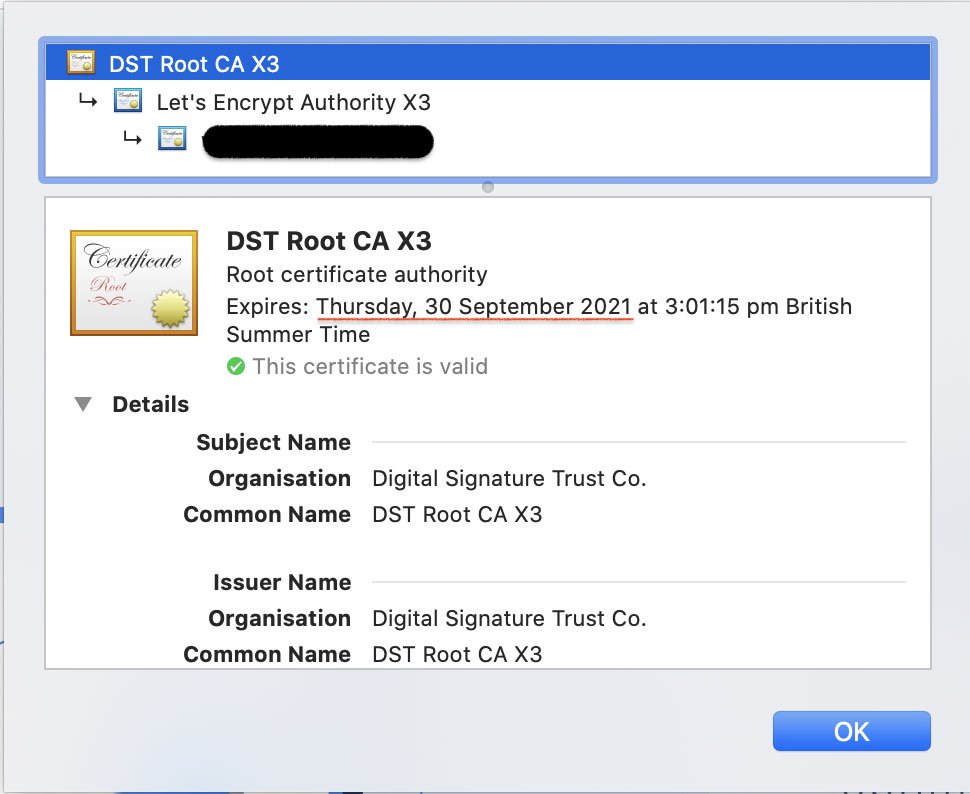
По мнению Хелма, следующей важной датой станет 30 сентября 2021 года — тогда подойдёт к концу срок действия корневых сертификатов от DST Root CA X3.

Чтобы избежать плачевных последствий, приложения и устройства клиента нужно вовремя обновить.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru