



Кибергруппа использует стеганографию в целевых атаках на промышленность

Кибергруппа использует стеганографию в целевых атаках на промышленность

Кибергруппа использует стеганографию в целевых атаках на промышленность

Исследователи проекта Kaspersky ICS CERT предупреждают о целевых атаках киберпреступников на промышленные организации в Японии и странах Европы. Экспертов особенно поражают подготовленность злоумышленников и сложность операций.

Впервые команда Kaspersky ICS CERT столкнулась с этими атаками в начале 2020 года. В мае группировка переключилась на организации в Японии, Италии, Германии и Великобритании.

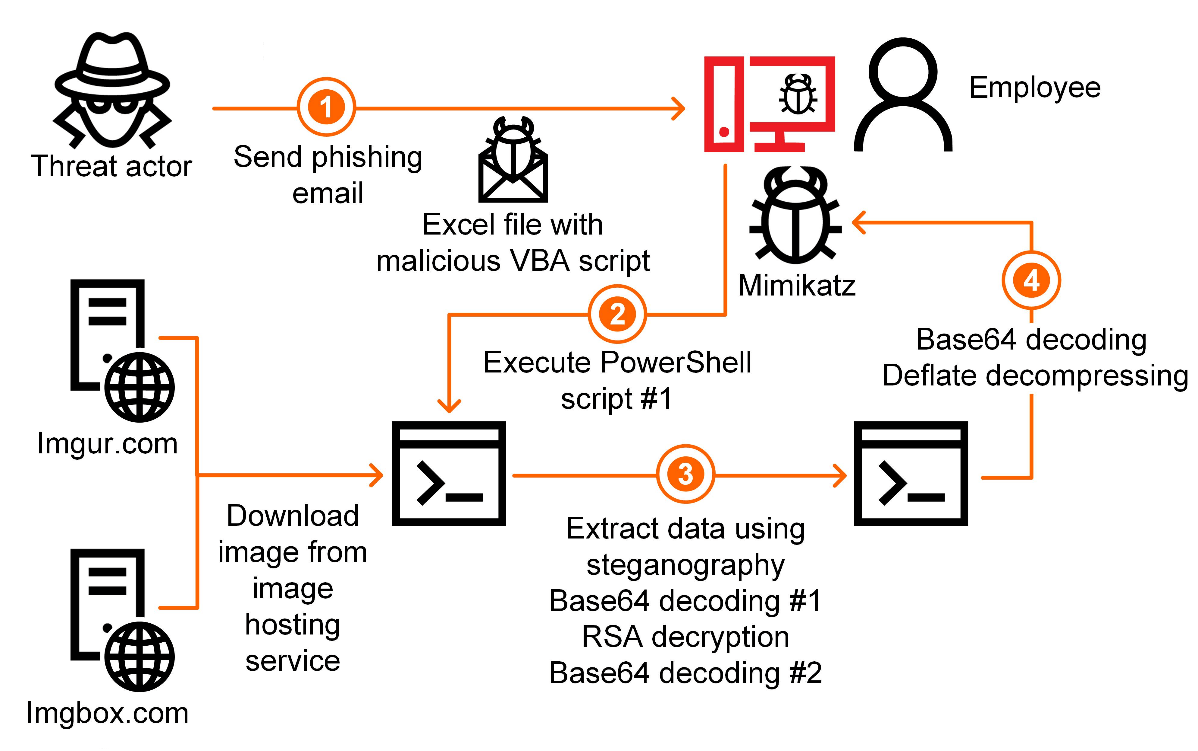
Киберпреступники также выбрали себе в цели поставщиков оборудования и программного обеспечения для промышленных организаций. В качестве первой ступени в операциях используется целевой фишинг — к электронным письмам прикрепляются вредоносные документы Microsoft Office.

Атакующие используют скрипты PowerShell и ряд других способов, которые помогают им избегать детектирования и препятствовать анализу образцов вредоносных программ.

Согласно отчёту Kaspersky ICS CERT, киберпреступники адаптируют каждое письмо под конкретного получателя, учитывая его родной язык и другие особенности.

Основная цель каждого такого письма — обманом заставить пользователя открыть документ из вложения и разрешить выполнение макросов. Помимо этого, преступники используют известный инструмент Mimikatz для кражи учётных данных от аккаунтов в Windows.

Эксперты отметили интересный нюанс: специальный PowerShell-скрипт, используемый атакующими, загружает изображение с хостинга Imgur или imgbox. Этот медиафайл содержит данные, извлекая которые, вредоносная программа создаёт ещё один скрипт PowerShell — обфусцированную версию Mimikatz.

На данный момент специалисты «Лаборатории Касперского» затрудняются назвать конечную цель злоумышленников.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru