



При проверке пропуска москвич соглашается на 10-летний показ рекламы

При проверке пропуска москвич соглашается на 10-летний показ рекламы

При проверке пропуска москвич соглашается на 10-летний показ рекламы

Сервис проверки цифрового пропуска для жителей Москвы имеет одну неприятную особенность, скрытую в пользовательском соглашении. О странных и не совсем порядочных практиках ДИТ Москвы рассказали специалисты компании AnalogBytes.

Как известно, пропуска москвичей с недавнего времени начали массово аннулировать якобы за недостоверные сведения о работе. Чтобы подтвердить своё место работы, граждане должны проследовать на сайт сервиса — https://i.moscow/covid.

«Если у Вас заблокировали цифровой пропуск, перейдите по ссылке», — гласит крупная надпись в шапке.

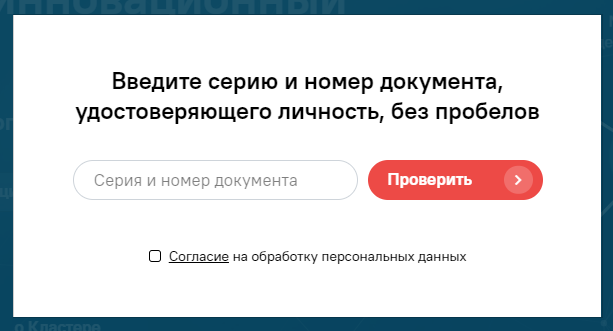
По ссылке пользователь увидит форму для ввода номера паспорта и ИНН компании, при этом необходимо подтвердить согласие на обработку данных.

Согласно информации, размещённой в блоге компании AnalogBytes, именно в методах обработки данных кроется основная проблема. В частности, гражданин подписывается на передачу всех данных, до которых сможет добраться вышеозначенный сервис.

В «пакет» входит и передача информации россиянина третьим лицам, и показ соответствующей рекламы на срок до 10 лет — полный комплект. Эксперты приводят пример (PDF ) пользовательского соглашения (копия).

Особенно бросаются в глаза следующие строки:

«… в том числе на осуществление следующих действий: обработка (включая сбор, систематизацию, накопление, хранение, уточнение (обновление, изменение), извлечение, использование, обезличивание, распространение и передачу третьим лицам, блокирование, уничтожение персональных данных».

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru