



Новая версия СКРД Diamond ACS интегрирована с СДЗ семейства Аккорд

Новая версия СКРД Diamond ACS интегрирована с СДЗ семейства Аккорд

Новая версия СКРД Diamond ACS интегрирована с СДЗ семейства Аккорд

Новую реальность можно создать с использованием СКРД Diamond ACS – этот продукт позволяет с одного рабочего места управлять Аккордами-АМДЗ (СДЗ уровня платы расширения) и Аккордами-MKT (СДЗ уровня BIOS).

Системы, построенные единообразно, состоящие из однотипных СВТ, одинаково защищенных, постепенно переходят из жизни в сказки, а управлять системами через «единое окно» хочется все больше.

Спрос рождает предложение даже в самых сложных сегментах действительности, и вот, вышла новая версия средства контроля и разграничения доступа (СКРД) Diamond ACS, в которой реализована глубокая интеграция с СДЗ семейства Аккорд.

Результатом интеграции стала возможность с одного рабочего места управлять всеми базовыми функциями Аккордов на подконтрольных объектах (то есть на тех СВТ, которыми управляет Diamond ACS), причем независимо от того, Аккорды-АМДЗ или Аккорды-MKT установлены на этих подконтрольных объектах. На любой из рабочих станций теперь можно удаленно заводить и редактировать пользователей в СДЗ, устанавливать или менять им идентификаторы и пароли, блокировать, удалять, просматривать данные о них, а также журналы событий, и, что крайне важно, управлять контролем целостности.

Управление контролем целостности через Diamond ACS включает в себя:

  1. Настройку и просмотр списков контроля целостности в Аккордах (важно иметь в виду, что списки, созданные локально, при использовании этой возможности будет уже нельзя применять, они будут сбрасываться, так как приоритетны настройки, заданные централизованно).
  2. Пересчет контрольный сумм и запись этого факта в журнал.
  3. Просмотр журнала.

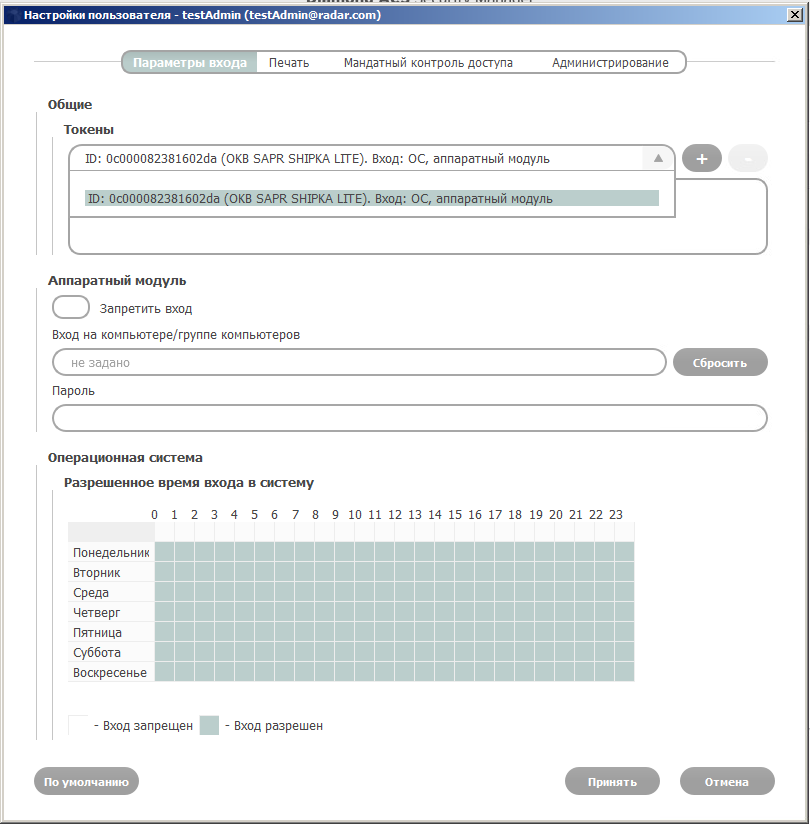
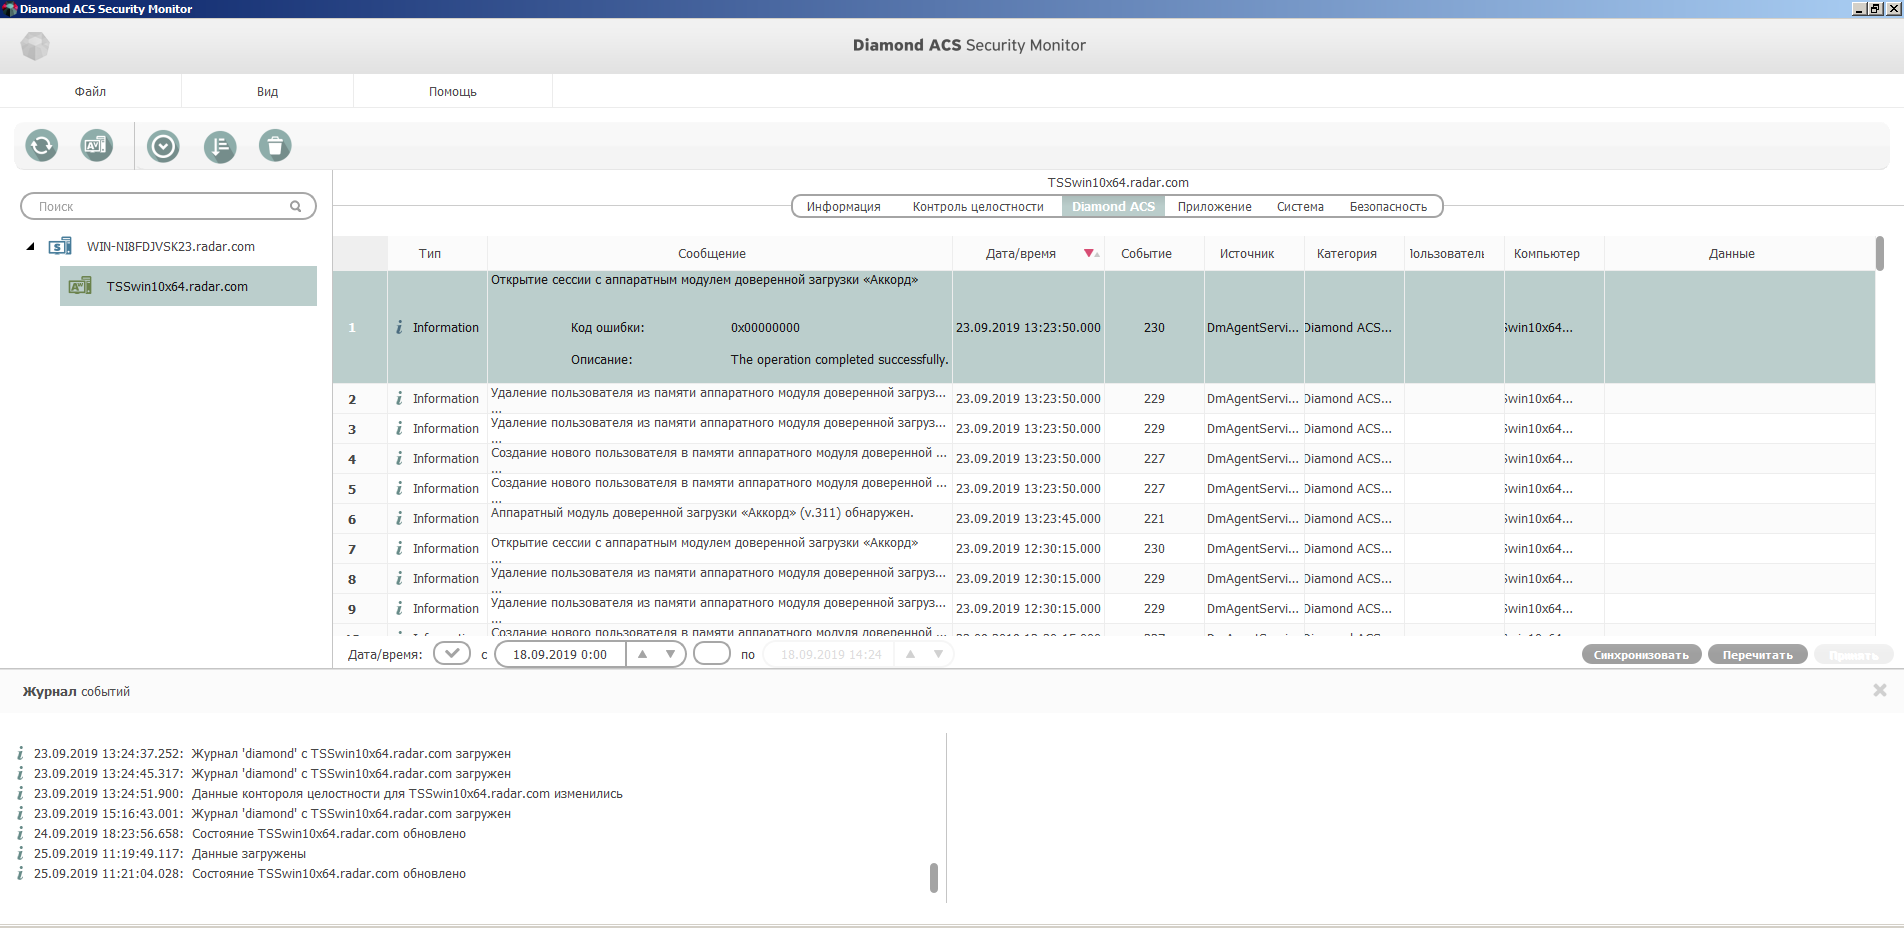
Для наглядности несколько скриншотов. Вот так выглядит просмотр настроек пользователя:

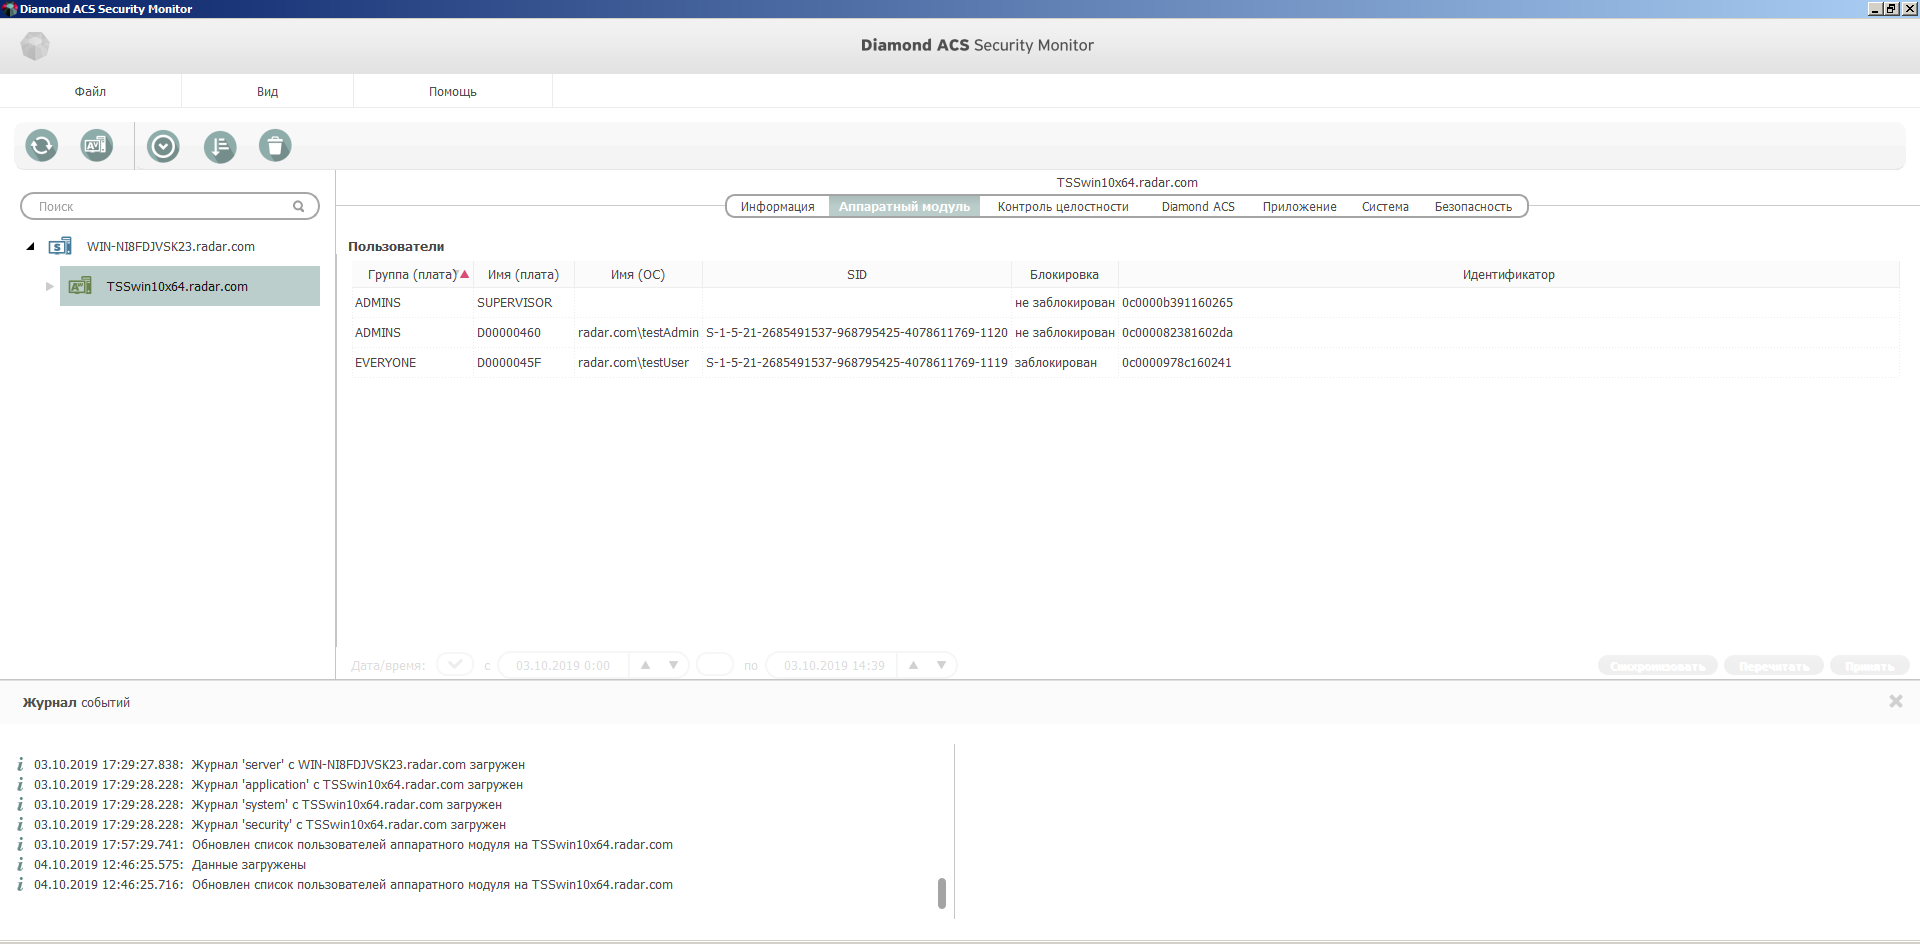
А вот так – просмотр списка пользователей:

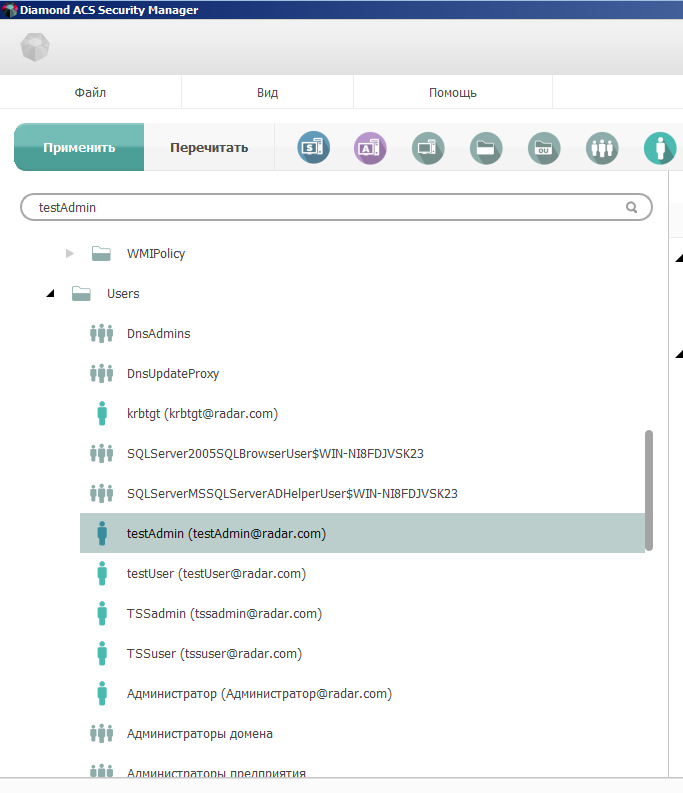
Так – создание пользователя и постановка на контроль:

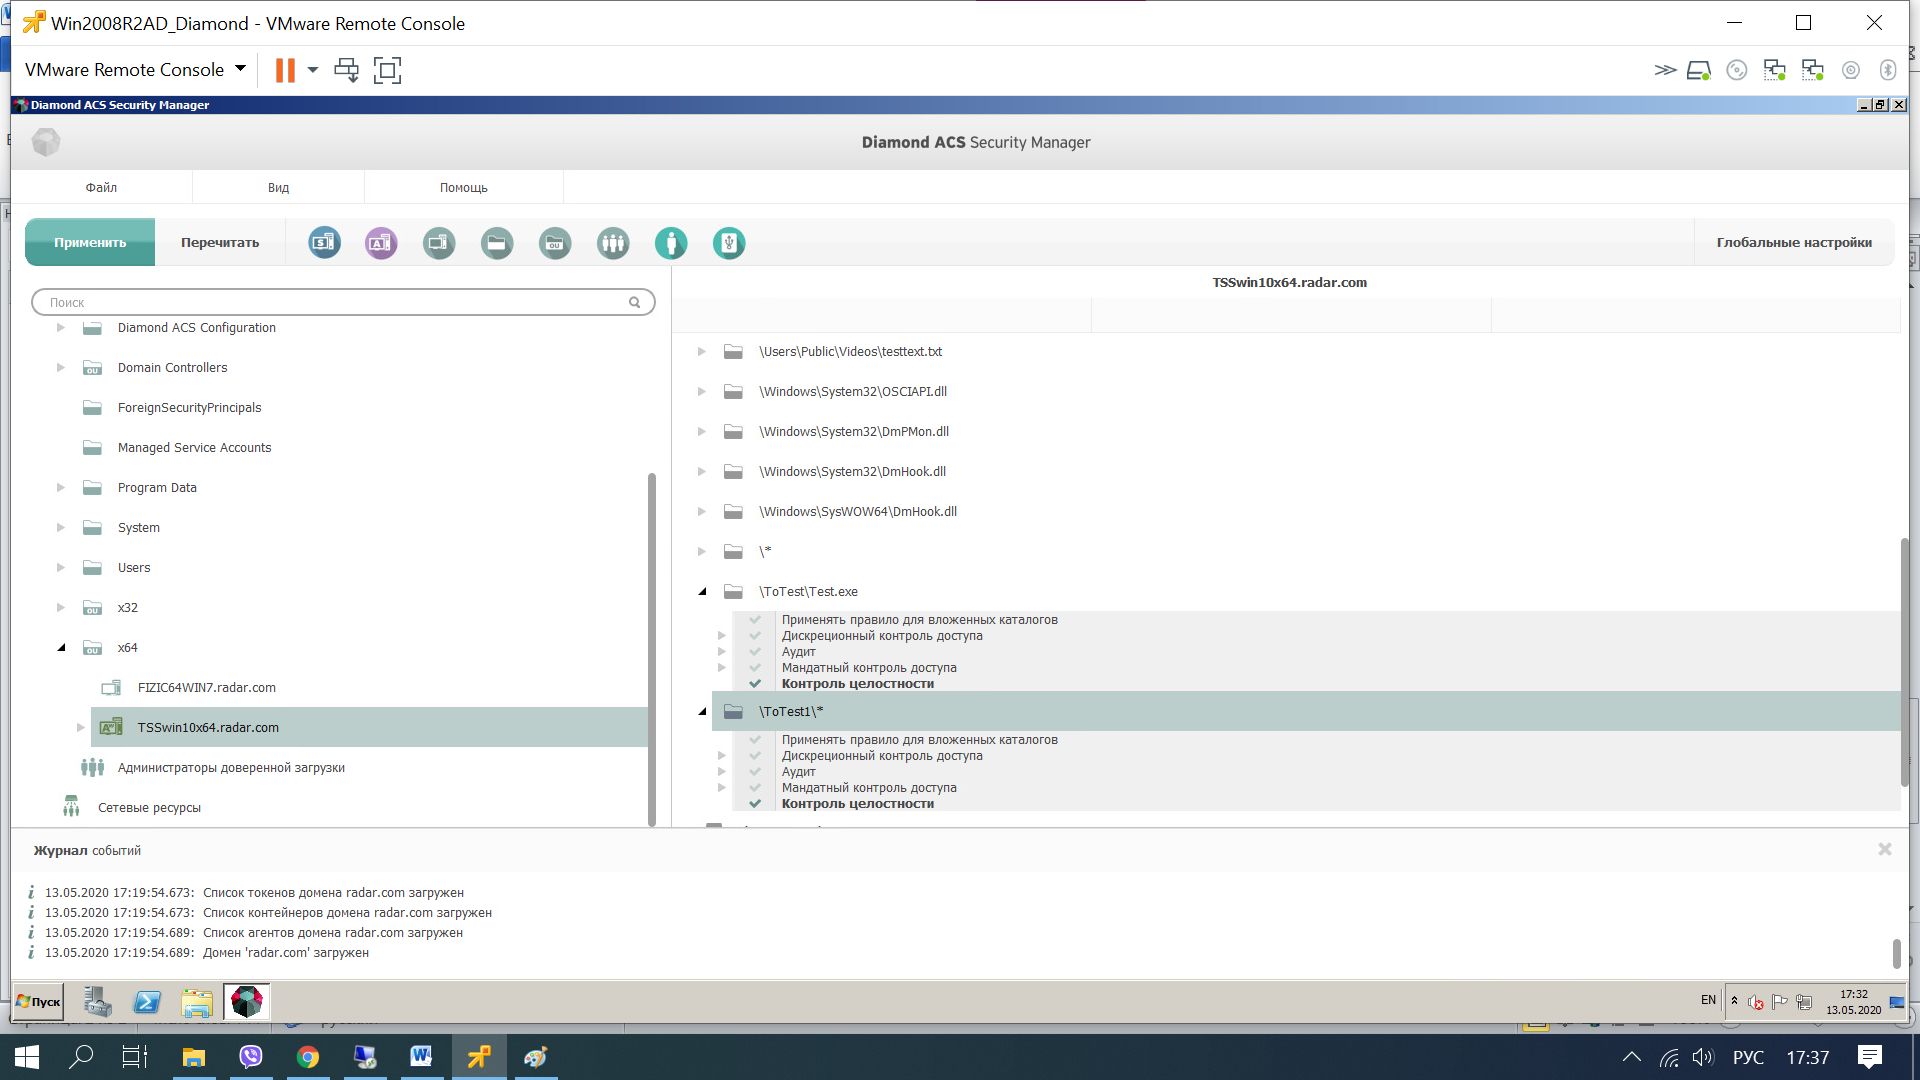
А так – просмотр журналов:

Приобрести продукт можно как одновременно с СДЗ, так и отдельно – в ОКБ САПР или у его партнеров.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru