



Signal отходит от использования телефонных номеров в качестве ID

Signal отходит от использования телефонных номеров в качестве ID

Signal отходит от использования телефонных номеров в качестве ID

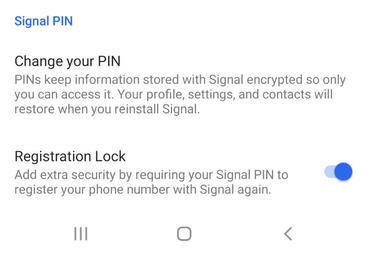
На этой неделе безопасный мессенджер Signal получил функцию под названием «Signal PIN», которая, как утверждают разработчики, поможет пользователям переносить данные аккаунта с одного устройства на другое. В компании также отметили, что с помощью Signal PIN мессенджер в будущем отойдёт от использования телефонных номеров в качестве идентификатора.

В настоящее время нововведение уже доступно всем пользователям. Чтобы активировать функцию, нужно зайти в настройки приложения, а затем попасть в раздел «Конфиденциальность» (Privacy). Именно там можно увидеть опцию Signal PIN.

Как только вы задействуете новую функцию, Signal попросит задать PIN-код, который привяжется к вашей учётной записи. При этом сам PIN может быть как простым (классическим) — четыре цифры, так и длинным, сложным — состоять из букв и цифр.

С помощью этого кода мессенджер будет шифровать данные профиля пользователя, настройки аккаунта, списки контактов и загружаемую на серверы компании копию этих данных.

Если в какой-то момент пользователь захочет сменить девайс, перенести все данные на новое устройство не составит никакого труда. В этой процедуре непосредственное участие будет принимать PIN-код.

Разработчики Signal считают, что новый механизм поможет отойти от привычных идентификаторов в виде телефонных номеров.


Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru