



Signal отходит от использования телефонных номеров в качестве ID

Signal отходит от использования телефонных номеров в качестве ID

Signal отходит от использования телефонных номеров в качестве ID

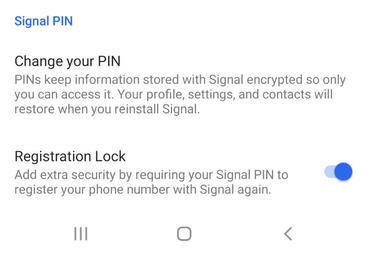
На этой неделе безопасный мессенджер Signal получил функцию под названием «Signal PIN», которая, как утверждают разработчики, поможет пользователям переносить данные аккаунта с одного устройства на другое. В компании также отметили, что с помощью Signal PIN мессенджер в будущем отойдёт от использования телефонных номеров в качестве идентификатора.

В настоящее время нововведение уже доступно всем пользователям. Чтобы активировать функцию, нужно зайти в настройки приложения, а затем попасть в раздел «Конфиденциальность» (Privacy). Именно там можно увидеть опцию Signal PIN.

Как только вы задействуете новую функцию, Signal попросит задать PIN-код, который привяжется к вашей учётной записи. При этом сам PIN может быть как простым (классическим) — четыре цифры, так и длинным, сложным — состоять из букв и цифр.

С помощью этого кода мессенджер будет шифровать данные профиля пользователя, настройки аккаунта, списки контактов и загружаемую на серверы компании копию этих данных.

Если в какой-то момент пользователь захочет сменить девайс, перенести все данные на новое устройство не составит никакого труда. В этой процедуре непосредственное участие будет принимать PIN-код.

Разработчики Signal считают, что новый механизм поможет отойти от привычных идентификаторов в виде телефонных номеров.


Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru