



Беспечный хакер слил исходный код GhostDNS в руки Avast

Беспечный хакер слил исходный код GhostDNS в руки Avast

Беспечный хакер слил исходный код GhostDNS в руки Avast

Исходный код набора эксплойтов GhostDNS забавным образом попал прямиком в руки экспертов из Avast. Благодаря этой случайности антивирусная компания смогла провести анализ компонентов вредоноса и описать его функциональные возможности.

Злоумышленники используют GhostDNS для осуществления CSRF-запросов и изменения настроек DNS. Таким образом они могут перенаправлять пользователей на фишинговые страницы.

Конечная цель операторов GhostDNS — похитить учётные данные от банковских сервисов и других аккаунтов.

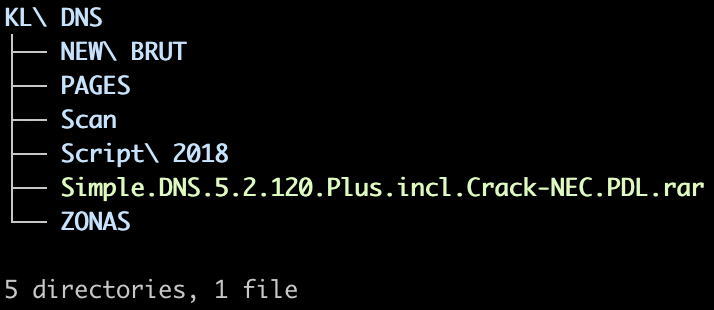
В один прекрасный день исходный код всего набора эксплойтов (а также фишинговых страниц) был запакован в RAR-архив и загружен на платформу общего доступа. За этим стоял некий неосмотрительный киберпреступник.

Беспечность последнего заключалась в отсутствии банального пароля, который бы защитил архив с исходным кодом. Более того, горе-хакер, у которого был установлен антивирус Avast, оставил активным компонент Web Shield, отвечающий за защиту от вредоносного веб-контента.

В результате такой халатности защитные механизмы Avast смогли проанализировать содержимое архива.

«Мы загрузили соответствующий файл — KL DNS.rar — и обнаружили полный исходный код набора эксплойтов GhostDNS», — пишут представители чешского антивирусного гиганта.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru