



Найден простой способ добраться до скрытых функций Microsoft Defender

Найден простой способ добраться до скрытых функций Microsoft Defender

Найден простой способ добраться до скрытых функций Microsoft Defender

У встроенного в Windows 10 антивируса Microsoft Defender есть множество дополнительных функций, которые спрятаны от глаз обычного пользователя. Получив доступ к этим настройкам, можно гибко кастомизировать защитное решение, поэтому будет полезно узнать, как добраться до скрытых возможностей.

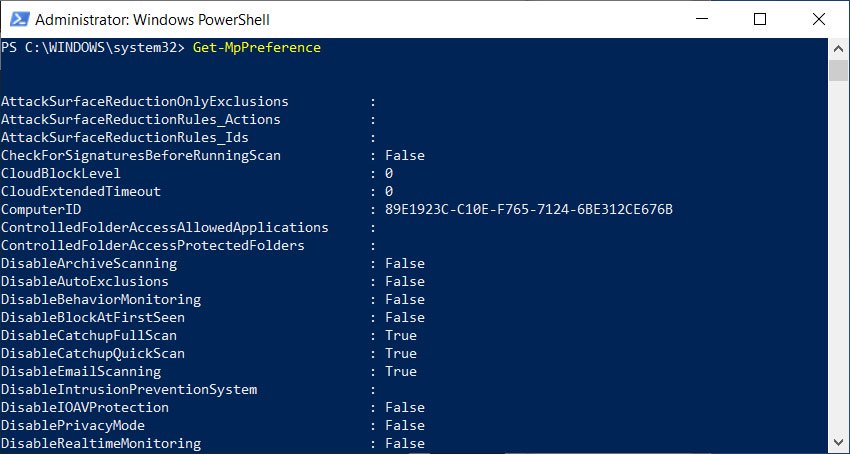
Чтобы просмотреть и сконфигурировать полный список настроек Microsoft Defender, пользователи Windows могут воспользоваться двумя командами PowerShell:

Get-MpPreference
Set-MpPreference

В этом случае сам список будет выглядеть следующим образом:

Далее можно использовать Set-MpPreference для настройки. Например, чтобы отключить функцию Behavior Monitoring в Microsoft Defender, можно выполнить следующую команду:

Set-MpPreference DisableBehaviorMonitoring True

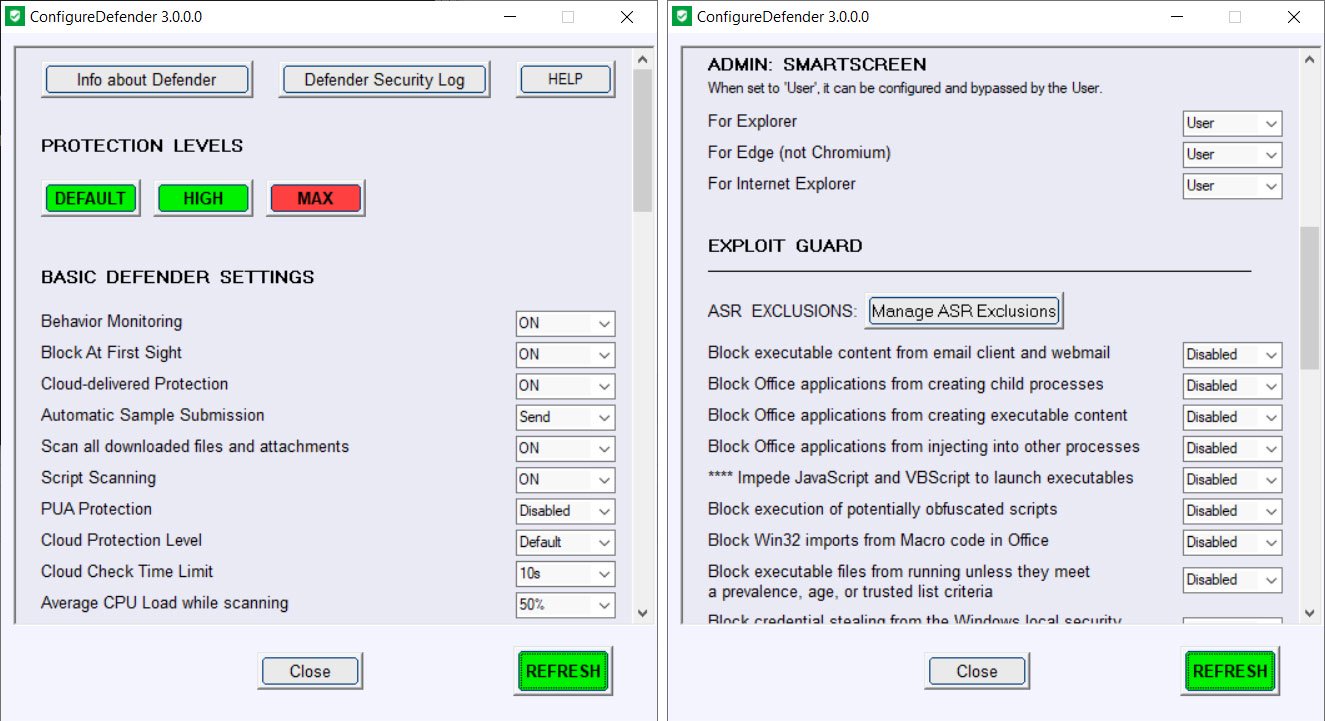
Но есть и другой, более лёгкий способ настроить скрытые возможности встроенной антивирусной программы. Инструмент ConfigureDefender, который является частью проекта Hard_Configurator, позволяет легко управлять спрятанными функциями.

ConfigureDefender предоставляет графический пользовательский интерфейс, с помощью которого можно с лёгкостью просматривать и настраивать возможности Microsoft Defender.

Документацию к этому инструменту можно найти на этой странице (PDF).

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru