



Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Новая Bluetooth-уязвимость угрожает современным смартфонам, ноутбукам

Специалисты выявили новую уязвимость, затрагивающую, классическую версию протокола Bluetooth, используемого целым спектром современных девайсов: смартфонами, планшетами, ноутбуками и IoT-устройствами.

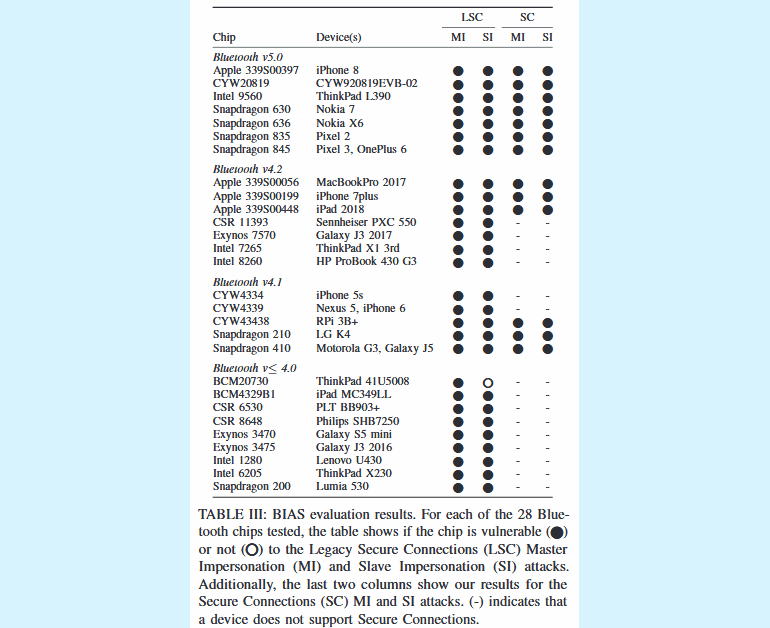
Проблема безопасности получила имя BIAS (акроним от Bluetooth Impersonation AttackS). По словам исследователей, под угрозой Bluetooth-протокол, известный как Basic Rate / Enhanced Data Rate, Bluetooth BR/EDR, Bluetooth Classic.

Если углубиться в детали, уязвимость кроется в способе обработки устройствами долгосрочного ключа. Этот ключ генерируется при первом создании пары, а впоследствии используется для повторного соединения без необходимости проходить процедуру создания пары повторно.

Эксперты утверждают, что в процессе аутентификации содержится баг. В результате атакующий может использовать эту лазейку для подмены заранее идентифицированного девайса. Другими словами, злоумышленнику не потребуется долгосрочный ключ для подключения к другому устройству.

В случае успешной эксплуатации BIAS преступник может получить контроль над другими девайсами, использующими протокол Bluetooth Classic.

По словам исследователей, они протестировали подобный сценарий атаки на популярных гаджетах вроде смартфонов (iPhone, Samsung, Google, Nokia, LG, Motorola), планшетов (iPad), ноутбуков (MacBook, HP Lenovo), наушников (Philips, Sennheiser) и однокристальных систем (Raspberry Pi, Cypress).

В официальном заявлении Bluetooth SIG сказано, что разработчики обновили спецификации, чтобы закрыть атакующим пути к даунгрейду протокола Bluetooth Classic.

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru