



В Windows 10 2004 Microsoft улучшила защиту от нежелательных программ

В Windows 10 2004 Microsoft улучшила защиту от нежелательных программ

В Windows 10 2004 Microsoft улучшила защиту от нежелательных программ

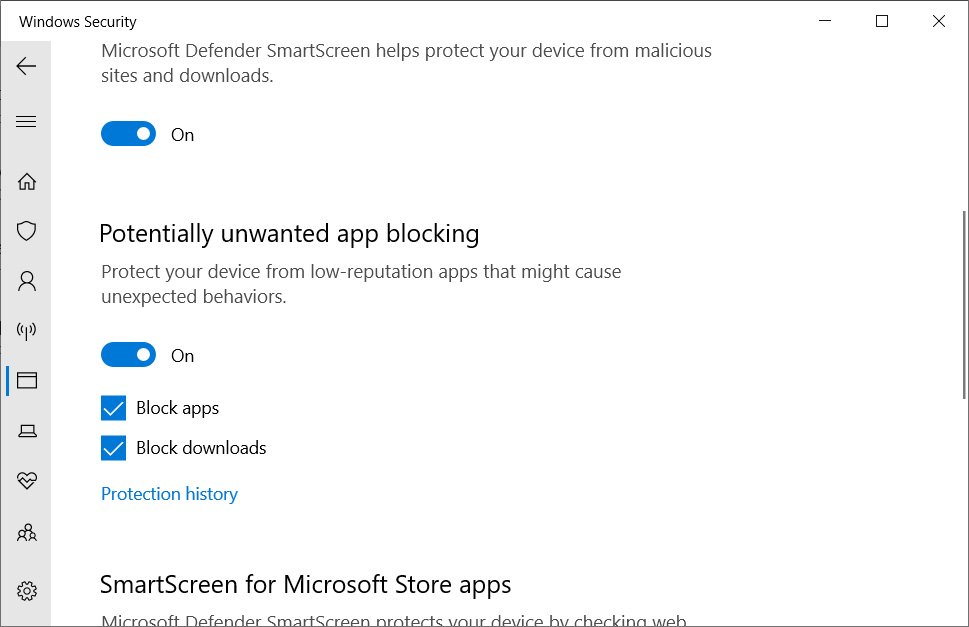
Стало известно ещё об одной особенности готовящейся к выходу Windows 10 2004 (или May 2020 Update). В этой версии Microsoft уделила внимание детектированию нежелательных программ и более глубокому интегрированию этой функции в операционную систему.

Нежелательные программы (PUA или PUP) нельзя строго отнести к вредоносному софту, однако их часто ставят в один ряд со зловредами.

При этом за созданием нежелательных приложений могут стоять вполне легитимные организации, но доверие к разработчикам, как правило, такой софт всё же подрывает. В целом, конечно, PUA приносят скорее вред, чем пользу.

Встроенная в Windows антивирусная программа Microsoft Defender и раньше могла обнаружить и удалить нежелательные приложения, однако для этого требовалось вручную активировать соответствующую функцию (например, через групповые политики).

В предстоящем релизе Windows 10 2004 разработчики Microsoft решили добавить новую опцию, обеспечивающую защиту по репутационному принципу. В результате операционная система будет оценивать рейтинг того или иного приложения или сайта.

В этом разделе настроек также можно будет отдельно активировать блокировку потенциально опасных программ.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru