



Huawei: 5G — союзник врачей, помогающий сдерживать пандемию COVID-19

Huawei: 5G — союзник врачей, помогающий сдерживать пандемию COVID-19

Huawei: 5G — союзник врачей, помогающий сдерживать пандемию COVID-19

Помните, совсем недавно ещё ходили слухи о связи технологии 5G с пандемией новой коронавирусной инфекции COVID-19? Особо агрессивные граждане Великобритании даже пытались уничтожить соответствующие вышки связи. Есть, однако, на этот счёт и другая точка зрения, которую представила компания Huawei: 5G помогает бороться с коронавирусом.

Представители китайского техногиганта убеждены, что высокоскоростной обмен данными — отличный союзник в борьбе с пандемией COVID-19. В пример эксперты приводят опыт Китая, где сети 5G существенно помогли врачам.

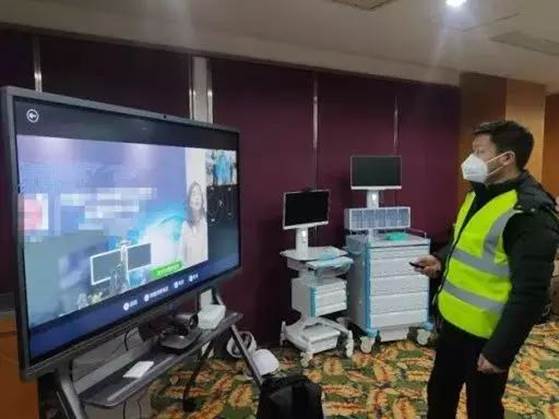
В Huawei обращают внимание на использование в полевом госпитале города Ухань (с которого началась эпидемия) телемедицинских тележек, работающих на основе 5G. Помимо этого, врачи измеряли температуру тела граждан с помощью инфракрасных термометров с поддержкой 5G.

Также Huawei совместно с Chine Telecom запустила платформу для удалённой диагностики, которая обеспечивала медперсонал надёжной связью высокого качества. Как вы уже догадались, платформа эта тоже была развёрнута на основе 5G.

На фотографии ниже запечатлён «виртуальный обход» пациентов при помощи качественной видеосвязи. Такой подход позволяет экономить время врача и снижает риск заразиться от пациентов, поскольку контактировать с ними нужно гораздо реже.

В целом, как считают в Huawei, помощь технологий 5G оказалась в период пандемии практически бесценной. Разработчики уверены, что любой стране необходим такой союзник при встрече лицом к лицу с опасным врагом вроде COVID-19.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru