



Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Исследователь в области кибербезопасности Мэттью Брайант опубликовал PoC-код в виде расширения для Chrome, превращающего браузер в прокси-бота. Используя такой аддон, злоумышленники могут совершать ряд действий в Сети от лица пользователя.

Соответствующий инструмент, получивший название CursedChrome, Мэттью Брайант опубликовал на GitHub в качестве проекта с открытым исходным кодом.

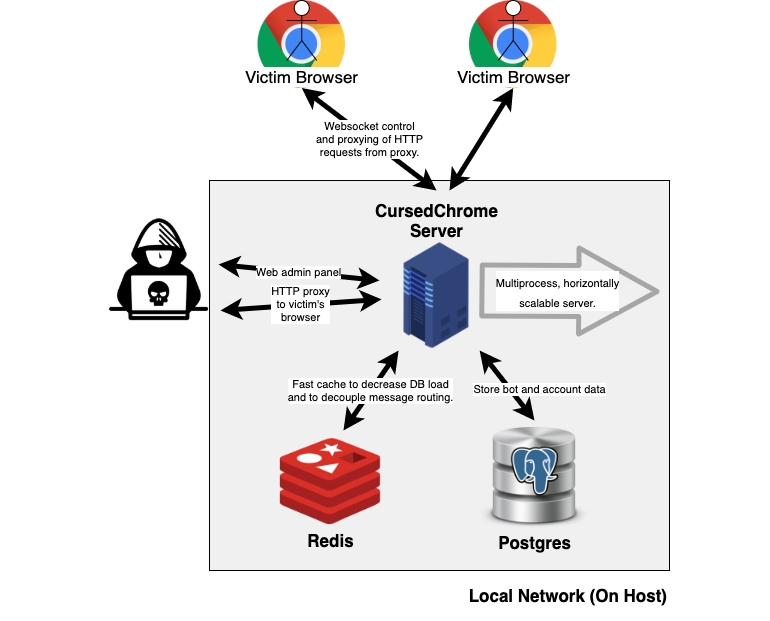
Под «капотом» CursedChrome находятся две основные составляющие — компонент на стороне клиента (само расширение Chrome) и дополнение на стороне сервера (панель управления, на которую поступают отчёты ботов).

Как только вредоносное расширение установят несколько пользователей, злоумышленник сможет подключиться к каждому заражённому хосту с помощью панели управления CursedChrome.

Связь между расширением Chrome и панелью обеспечивается WebSocket-соединением, работающим как классический обратный прокси HTTP.

Проще говоря, атакующий сможет работать в Сети через заражённый браузер, что также позволит перехватывать пользовательские сессии, получать доступ в интранет и к корпоративным приложениям.

Сообщество экспертов в области кибербезопасности считает, что публикация CursedChrome в открытом доступе может иметь негативные последствия, поскольку злоумышленники смогут создать свои вредоносные расширения на основе этого аддона.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru