



Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Эксперт слил расширение CursedChrome, превращающее Chrome в прокси-бота

Исследователь в области кибербезопасности Мэттью Брайант опубликовал PoC-код в виде расширения для Chrome, превращающего браузер в прокси-бота. Используя такой аддон, злоумышленники могут совершать ряд действий в Сети от лица пользователя.

Соответствующий инструмент, получивший название CursedChrome, Мэттью Брайант опубликовал на GitHub в качестве проекта с открытым исходным кодом.

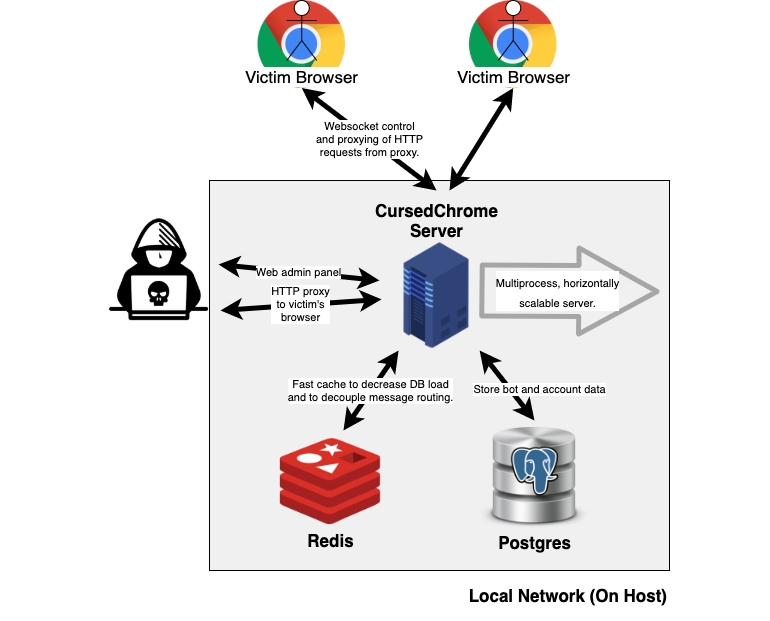
Под «капотом» CursedChrome находятся две основные составляющие — компонент на стороне клиента (само расширение Chrome) и дополнение на стороне сервера (панель управления, на которую поступают отчёты ботов).

Как только вредоносное расширение установят несколько пользователей, злоумышленник сможет подключиться к каждому заражённому хосту с помощью панели управления CursedChrome.

Связь между расширением Chrome и панелью обеспечивается WebSocket-соединением, работающим как классический обратный прокси HTTP.

Проще говоря, атакующий сможет работать в Сети через заражённый браузер, что также позволит перехватывать пользовательские сессии, получать доступ в интранет и к корпоративным приложениям.

Сообщество экспертов в области кибербезопасности считает, что публикация CursedChrome в открытом доступе может иметь негативные последствия, поскольку злоумышленники смогут создать свои вредоносные расширения на основе этого аддона.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru