



Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Смартфоны Xiaomi отслеживают историю сёрфинга даже в режиме инкогнито

Согласно новому исследованию, китайский техногигант Xiaomi практикует сбор конфиденциальной информации, которая впоследствии отправляется на серверы корпорации. Особенно это касается пользователей браузера Mi, работающего в связке со смартфонами Redmi и Mi.

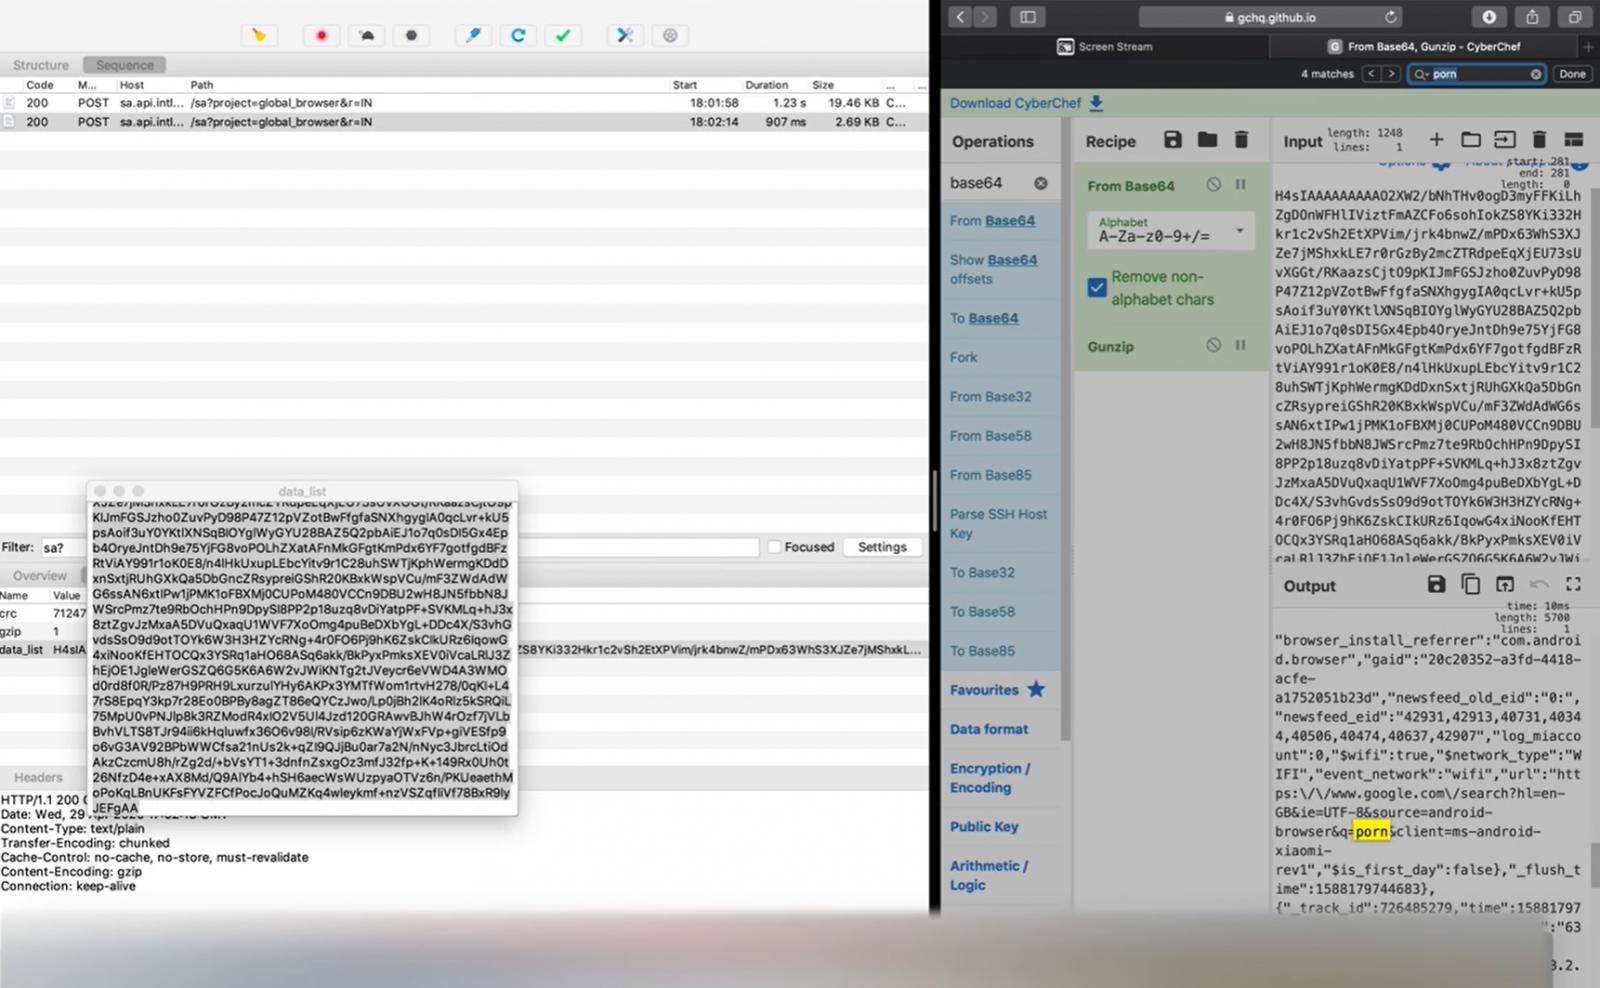
Исследователь в области кибербезопасности Габи Кирлиг утверждает, что разрабатываемый Xiaomi браузер Mi отправляет поисковые запросы (даже в режиме «инкогнито») на серверы компании, расположенные в Сингапуре и России.

Более того, что ещё хуже, — отправляемые данные можно легко связать с конкретными пользователями. Это значит, что при желании Xiaomi может выделить конкретных людей, за которыми необходимо вести слежку.

«Больше всего меня волнует тот факт, что попадающая на серверы Xiaomi информация может легко вывести на конкретных пользователей», — объясняет Кирлиг.

Несмотря на то, что вышеупомянутые серверы расположены в Сингапуре и России, сами домены зарегистрированы в Пекине. Кроме того, как подчеркнул исследователь, смартфоны Xiaomi логируют открываемые пользователем папки и установленные настройки.

Даже предустановленное приложение-плеер от Xiaomi также ведёт запись прослушанных песен. На скриншотах ниже можно увидеть записанные URL, которые в процессе никак не обфусцируются.

Согласно официальной статистике магазина Android-приложений Play Store, браузер от Xiaomi скачали более 15 миллионов человек.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru