



Apple облегчит людям в масках разблокировку iPhone с Face ID

Apple облегчит людям в масках разблокировку iPhone с Face ID

Apple облегчит людям в масках разблокировку iPhone с Face ID

Если у вас iPhone с функцией Face ID, вы наверняка столкнулись с неудобством разблокировки смартфона из-за необходимости носить маску. Apple прекрасно понимает, насколько важно соблюдать меры предосторожности, чтобы не заразиться новой коронавирусной инфекцией COVID-19. Поэтому техногигант готов прийти на помощь пользователям iPhone.

В предварительной версии iOS 13.5, которая пока предназначена только для разработчиков, были обнаружены соответствующие нововведения.

В частности, новый подход к разблокировке смартфона призван облегчить пользователям задачу аутентификации с маской на лице.

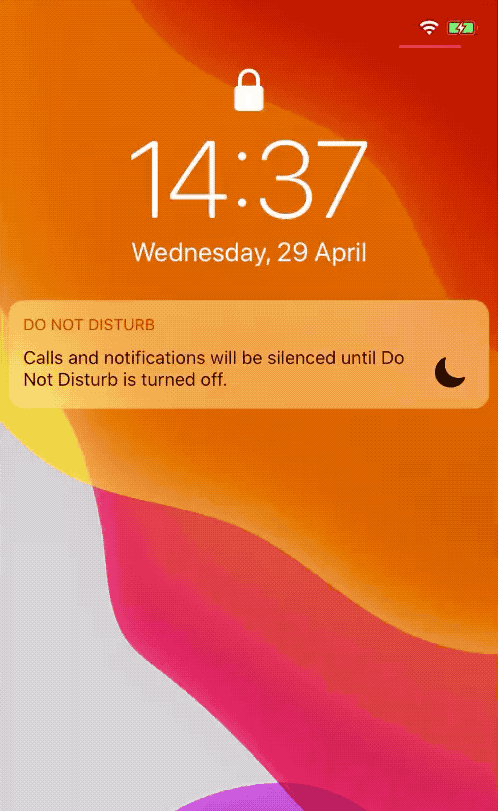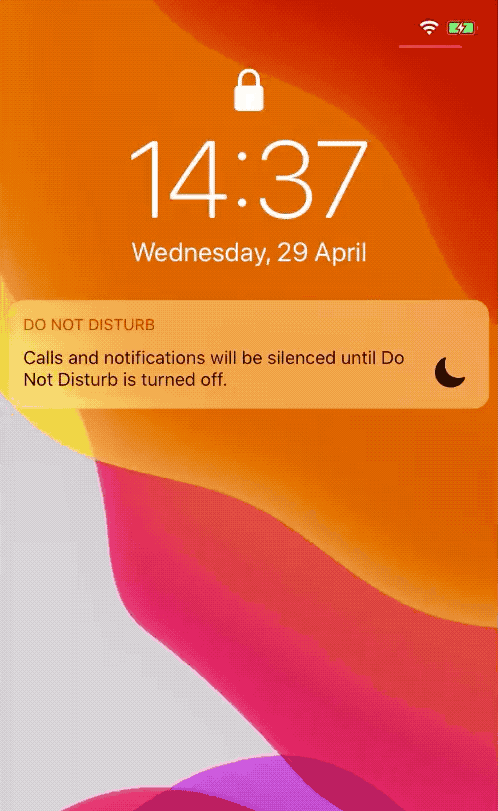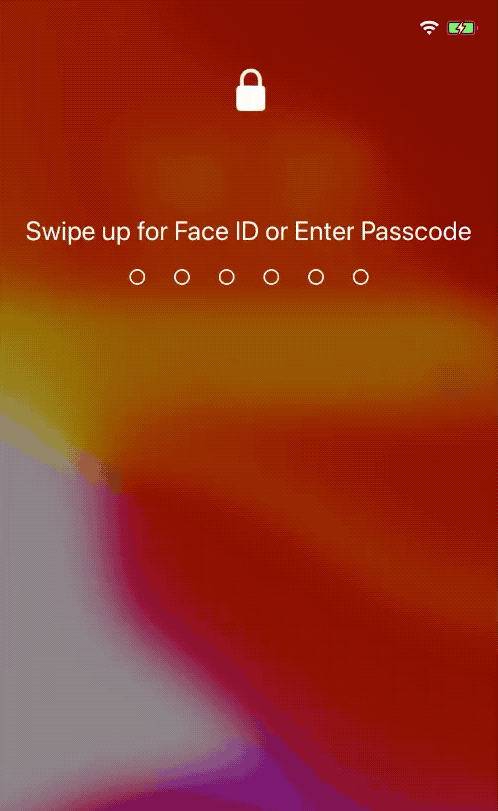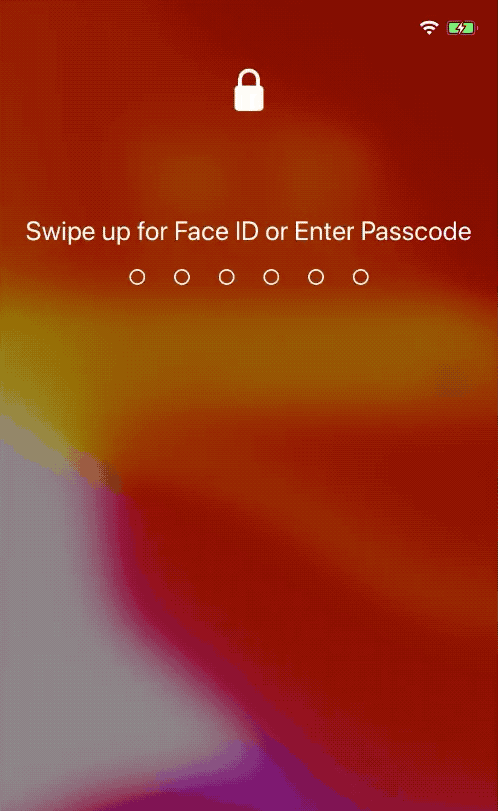
На площадке Twitter исследователи опубликовали видеоролики, на которых видно, что iPhone сразу переключается в режим ввода кода-пароля, если обнаружит маску.

Такой принцип поможет не только быстрее разблокировать смартфон, но и избавит от необходимости снимать маску. Таким образом, пользователи всегда будут защищены от вируса.

Однако пока рано утверждать, что это нововведение останется в финальной версии операционной системы. К слову, официальный релиз iOS 13.5 должен состояться в ближайшие недели.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru