



Kaspersky фиксирует резкий скачок брутфорс-атак на RDP

Kaspersky фиксирует резкий скачок брутфорс-атак на RDP

Kaspersky фиксирует резкий скачок брутфорс-атак на RDP

По данным специалистов антивирусной компании «Лаборатория Касперского», с начала пандемии коронавирусной инфекции COVID-19 количество брутфорс-атак на RDP резко выросло. Этот показатель можно объяснить удалённой работой, вынуждающей компании разворачивать RDP-системы.

Весь последний месяц эксперты в области кибербезопасности не устают напоминать, что организация дистанционной работы увеличивает поверхность атаки, чем не брезгуют воспользоваться различные киберпреступники.

Исследователи из «Лаборатории Касперского» со своей стороны проанализировали число брутфорс-атак в период пандемии. Российский вендор пишет следующее:

«С начала марта количество атак вида ’’Bruteforce.Generic.RDP’’ резко выросло по всему миру».

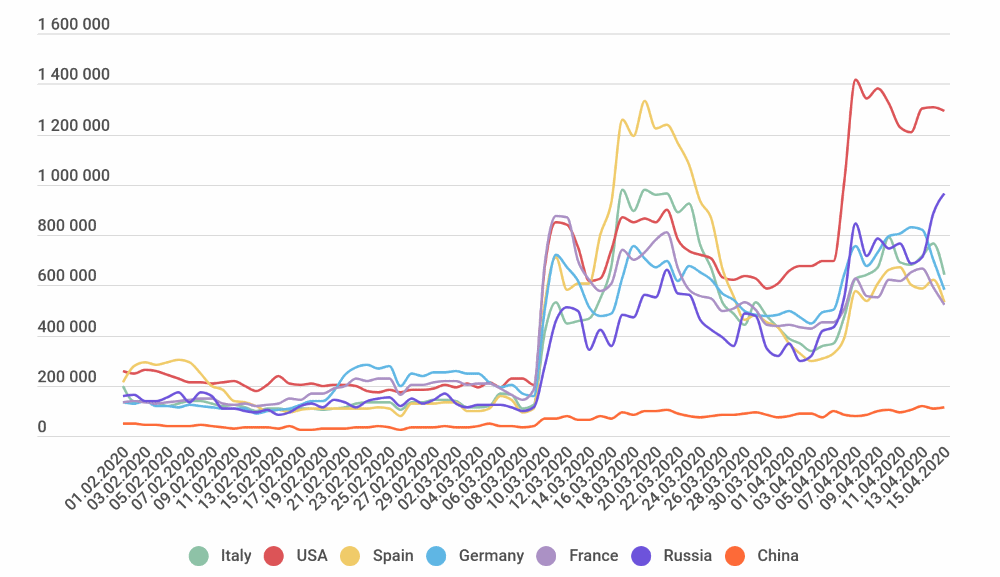
Свои выводы специалисты подкрепили инфографикой, на которой виден резкий скачок числа брутфорс-атак.

К слову, ранее в блоге специального поисковика Shodan появилась информация об увеличении количества RDP-установок. Согласно опубликованным данным, доступные в Сети конечные точки RDP выросли на 41%.

Компаниям действительно приходится непросто в период самоизоляции и вынужденной удалённой работы. Поэтому рекомендуем ознакомиться с нашими методами обеспечения кибербезопасности удалённой работы. Так вы сможете снизить риски и устранить последствия низкого уровня киберграмотности.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru